

studio
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
penetration-testing-frameworksreconnaissancevulnerability-scanners+7
351
shipsecai/studioAutomatisation des workflows pour les équipes de sécurité
 phype/telnet-iot-honeypot
Python telnet honeypot pour capturer des binaires de botnet
 joesecurity/sigma-rules
Règles Sigma de Joe Security
 bert-janp/entratrace
Outil de recherche défensive qui documente les points de terminaison API observables et les user agents des outils offensifs ciblant Microsoft Entra…
 fireeye/pywintrace
Wrapper Python ctypes pour Event Tracing for Windows (ETW) permettant le contrôle de sessions, la capture d'événements et des rappels personnalisés…
 fox-it/dissect.cobaltstrike
Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
 nomi-sec/nvd-database
📕NVD Database
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 permiso-io-tools/cloudgrappler
Requêtez des détections cloud haute fidélité pour des acteurs de menace connus sur AWS, Azure et GCP en utilisant les logs CloudTrail et des règles…

 rxerium/rxerium-templates
Scripts Nuclei créés par @rxerium pour les zero days / vulnérabilités activement exploitées.
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 monad-developers/ultrafuzz
Fuzzing de contrats intelligents agentique de bout en bout et chasse aux menaces
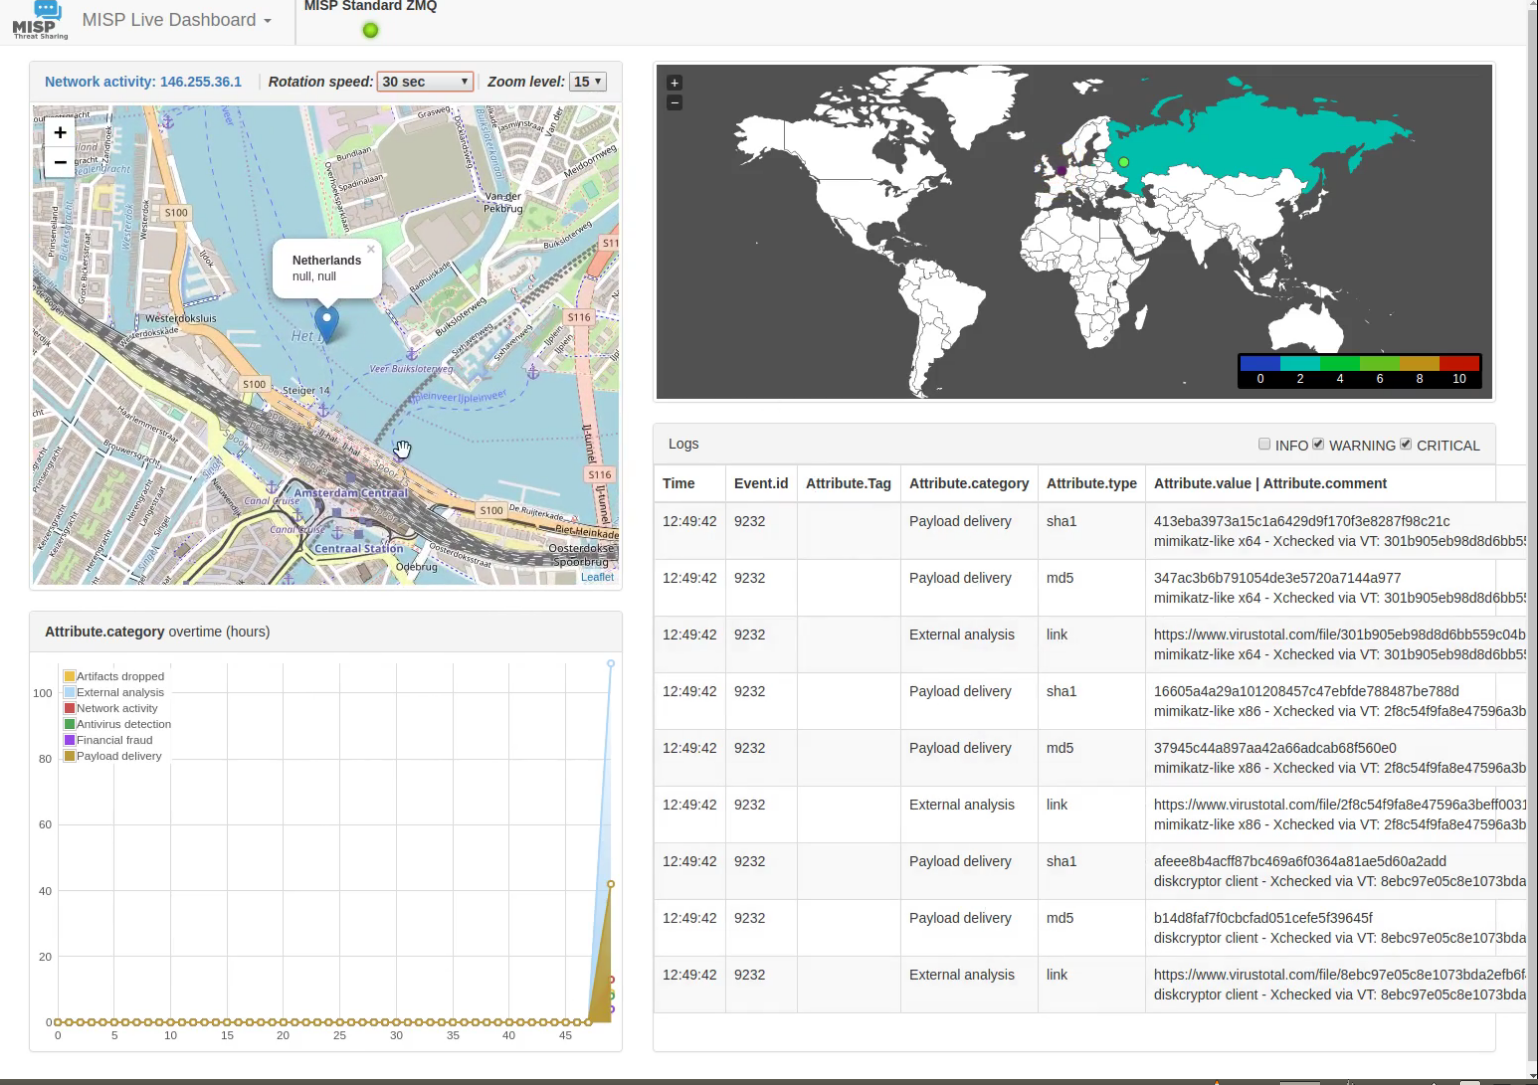 misp/misp-dashboard
Un tableau de bord en direct pour une vue en temps réel des renseignements sur les menaces provenant d'instances MISP
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 letox4/osinthunter
🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de…
