
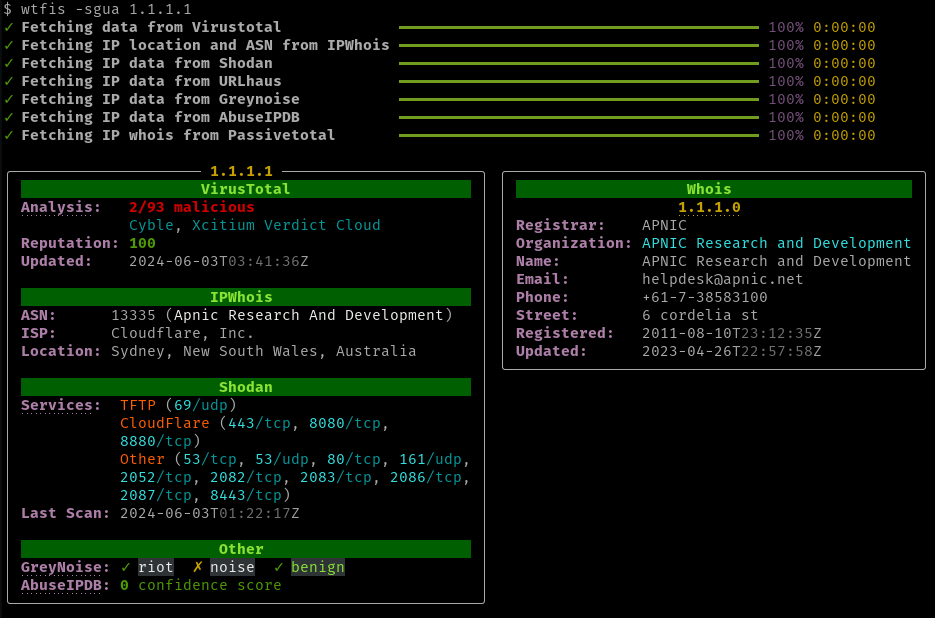
wtfis
 pirxthepilot/wtfis
Outil de recherche passive de noms d'hôte, de domaines et d'adresses IP pour non-robots
osintreconnaissancethreat-feeds-aggregators+3
1.8k
pirxthepilot/wtfisOutil de recherche passive de noms d'hôte, de domaines et d'adresses IP pour non-robots
 gendigitalinc/ioc
Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
 yampelo/beagle
Beagle est un outil de réponse aux incidents et de criminalistique numérique qui transforme les journaux de sécurité et les données en graphiques.
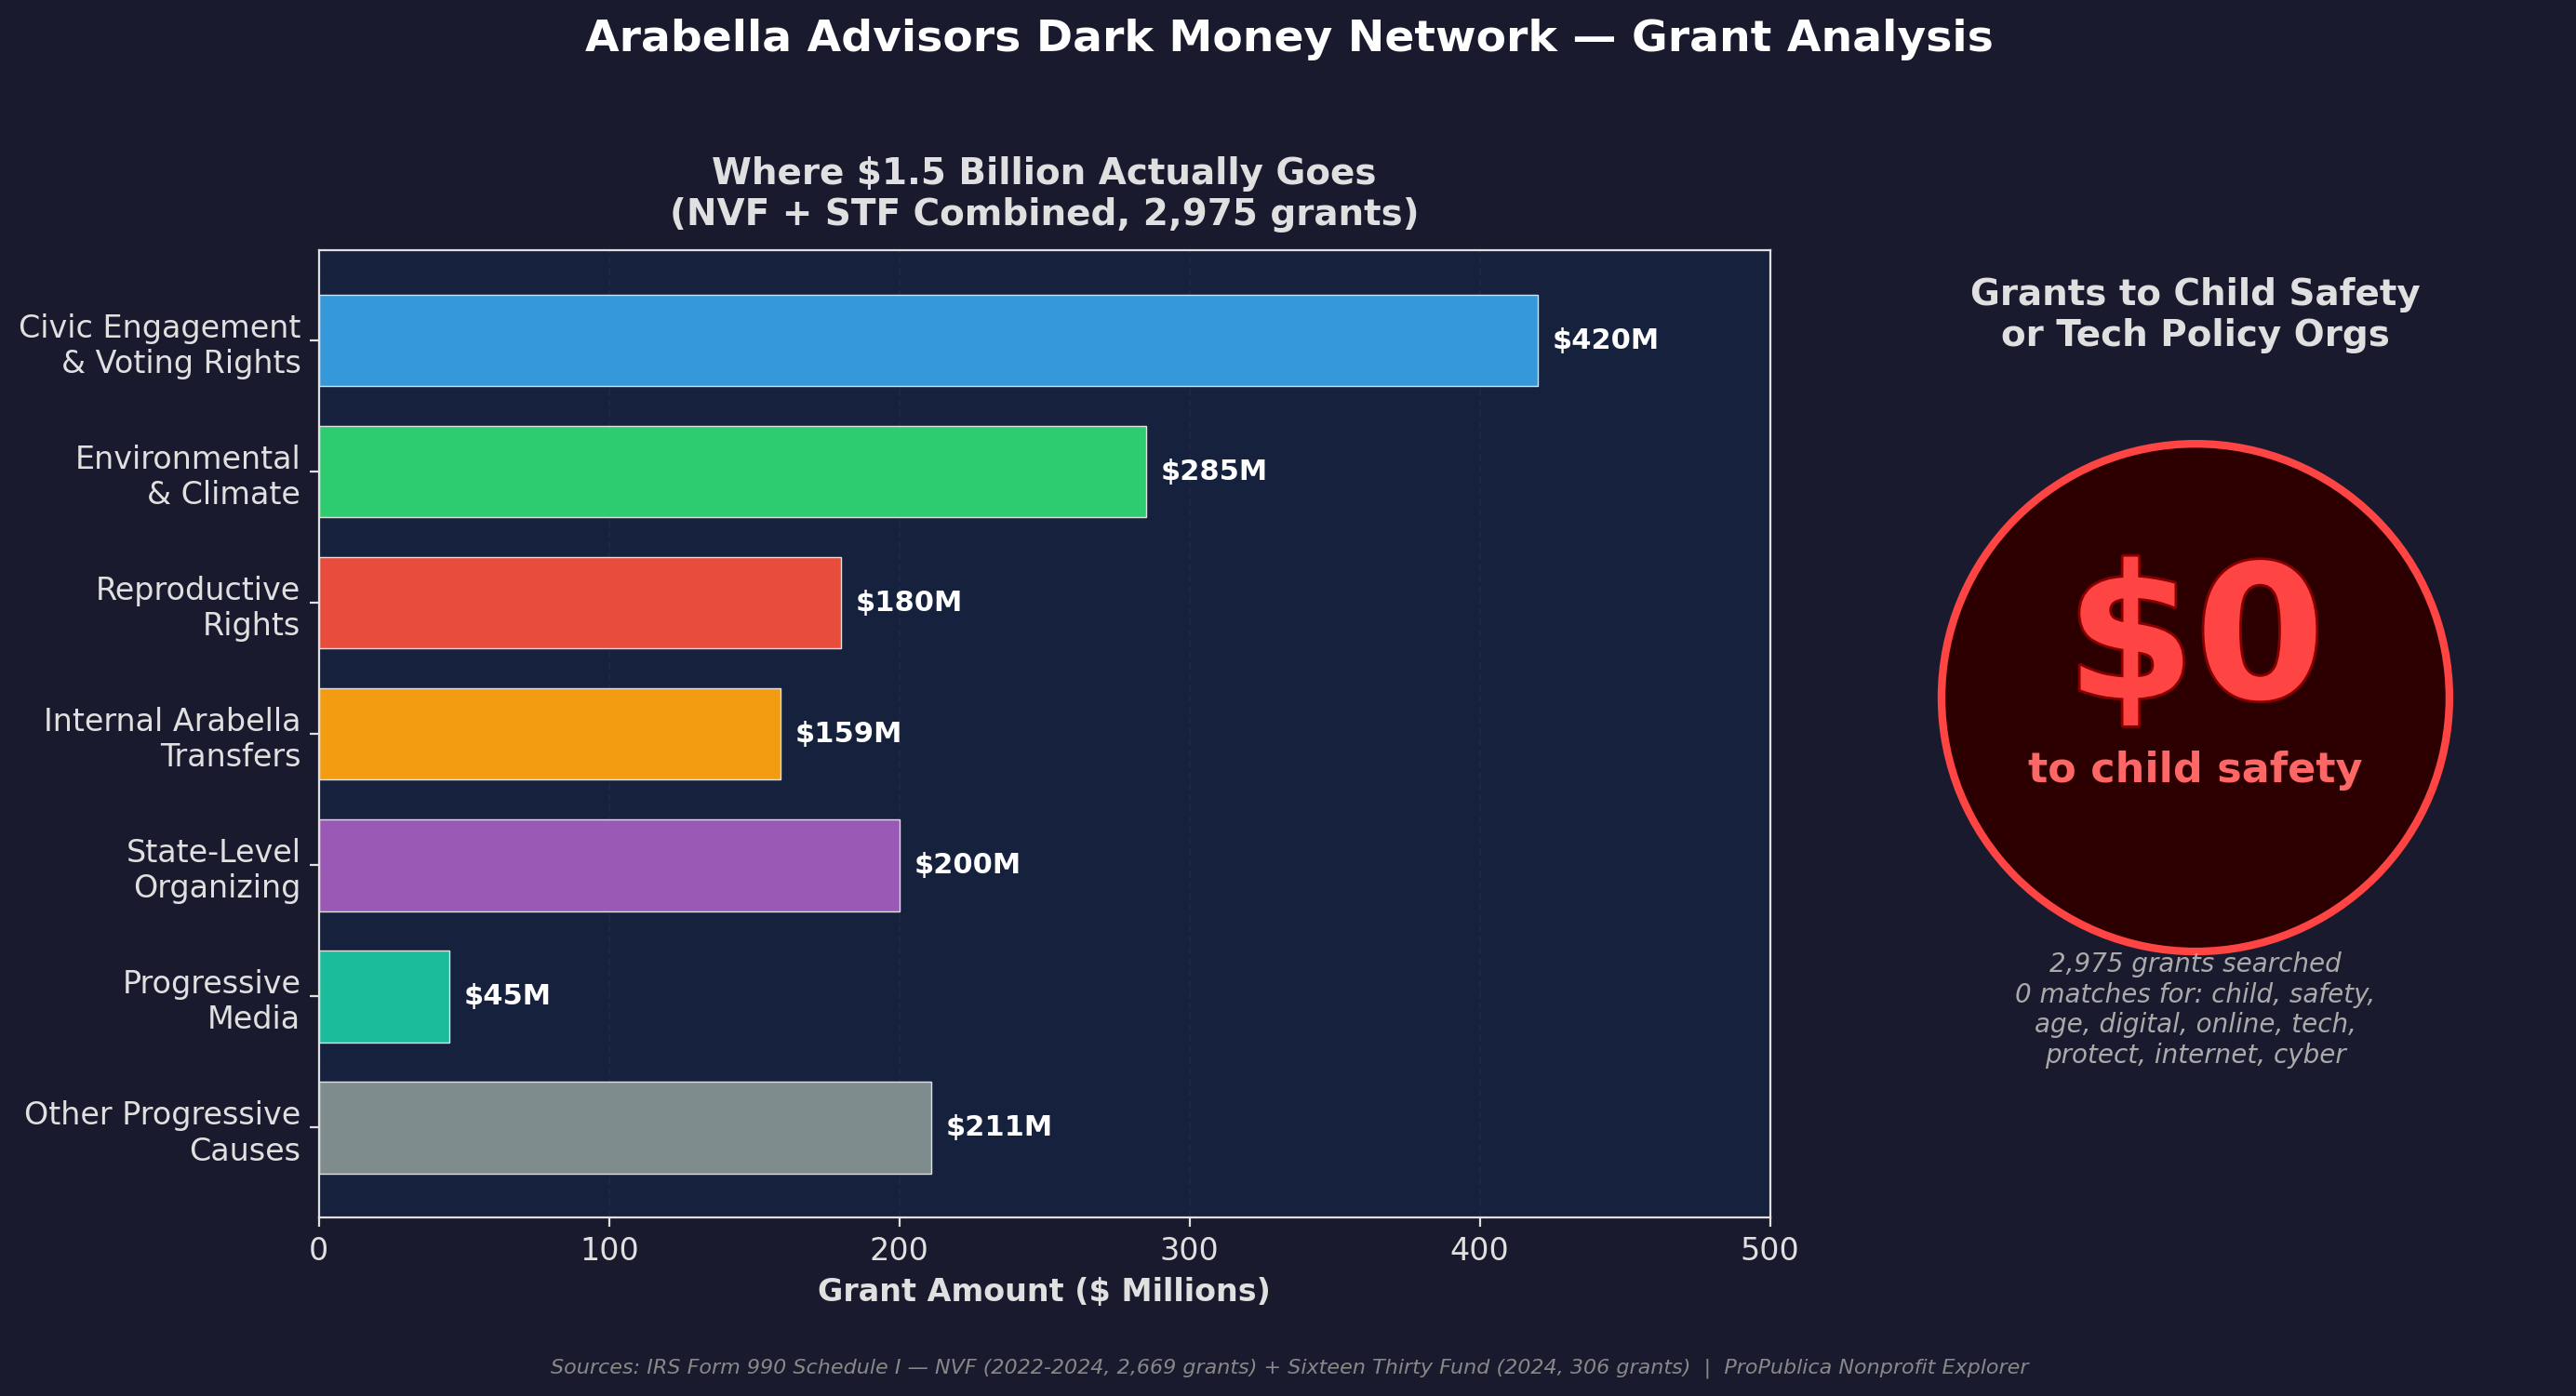 upper-up/meta-lobbying-and-other-findings
Enquête de renseignement open source sur la campagne de lobbying multicanal de Meta pour l'App Store Accountability Act, traçant les flux d'argent…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 curated-intel/ukraine-cyber-operations
Curated Intelligence collabore avec des analystes du monde entier pour fournir des informations utiles aux organisations en Ukraine qui recherchent…
 kevthehermit/pastehunter
Analyse de Pastebin avec des règles yara
 danielbohannon/revoke-obfuscation
Framework de détection d'obfuscation PowerShell
 eset/malware-research
Code écrit dans le cadre de nos diverses enquêtes sur les logiciels malveillants
 alphasoc/flightsim
Un utilitaire pour générer en toute sécurité des modèles de trafic réseau malveillant et évaluer les contrôles.
 olafhartong/threathunting
Une app Splunk mappée à MITRE ATT&CK pour guider vos chasses aux menaces.
 ninoseki/mihari
Un agrégateur de requêtes pour la chasse aux menaces basée sur l'OSINT
 cisco-talos/iocs
Indicateurs de compromission
 aquasecurity/trivy-db
Construisez et gérez les bases de données de vulnérabilités Trivy en agrégeant les avis de sécurité de NVD, Red Hat, Debian, et plus encore. Un outil…
 strangerealintel/cyberthreatintel
Analyse de logiciels malveillants et renseignement sur les cybermenaces des groupes APT et cybercriminels
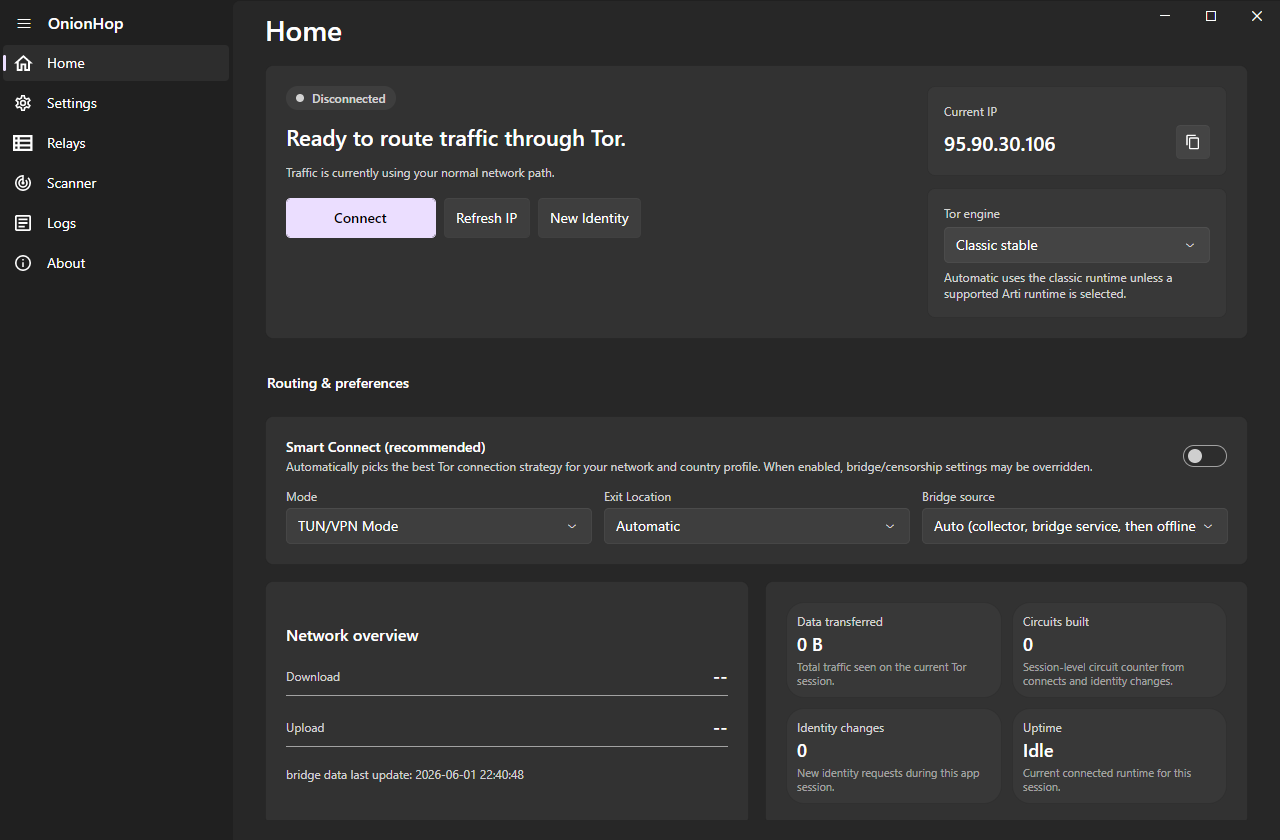 center2055/onionhop
Privacy-first Desktop app that routes your traffic through Tor - Anonymous browsing made simple
 pedramamini/threatingestor
Outil automatisé d'agrégation de renseignements sur les menaces qui extrait et normalise des indicateurs de multiples sources (flux OSINT, rapports…
 qubesos/qubes-secpack
Référentiel organisé des bulletins de sécurité Qubes OS, canaris, clés PGP et empreintes ISO, avec vérification authentifiée via les tags git et les…