
cve_manager
Une collection d'applications Python et de scripts shell pour envoyer par courriel une feuille de calcul xlsx des nouvelles vulnérabilités de la base…

Une collection d'applications Python et de scripts shell pour envoyer par courriel une feuille de calcul xlsx des nouvelles vulnérabilités de la base…

Une évaluation de source de données au niveau des événements pour montrer la couverture potentielle ou le cadre MITRE ATT&CK

Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…

# Explorateur de graphes OSINT du Darknet

Recherchez les IP C&C non-sinkholées dans vos journaux Bro (à partir de la liste maîtresse C&C de Bambanek Consulting).

Un framework basé sur LSTM pour la gestion du déséquilibre multiclasse dans la détection de botnets DGA

Boîte à outils d'enrichissement de domaines $ pip install richkit

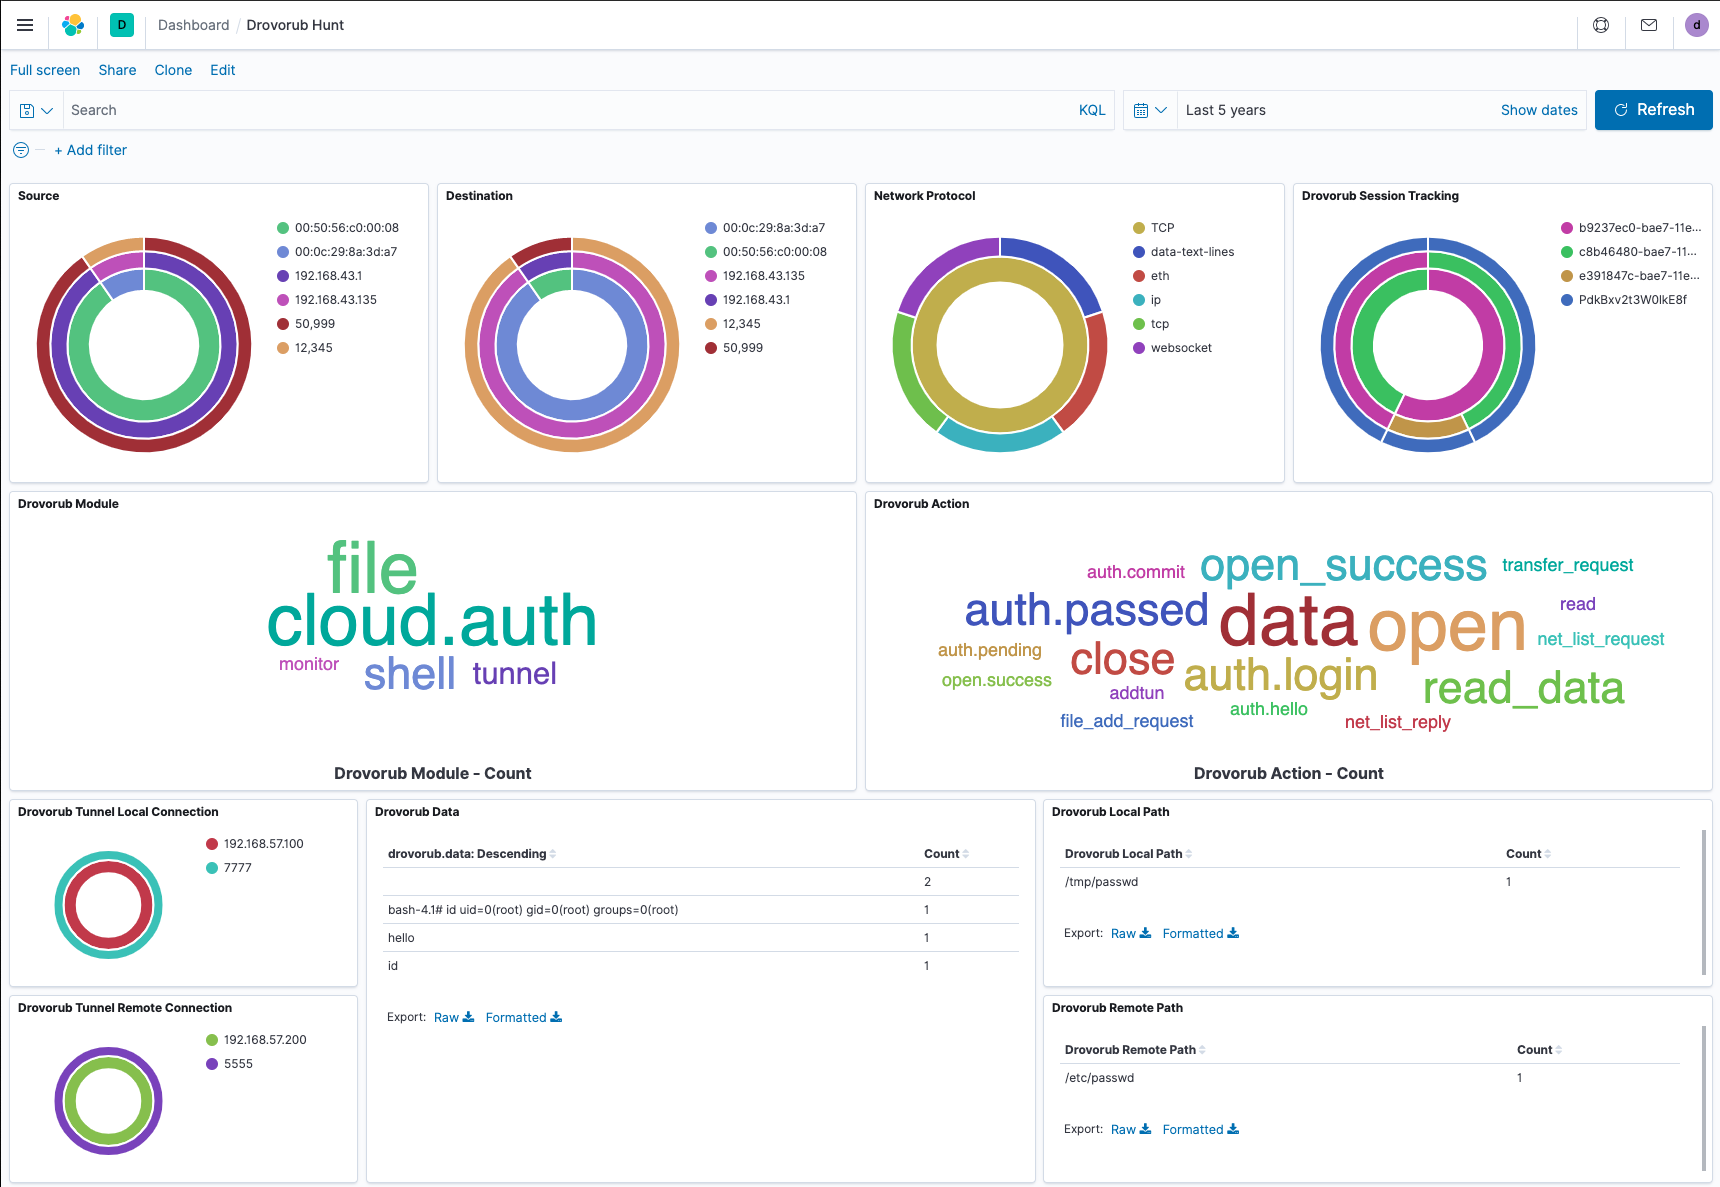
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.

# Analyse du module mini GreyEnergy (Malware) (Turc)

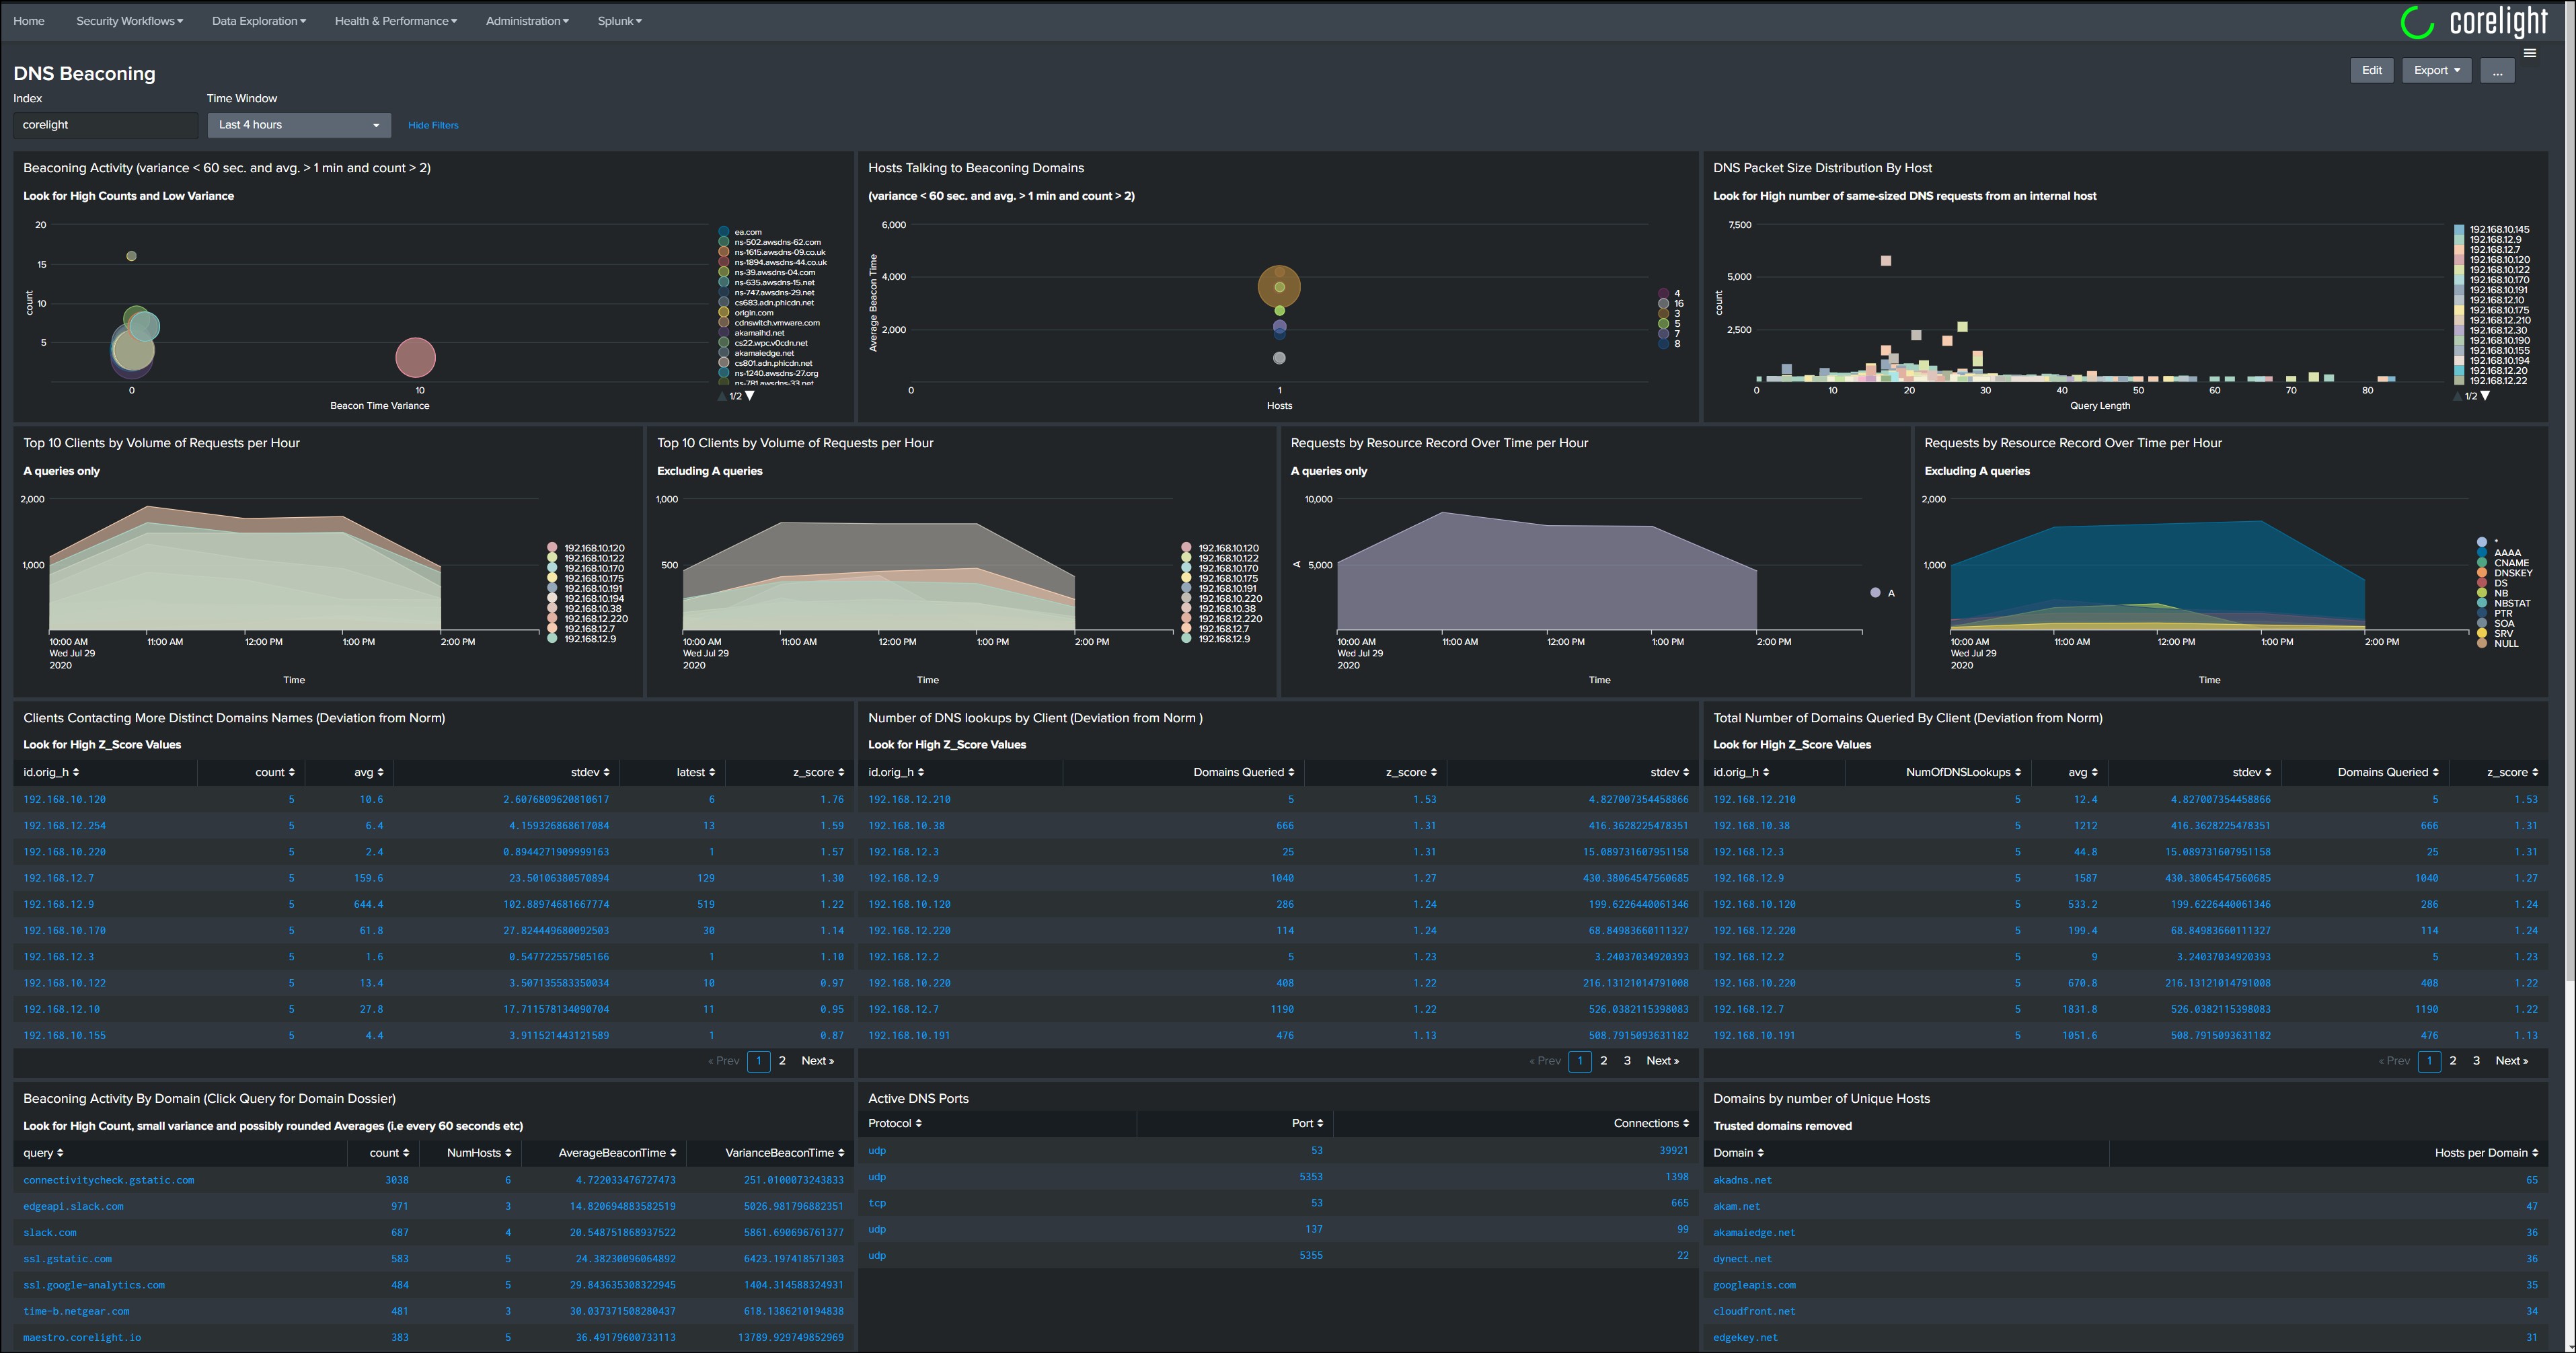
DNS Dashboard pour la chasse et l'identification de beaconing

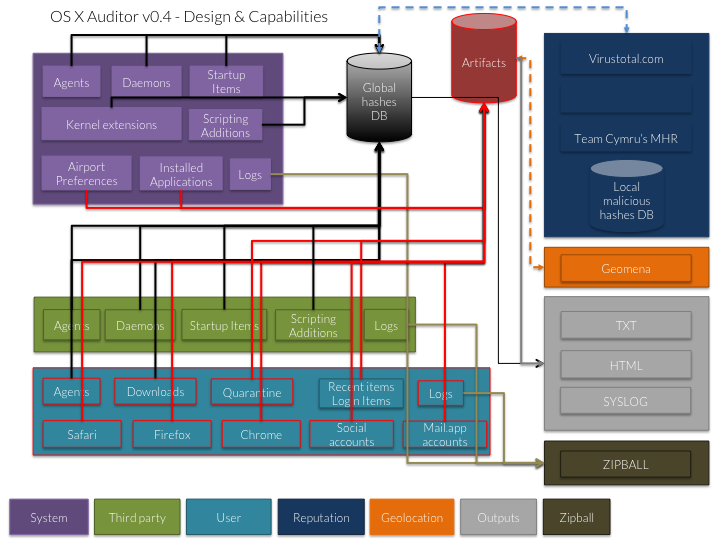
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X

Recherche de credentials en clair à l'échelle du web, NoSQL, idempotente, cloud-native, big data et serverless.

Outil d’exploitation factice, conçu pour faire un rickroll aux utilisateurs qui tentent d’exploiter réellement.

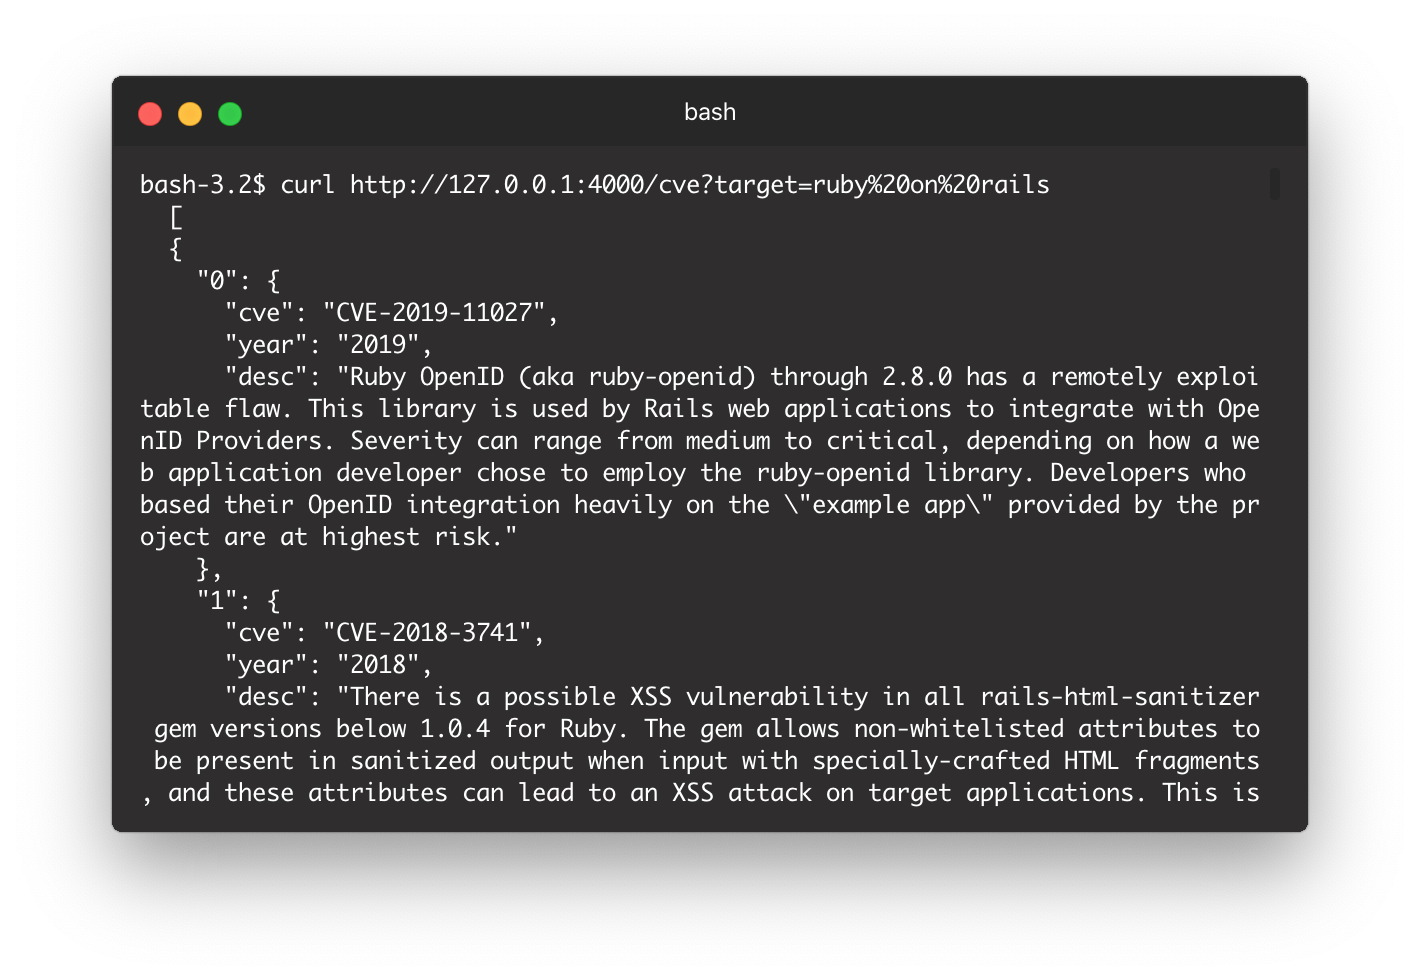
API non officielle pour cve.mitre.org

Les systèmes de détection d'intrusion basés sur l'apprentissage automatique sont difficiles à évaluer en raison d'un manque d'ensembles de données…

Collecter & chasser les IOCs avec entrain et style

ph0neutria est un constructeur de zoo de malwares qui récupère des échantillons directement depuis la nature. Tout est stocké dans Viper pour…