

Archived
BearFTP
 kolya5544/bearftp
Serveur FTP honeypot écrit en .NET Core (C#) pour Linux et Windows.
defensive-toolsinformation-gatheringnetwork-security+4
kolya5544/bearftpServeur FTP honeypot écrit en .NET Core (C#) pour Linux et Windows.
 danieleperera/onioningestor
Un outil extensible pour collecter, explorer et surveiller les sites onion sur le réseau Tor et indexer les informations collectées dans Elasticsearch
 utkusen/jeopardize
un outil de renseignement et de réponse aux menaces à faible coût (voire nul) contre les domaines de phishing
 corelight/boa-detector
Un détecteur de serveurs web Boa vulnérables.
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 synacktiv/pridelocker-analysis
Ce dépôt contient un script Python IDA pour récupérer les chaînes de l'encrypteur PrideLocker ESX et une règle YARA.
 vxunderground/threatintelligencediscordbot
Récupère les mises à jour de divers domaines du clearnet et de domaines d'acteurs de menaces ransomware.
 alexverboon/psmdatp
Module PowerShell pour la gestion de Microsoft Defender Advanced Threat Protection
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 darkquasar/azurehunter
Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
 bushidouk/abused-legitimate-services
Services Cloud, CDN et marketing exploités par les cybercriminels et les groupes APT
 cyb3rfox/aurora-incident-response
Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
 pownjs/recon
Un framework puissant de reconnaissance de cibles basé sur la théorie des graphes.
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 splunk/melting-cobalt
Un scanner Cobalt Strike qui récupère les balises Team Server détectées dans un objet JSON
 rjsudlow/proxynotshell-ioc-checker
Script pour vérifier la présence d'IOCs créés par ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
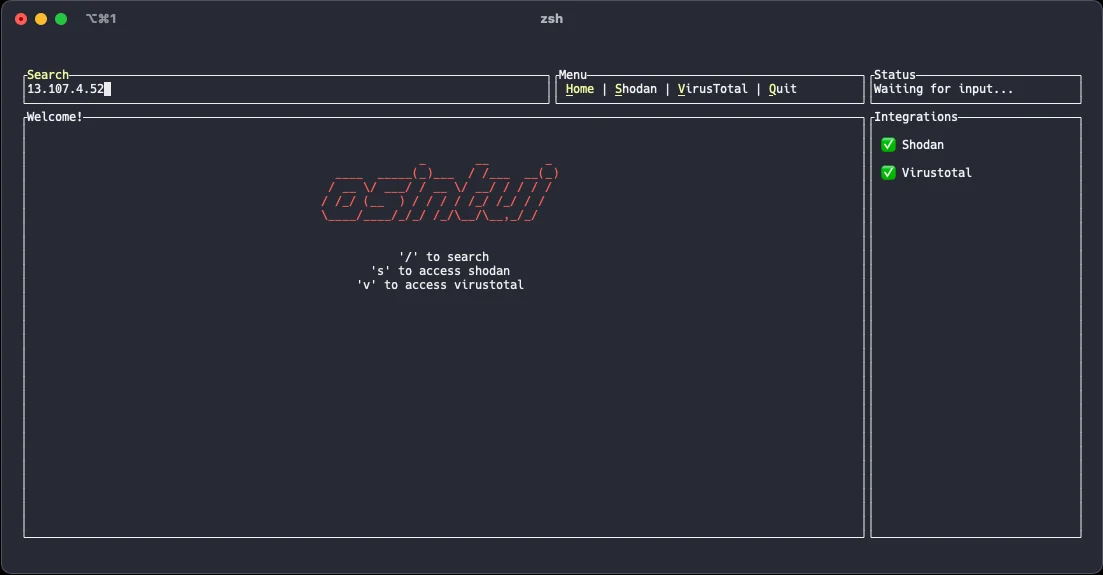 gmh5225/osintui
Interface utilisateur en terminal pour le renseignement en sources ouvertes