

EKFiddle
 jeromesegura/ekfiddle
Votre couteau suisse pour analyser le trafic web malveillant basé sur le populaire débogueur web Fiddler.
osintpacket-sniffing-analysisweb-security+3
642
jeromesegura/ekfiddleVotre couteau suisse pour analyser le trafic web malveillant basé sur le populaire débogueur web Fiddler.
 farghlymal/config-extractors
Extrait et déchiffre les données de configuration des logiciels malveillants à partir d'échantillons capturés, automatisant la découverte des points…
 thezdi/presentations
Collection de présentations de conférences, livres blancs et publications de recherche sur les vulnérabilités du Zero Day Initiative, couvrant les…
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Ensemble d'outils de capture et d'analyse de Twitter
 joesecurity/sigma-rules
Règles Sigma de Joe Security
 corelight/icanntld
Script Zeek utilisant la liste officielle des domaines de premier niveau (TLD) de l'ICANN avec le framework Input pour extraire les informations…
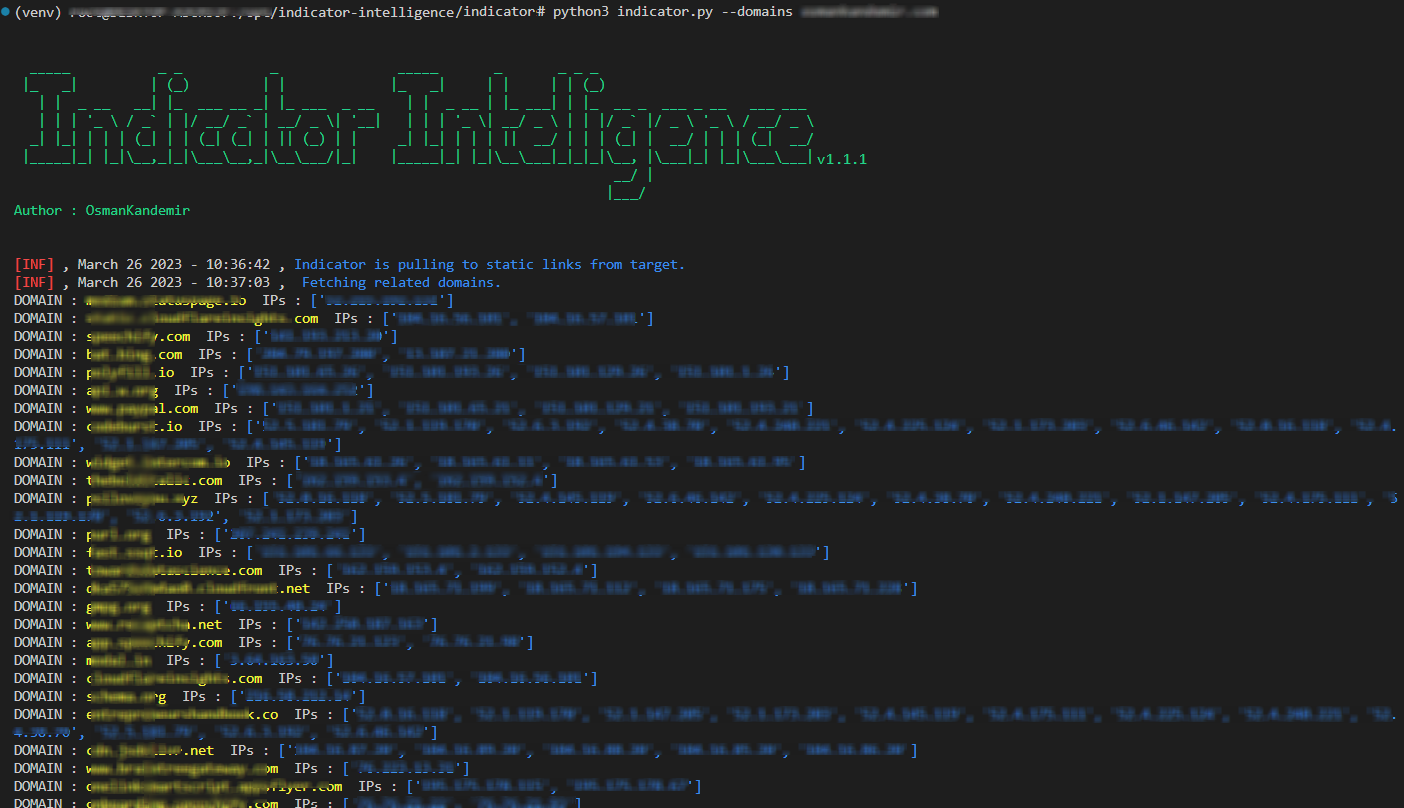 osmankandemir/indicator-intelligence
Collecte des fichiers statiques à partir des domaines cibles pour découvrir des domaines connexes et des adresses IPv4 destinés au renseignement de…
 corelight/zeek-cve-enrichment
Script Zeek et utilitaire Python pour enrichir les journaux de surveillance de la sécurité réseau avec des identifiants CVE pour une meilleure…
 corelight/elasticsearch_rules
Version Elastic des règles watcher de SOC prime
 executemalware/malware-iocs
Collection organisée d'indicateurs de compromission extraits d'enquêtes sur des malwares réels, comprenant des hashs, des domaines et des adresses IP…
 owasp/security-culture
Dépôt de la culture de sécurité OWASP
 opencybersecurityalliance/kestrel-lang
Langage de chasse aux menaces Kestrel : créer des flux de chasse réutilisables, composables et partageables à travers différentes sources de données…
 netflix/security-bulletins
Bulletins de sécurité relatifs aux logiciels open source de Netflix
 theresafewconors/sooty
L'outil CLI tout-en-un pour les analystes SOC afin d'automatiser et d'accélérer le flux de travail.
 corelight/community-id-spec
Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
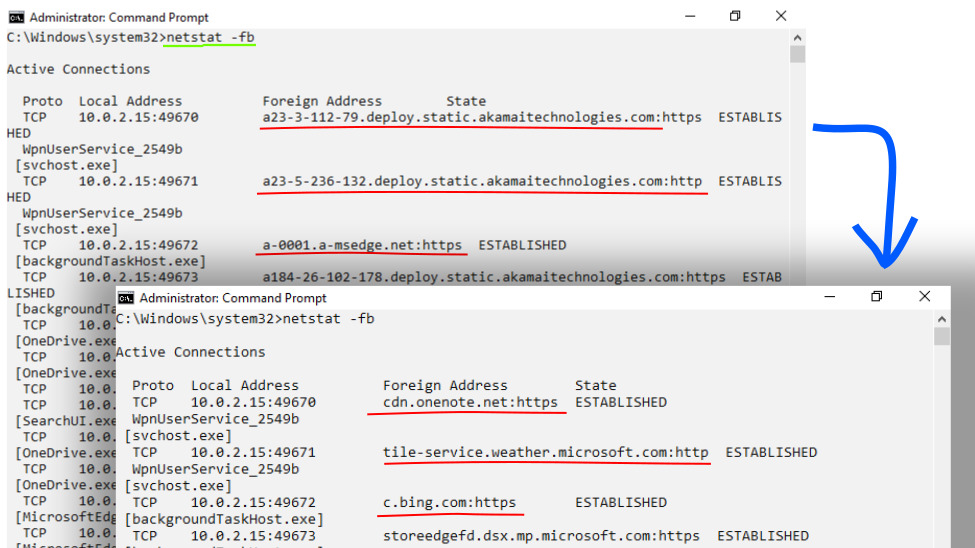 korc/pr-dnsd
Daemon DNS passif-récursif qui enregistre toutes les requêtes et réponses DNS, offrant une visibilité réseau, un enrichissement des logs EDR/IR et…