

rust-deobf
 vahpem/rust-deobf
Recover what obfuscation hides in Rust binaries (strings, crates, library functions, flattened control flow) via static analysis + Unicorn emulation,…
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
21
vahpem/rust-deobfRecover what obfuscation hides in Rust binaries (strings, crates, library functions, flattened control flow) via static analysis + Unicorn emulation,…
 emanuele-f/pcapdroid
Moniteur réseau sans root, pare-feu et dumper PCAP pour Android
 essexrich/threatactors-ttps
Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…
 domcyrus/rustnet
Surveillance réseau par processus pour votre terminal avec inspection approfondie des paquets. Multi-plateforme, isolé.
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 brennhill/sloppy-joe
Protège contre les attaques de supply-chain, de slopsquatting et de typosquatting provenant des dépendances et du code.
 apache/spamassassin
Framework open source de filtrage d'e-mails qui détecte le spam et le phishing grâce à l'analyse de contenu, aux vérifications d'en-têtes, au scoring…
 cipher387/api-s-for-osint
List of API's for gathering information about phone numbers, addresses, domains etc
 cipher387/osint_stuff_tool_collection
Curated collection of 1000+ online OSINT tools and services for geolocation, social media, domain/IP, email, image and archive investigations.
 fareedfauzi/mantis
Analyse multi-sources et recherche de renseignements sur les menaces
 intuitem/ciso-assistant-community
Plateforme GRC pour la gestion des risques, la conformité et l'audit avec plus de 200 référentiels, la cartographie automatique des contrôles, la…
 aquasecurity/vuln-list-debian
Debian Security Tracker
 aquasecurity/vuln-list-nvd
NVD
 rbidou/aitarpit
Un honeypot qui perturbe les attaques pilotées par des agents IA grâce à des techniques de tarpitting et de « context bomb ». Python/Flask, piloté…
 tjnel/certgraveyard_yara
Génération automatisée de règles YARA à partir de la base de données de certificats compromis de Cert Central.
 paloaltonetworks/unit42-timely-threat-intel
Une collection de fichiers avec des indicateurs soutenant les publications sur les réseaux sociaux de l'équipe Unit 42 de Palo Alto Networks pour…
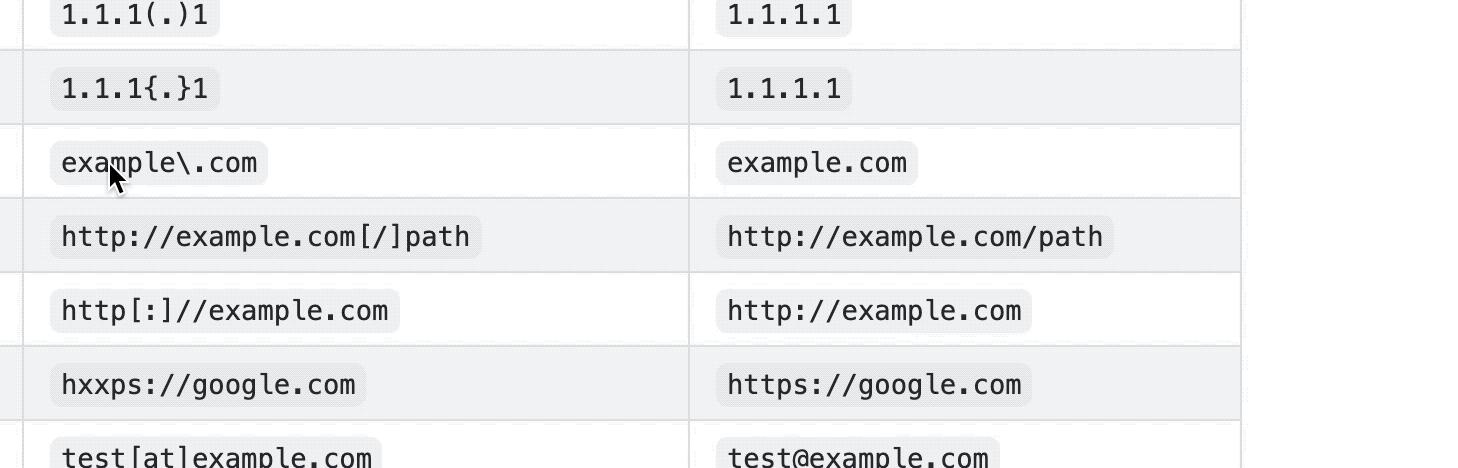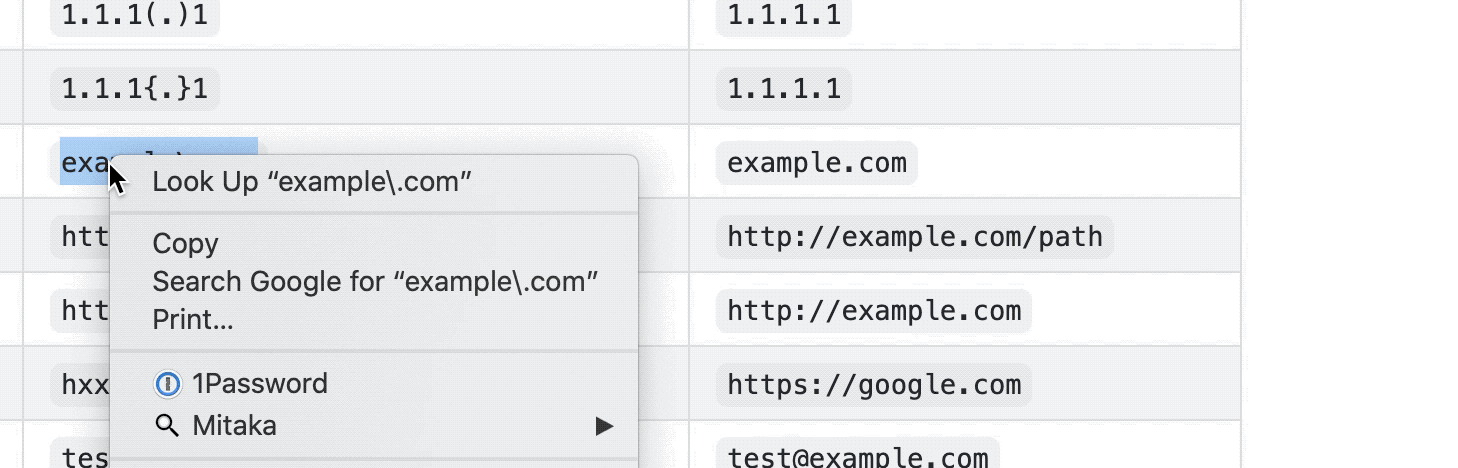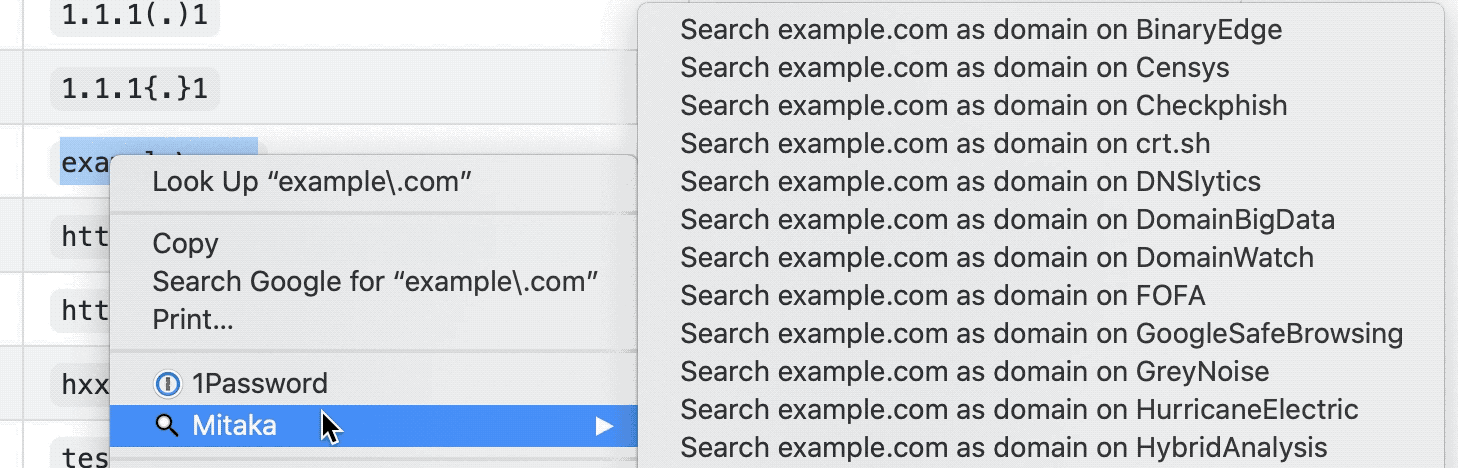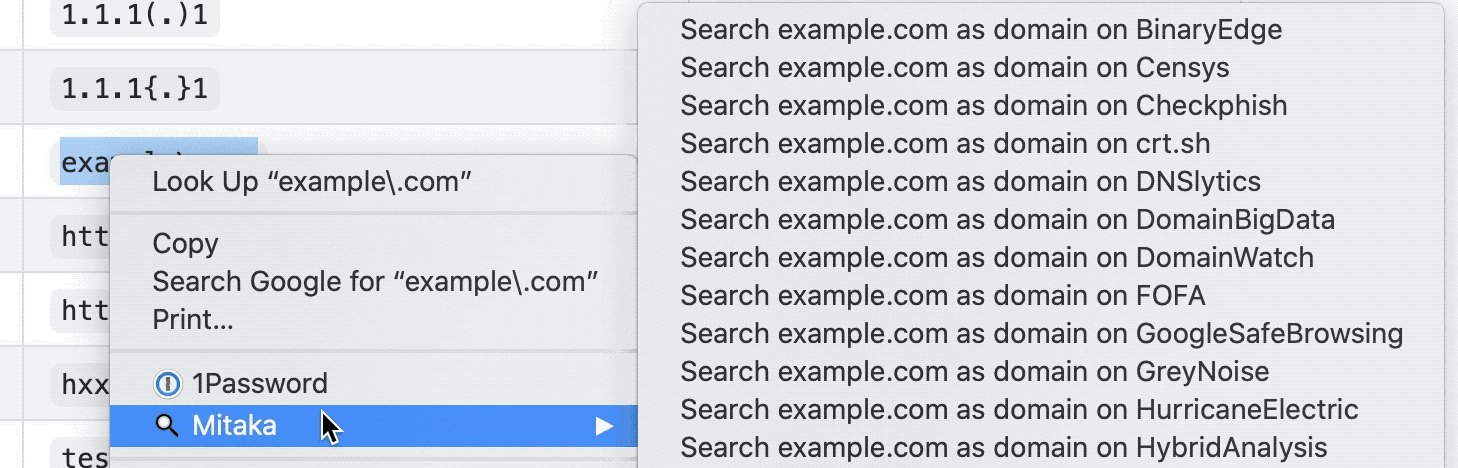 ninoseki/mitaka
Browser extension for OSINT search and IoC analysis. Auto-detects and refangs indicators of compromise, then queries 65+ threat intelligence and…
 aquasecurity/vuln-list-redhat
Avis de sécurité Red Hat