

process-watcher
 neo23x0/process-watcher
Un outil de surveillance des processus qui tente de détecter l'exploitation
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+4
neo23x0/process-watcherUn outil de surveillance des processus qui tente de détecter l'exploitation
 huntresslabs/threat-intel
Ce dépôt contient des éléments complémentaires, notamment des IOC et des signatures abordés dans les articles de blog de Huntress et d'autres médias.
 owasp/ai-threat-modeler
Projet OWASP pour la modélisation des menaces assistée par IA, aidant les équipes à identifier, analyser et documenter les menaces de sécurité et les…
 sophoslabs/iocs
Indicateurs de compromission d'origine Sophos issus de rapports publiés.
 or1un/mosaic
Mise en œuvre expérimentale, axée sur la confidentialité, d'un cadre sociologique pour l'analyse positionnelle multiplateforme.
 thehive-project/cortex
Cortex : un puissant moteur d'analyse des observables et de réponse active
 wiz-sec-public/githunt
Démos pour Black Hat Europe 2025's The Forensic Trail On GitHub: Chasse aux activités de la chaîne d'approvisionnement
 thalesgroup-cert/watcher
Plateforme de renseignement sur les menaces alimentée par l'IA pour la surveillance automatisée des CVE/rançongiciels, la surveillance de domaines,…
 emrekybs/osintcase
Un outil de cartographie d'enquête OSINT pour organiser les entités, les relations, les preuves et le renseignement.
 raj3shp/malscore
Scoring de malveillance pour les commandes Linux
 owasp/fiasse
Un cadre pour l'intégration de la sécurité applicative dans le génie logiciel (FIASSE) utilisant le modèle d'ingénierie logicielle sécurisable (SSEM)
 gl-inet/cve-issues
Dépôt pour le suivi et le signalement des vulnérabilités et expositions courantes (CVE) spécifiques au matériel et au firmware GL.iNet.
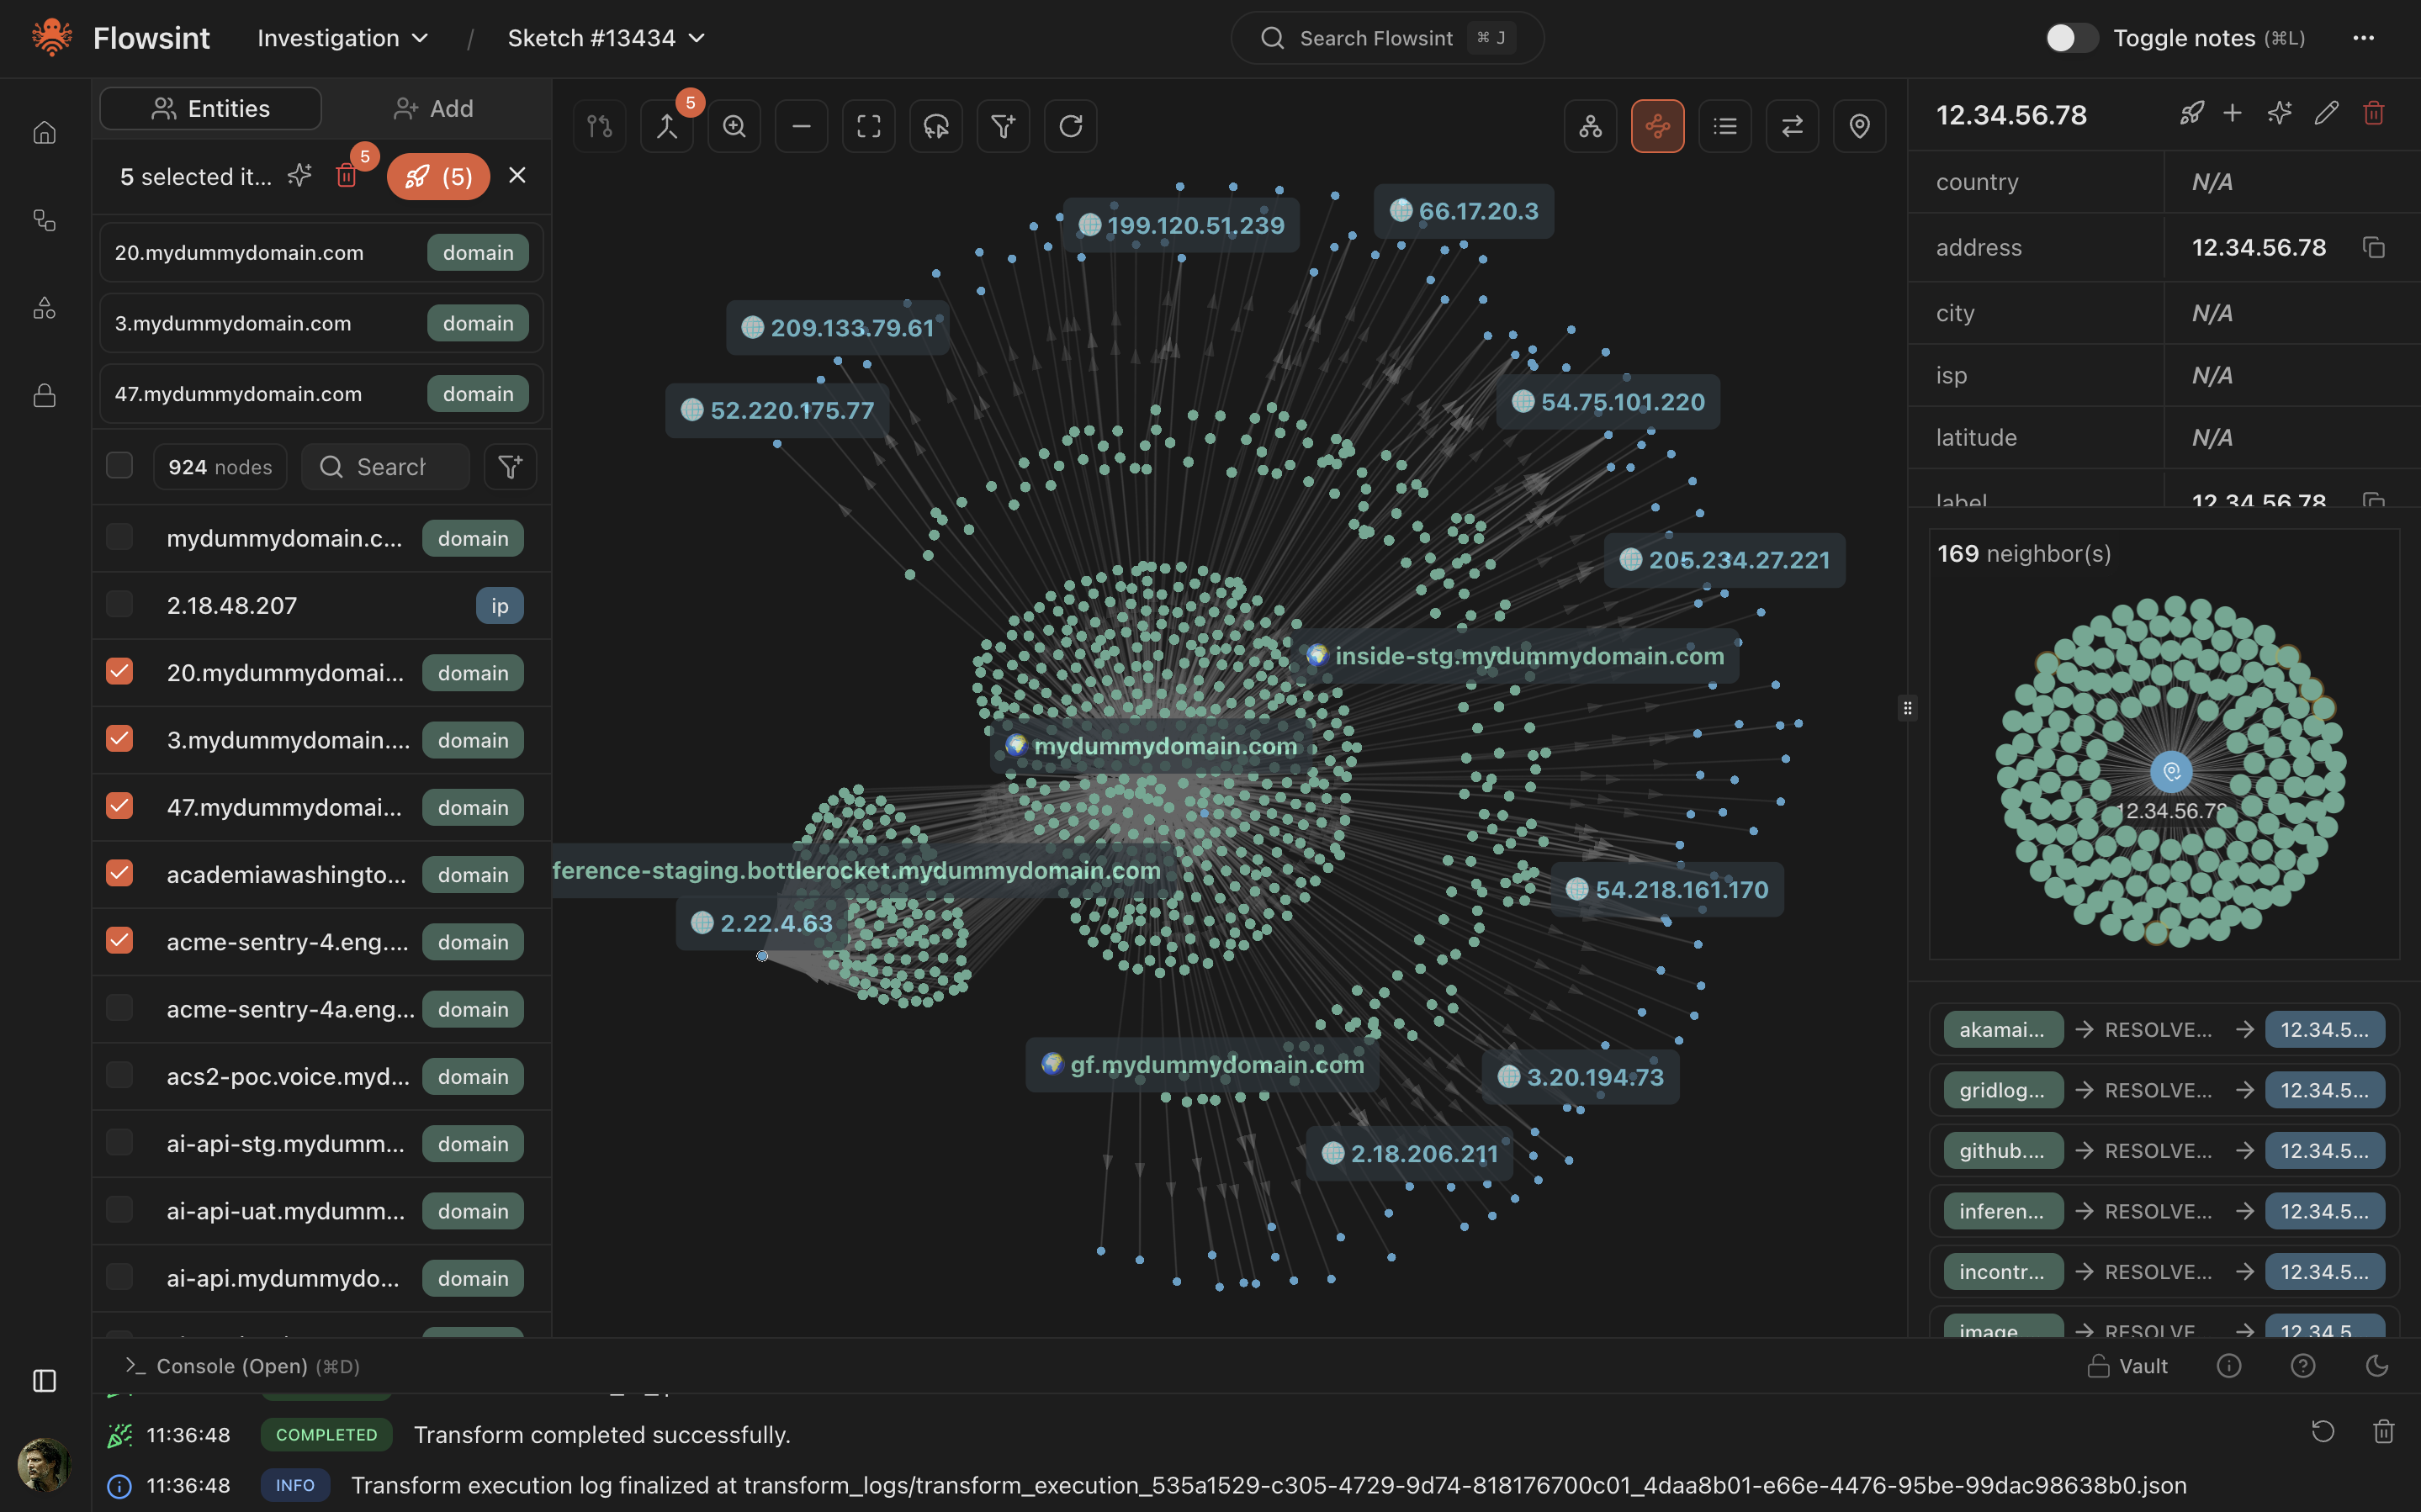 reconurge/flowsint
Une plateforme moderne pour des enquêtes visuelles, flexibles et extensibles basées sur des graphiques. Pour les analystes et enquêteurs en…
 sonitbahl/sshintel
Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 cristianzsh/freki
Plateforme open-source d'analyse de logiciels malveillants avec analyse statique PE, correspondance de motifs YARA, intégration VirusTotal, API REST…
 cristianzsh/amcache-evilhunter
:alien: Identifie les exécutables suspects dans Amcache.hve ; filtrage des enregistrements et intégration de VirusTotal
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.