missing-cve-nuclei-templates

Liste mise à jour chaque semaine des CVE manquants dans le dépôt officiel des templates nuclei. Conçue principalement pour le bug bounty, mais…

Liste mise à jour chaque semaine des CVE manquants dans le dépôt officiel des templates nuclei. Conçue principalement pour le bug bounty, mais…

Installable Claude Skills providing expert-level compliance guidance for 30+ frameworks including ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF,…

Labo domestique pratique Wazuh SIEM/XDR couvrant le déploiement OVA, l'enrôlement des agents, la surveillance de l'intégrité des fichiers, la…

Documenter vos modèles de menace avec HCL

Serveur MCP exposant le renseignement sur les menaces VirusTotal aux agents IA : rapports sur les fichiers, URL, domaines et IP, soumission…

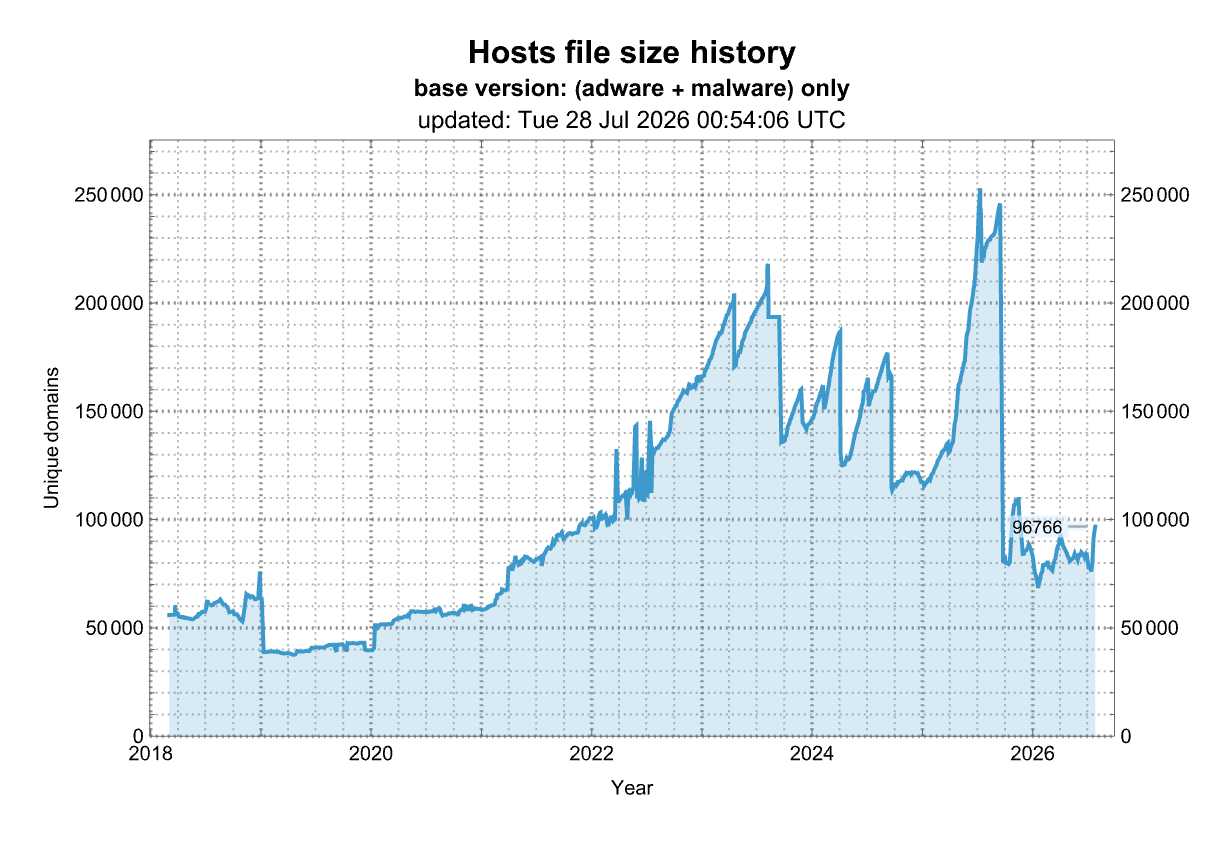
🔒 Consolidation et extension des fichiers hosts à partir de plusieurs sources soigneusement sélectionnées. Choix optionnel d'extensions pour la…

Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement

Une liste d'attaques connues contre des entités propriétaires de Bitcoin / d'actifs cryptos survenues dans le monde physique.

Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN

Recherchez et traquez rapidement les artefacts forensiques Windows

iNTERCEPT, une plateforme gratuite et open source qui réunit les meilleurs outils de renseignement d'origine électromagnétique dans une interface…

Analyseur d'en-têtes d'e-mails et de fichiers .eml pour SPF/DKIM/DMARC, usurpation d'identité et hameçonnage. Fonctionne à 100 % dans votre…

Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.

Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis…

Liste de ressources blue-team sélectionnées couvrant les opérations SOC, l'ingénierie de détection, la chasse aux menaces, la réponse aux incidents,…

Outil de renseignement sur les menaces en terminal, en un seul fichier : flux de menaces en direct, recherches d'indicateurs, vérifications passives…

ATHF est un framework pour la chasse aux menaces agentique - construisant des systèmes capables de se souvenir, d'apprendre et d'agir avec une…

Kit d'outils de capture et de surveillance DNS passif