


 mhaggis/security-detections-mcp
MCP pour aider les défenseurs à travailler plus dur et plus intelligemment en ingénierie de détection.
 sowdust/tafferugli
Framework web pour filtrer, collecter et analyser les tweets afin de détecter les comportements coordonnés, les publications automatisées et les…
 soufianetahiri/anxun-isoon
I-SOON/Anxun : éléments liés à la fuite
 kulkansecurity/gitxray
Un outil de sécurité polyvalent qui exploite les API REST publiques de GitHub pour l'OSINT, la forensique, le pentesting et plus encore.
 rtfmkiesel/loldrivers-client
Scannez votre ordinateur Windows à la recherche de pilotes vulnérables ou malveillants connus.
 blueteam0ps/memoptix
Un notebook Jupyter pour faciliter l'analyse de la sortie générée par le framework d'extraction mémoire Volatility.
 sh1n0g1/z9
Détecte les artefacts de logiciels malveillants basés sur PowerShell à partir des journaux d'événements et effectue une analyse statique des scripts…
 emrekybs/douglas-042
Analyse une machine Windows suspecte en quelques minutes. Recueille les processus, les services, les autoruns, les journaux d'événements et les…
 osmankandemir/associated-threat-analyzer
Détecte les adresses IPv4 malveillantes et les noms de domaine associés à une application web en comparant avec des listes locales de renseignements…
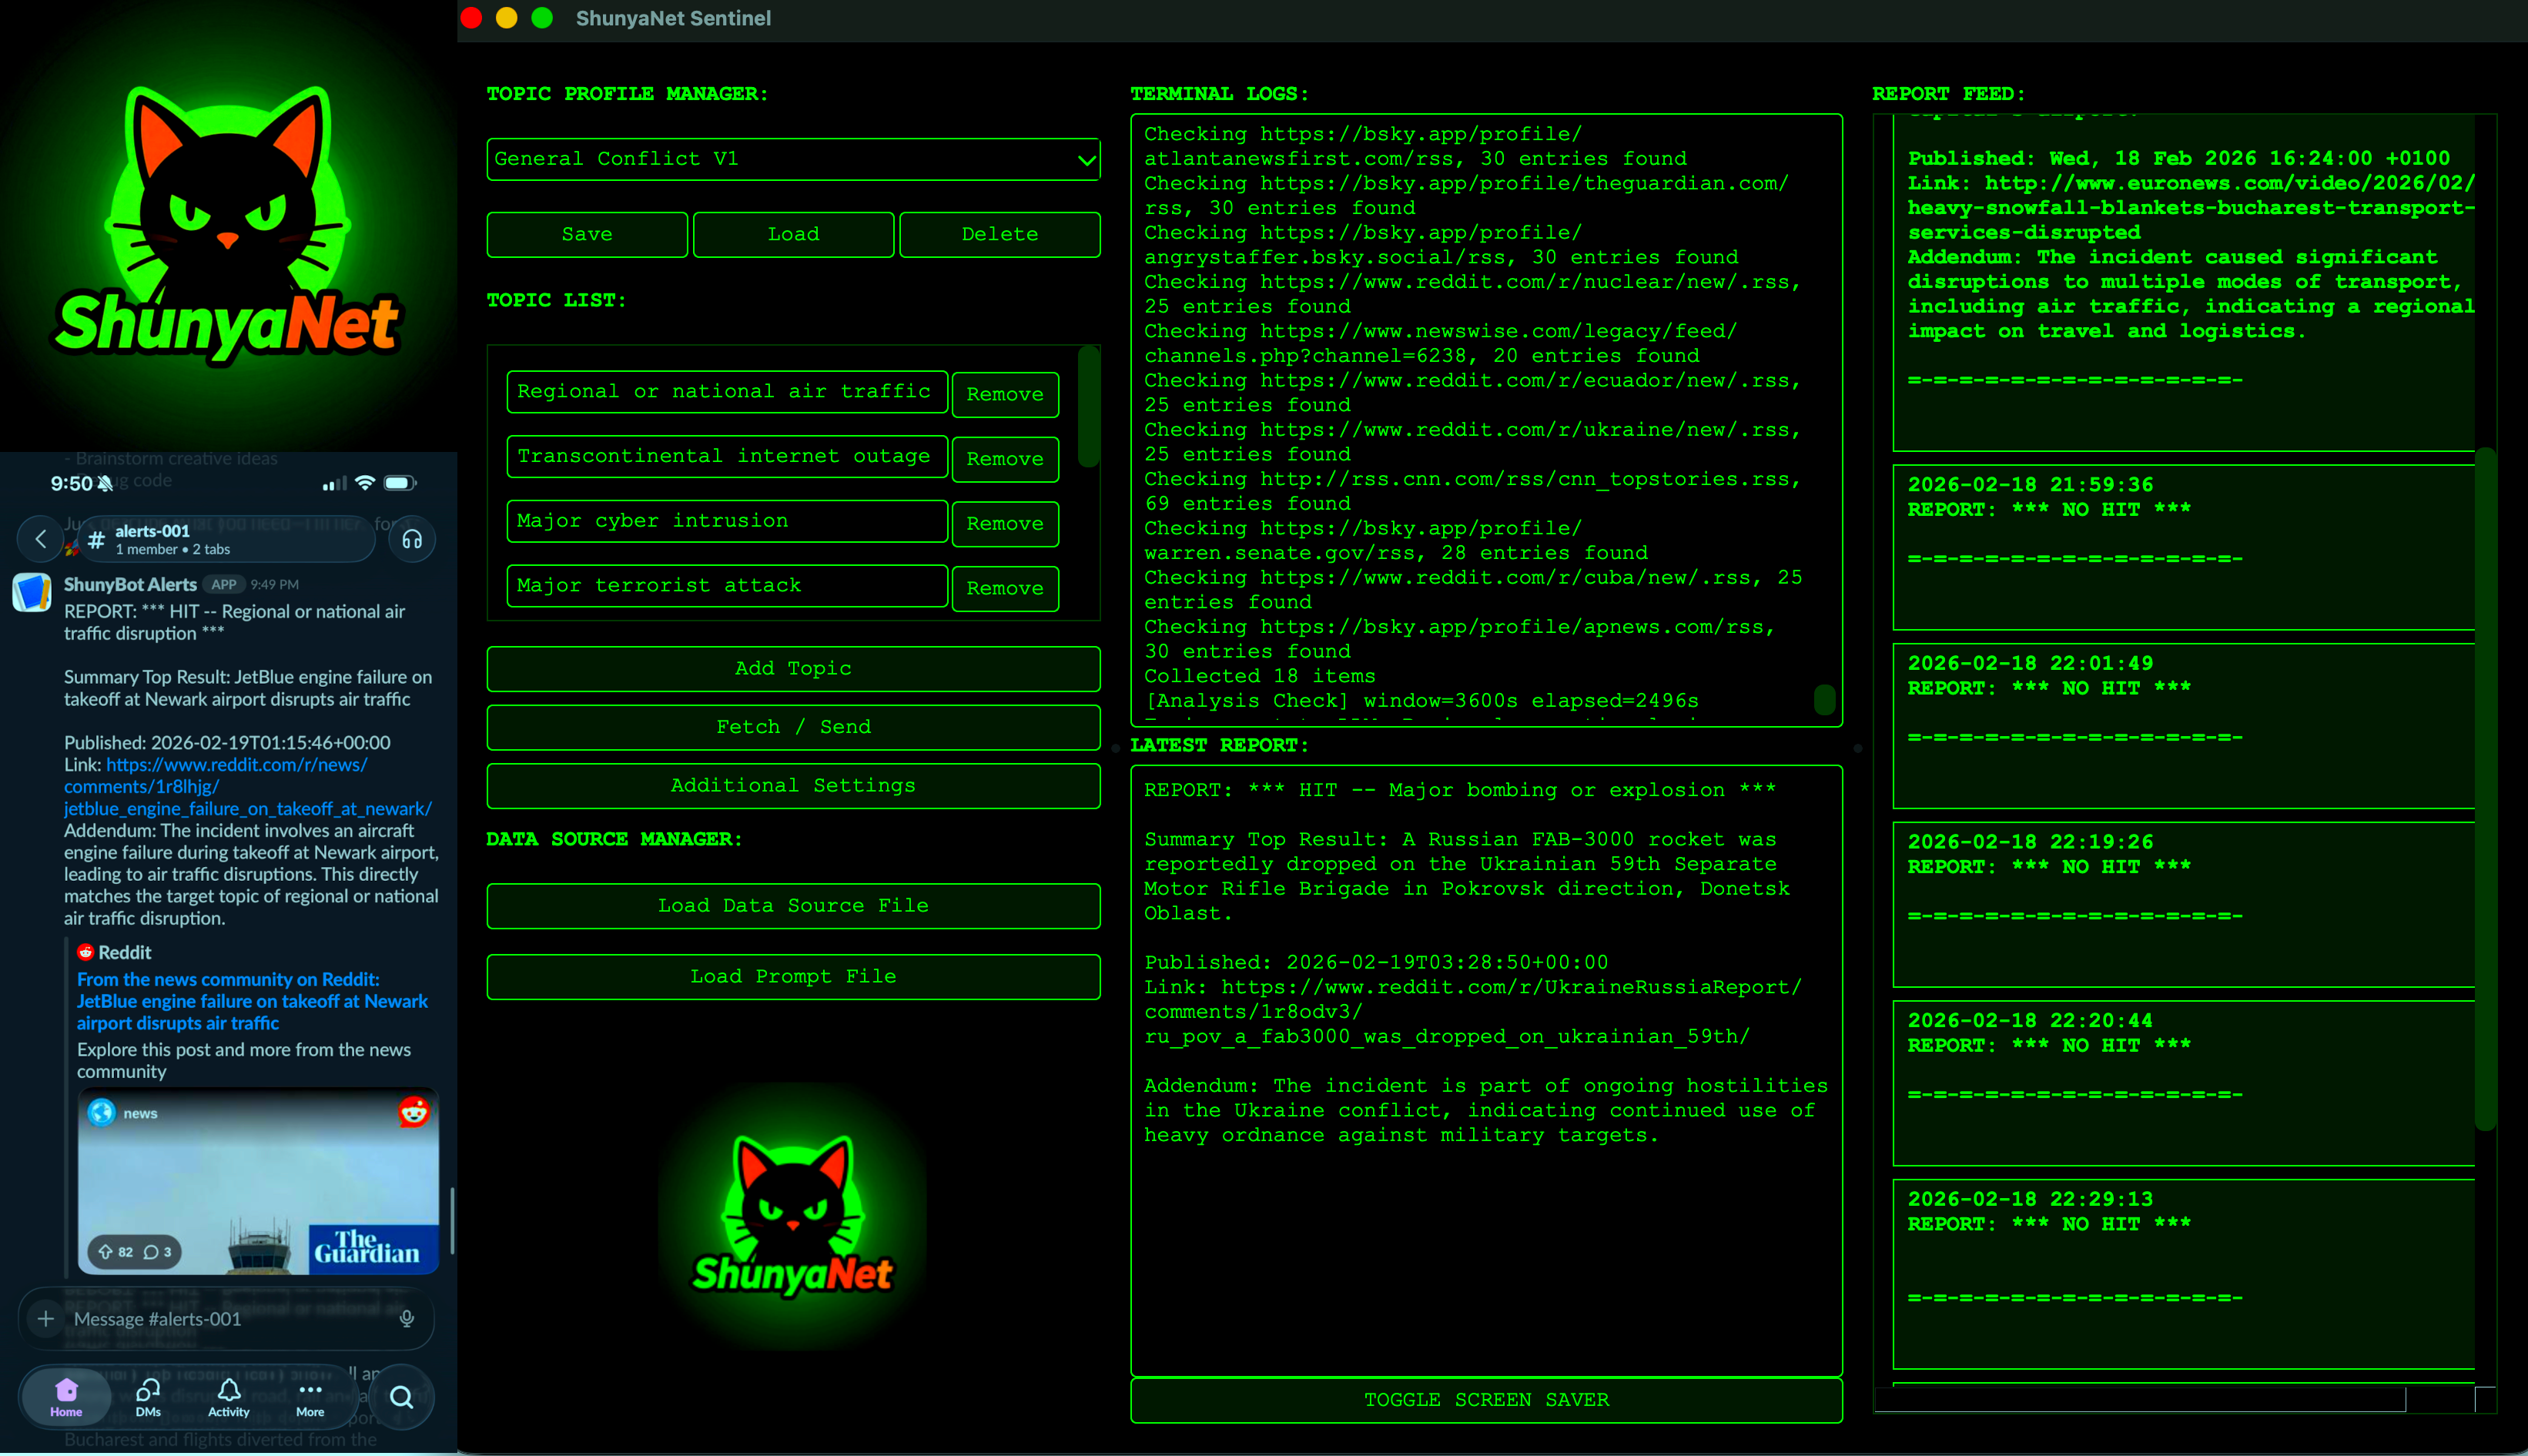 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel est un programme léger qui surveille les flux RSS, les envoie à un LLM pour analyse, et délivre des résumés ou des alertes…
 gherardofiori/maliciousbrowserextensions
Ce dépôt a été créé à la suite de mes propres recherches sur les extensions de navigateur malveillantes, en rassemblant au même endroit le travail de…
 sifalcon/detection
Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
 tnkr/poc_monitor
Un court scraper à la recherche d'un POC de la CVE-2024-49112
 corelight/pingback
Un paquet Zeek pour détecter le trafic réseau de commande et contrôle (C2) du malware Pingback via tunnel ICMP.
 securepeacock/presentations
Slides et supports de présentations de conférences
 wortell/log4j
Dépôt contenant toutes les informations, scripts, etc. liées à CVE-2021-44228
 buter-chkalova/rvbbitsafe
Une forteresse anti-ransomware multi-échelon de nouvelle génération pour Windows, combinant hyperviseur, eBPF, leurre IA et sécurité renforcée par le…