

ioc
 gendigitalinc/ioc
Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
defensive-toolsioc-managementthreat-feeds-aggregators+3
456
gendigitalinc/iocMenaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
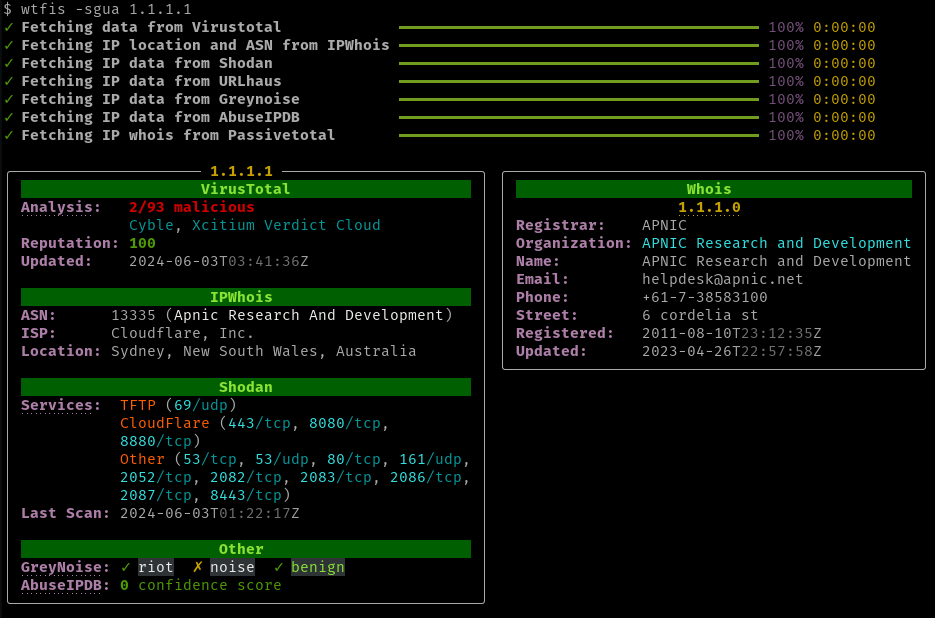 pirxthepilot/wtfis
Outil de recherche passive de noms d'hôte, de domaines et d'adresses IP pour non-robots
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 curated-intel/ukraine-cyber-operations
Curated Intelligence collabore avec des analystes du monde entier pour fournir des informations utiles aux organisations en Ukraine qui recherchent…
 olafhartong/threathunting
Une app Splunk mappée à MITRE ATT&CK pour guider vos chasses aux menaces.
 ninoseki/mihari
Un agrégateur de requêtes pour la chasse aux menaces basée sur l'OSINT
 cisco-talos/iocs
Indicateurs de compromission
 pedramamini/threatingestor
Outil automatisé d'agrégation de renseignements sur les menaces qui extrait et normalise des indicateurs de multiples sources (flux OSINT, rapports…
 1an0rmus/tekdefense-automater
Automater - Analyse OSINT d'IP, d'URL et de MD5
 volexity/threat-intel
Signatures et IoCs issus des articles de blog publics de Volexity.
 stamusnetworks/scirius
Interface Web pour la gestion des règles Suricata, la chasse aux menaces et l'optimisation des règles avec agrégation multi-source, transformation et…
 doctorwebltd/malware-iocs
Indicateurs de compromission (IOC) sélectionnés issus des enquêtes sur les logiciels malveillants de Doctor Web, publiés à des fins de renseignement…
 misp/misp-taxonomies
Taxonomies utilisées dans le système de taxonomie MISP et pouvant être utilisées par d'autres outils de partage d'informations.
 hurricanelabs/machinae
Collecteur automatisé de renseignements de sécurité qui interroge les flux publics et les API pour obtenir des données sur les menaces concernant les…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 vxunderground/threatintelligencediscordbot
Récupère les mises à jour de divers domaines du clearnet et de domaines d'acteurs de menaces ransomware.
 shirkdog/pulledpork
Pulled Pork pour la gestion des règles Snort et Suricata (depuis Google code)
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.