Open-Source-Threat-Intel-Feeds

Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…

Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…

Un dépôt pour réaliser l'enrichissement des vulnérabilités.

Plateforme ouverte de renseignement sur les cybermenaces

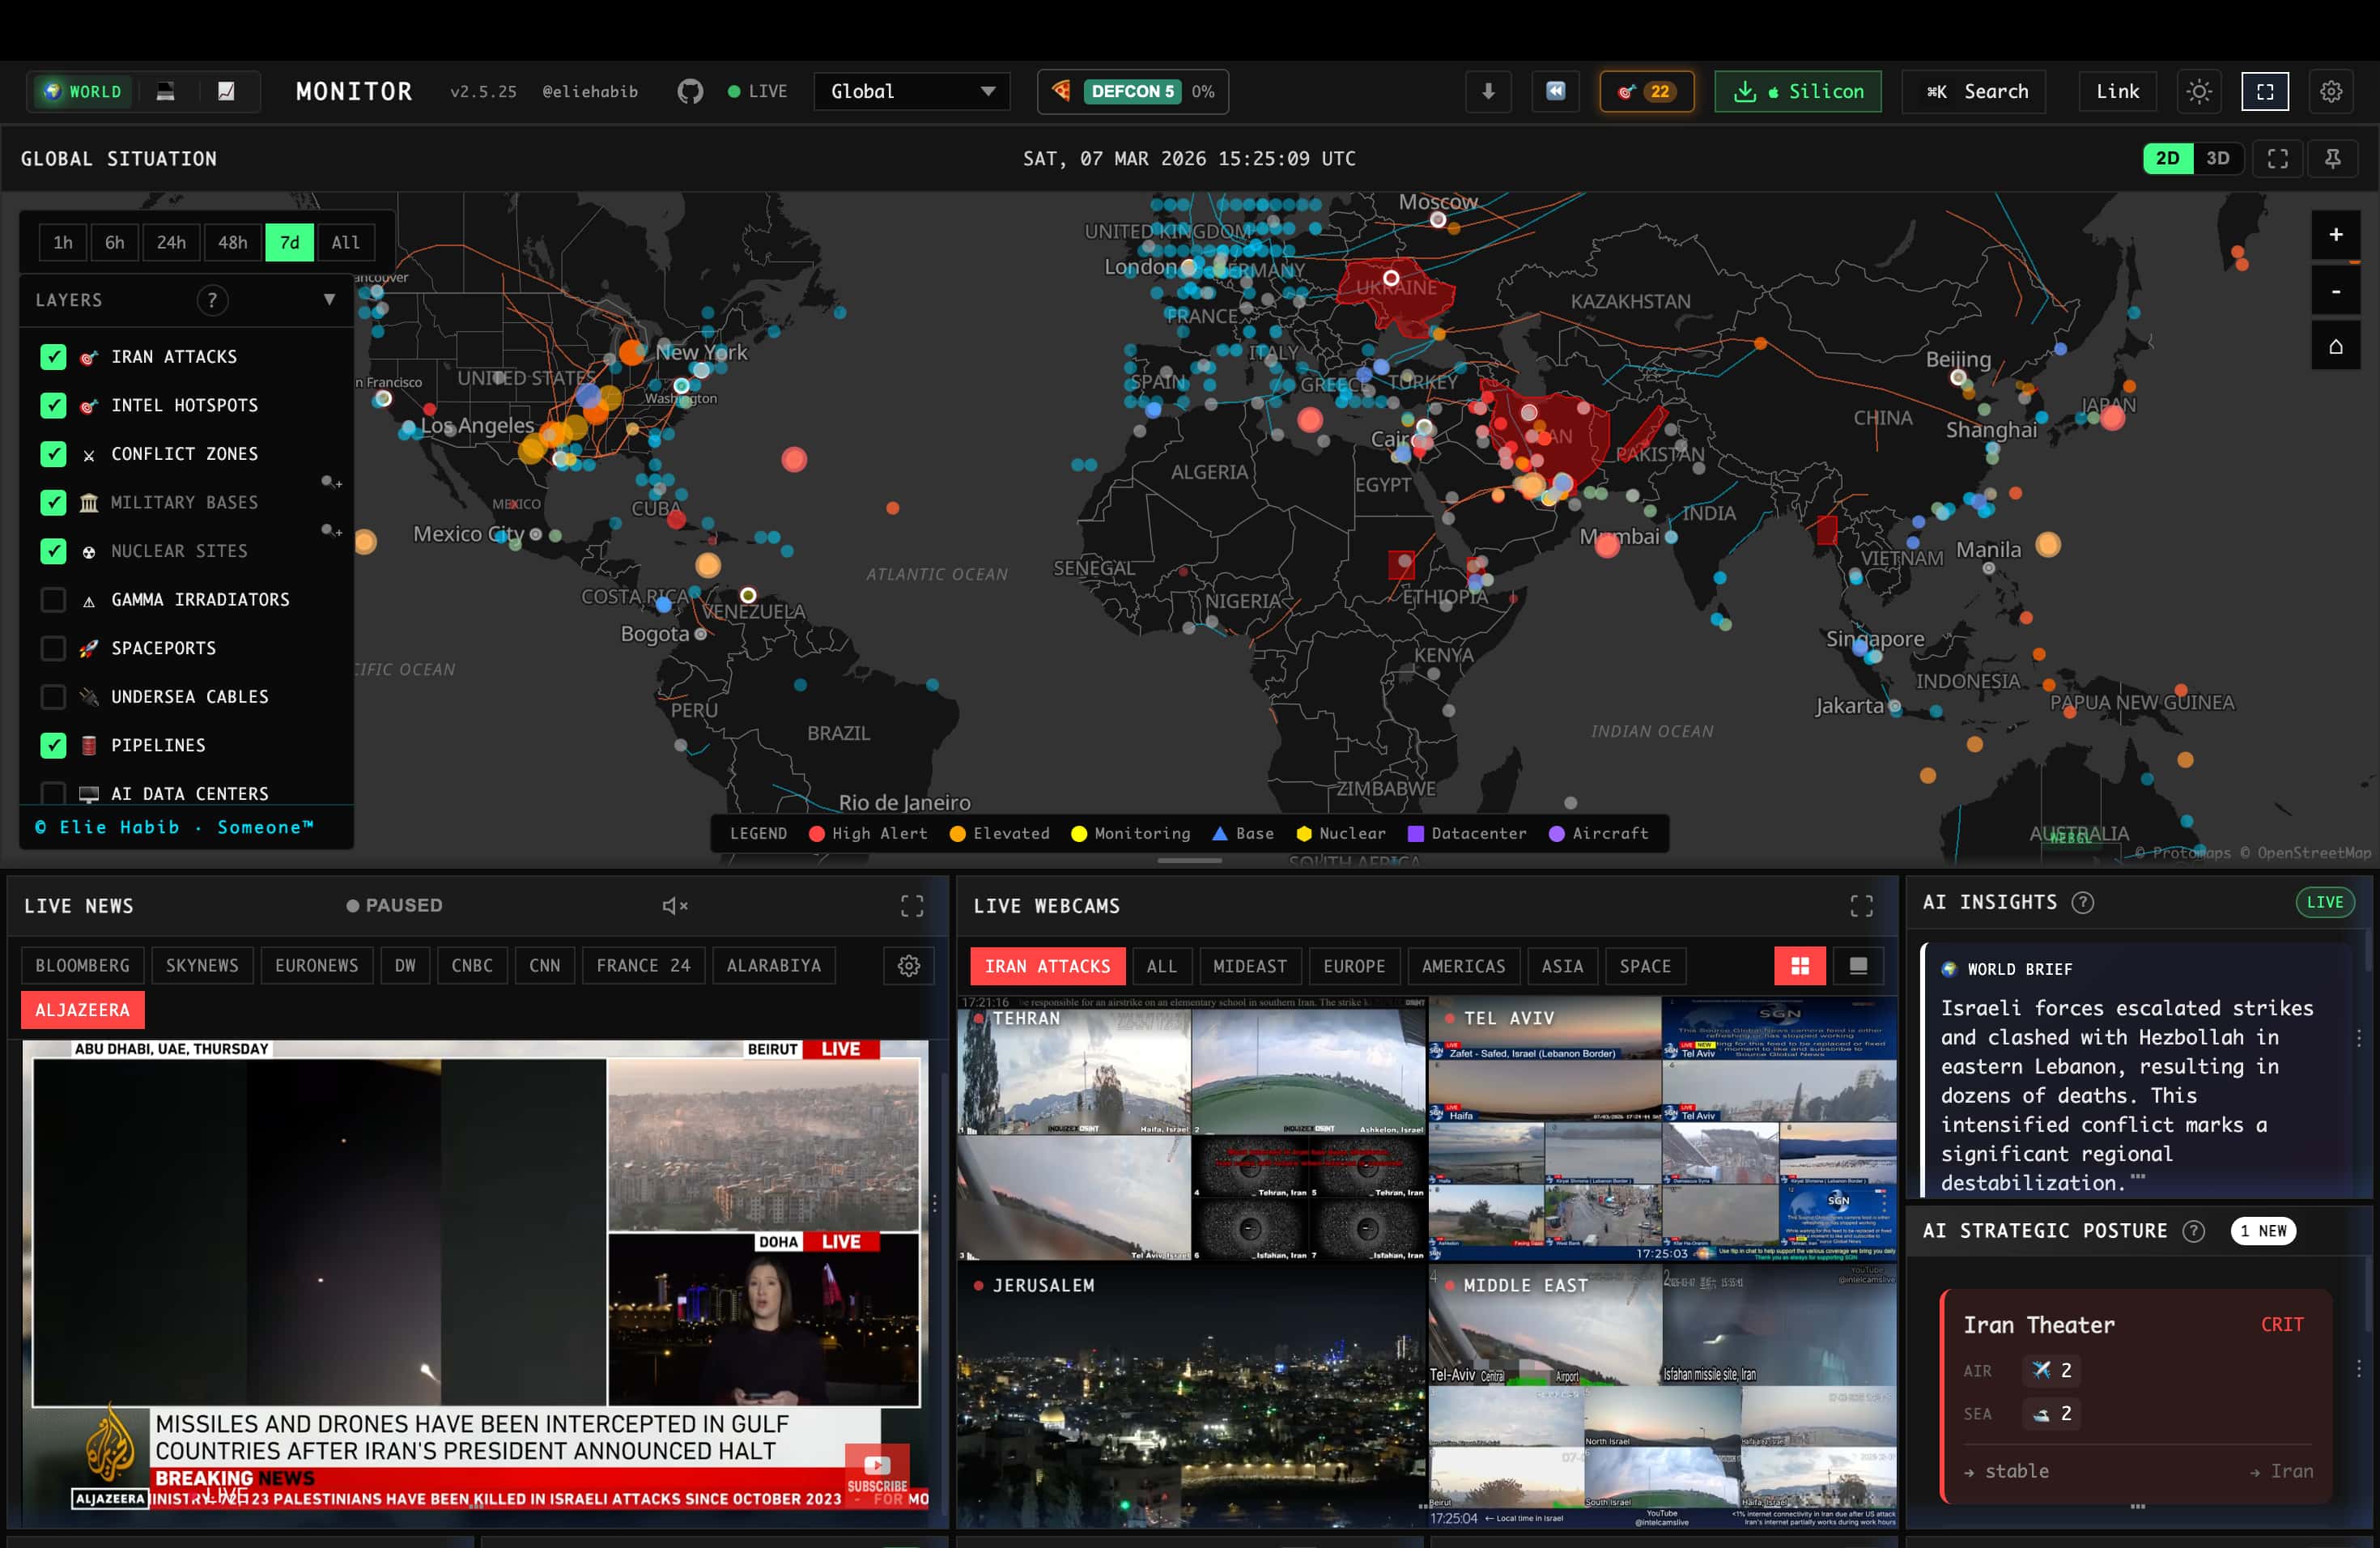
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…

Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…

Flux de renseignements sur les menaces C2 générés automatiquement, comprenant des IP, des domaines, des chemins d'URL et des métadonnées de…

Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…

Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…

Collection de connecteurs OpenCTI qui ingèrent et synchronisent le renseignement sur les menaces, les IOC et les données CTI provenant de sources…

Collection organisée de ressources en cybersécurité, de laboratoires et de supports de formation couvrant le hacking éthique, le test d'intrusion, le…

Collection de sources de renseignement sur les cybermenaces provenant du web profond et du dark web

Une collection de fichiers avec des indicateurs soutenant les publications sur les réseaux sociaux de l'équipe Unit 42 de Palo Alto Networks pour…

Encore un autre traqueur de gangs de ransomware

Modèles d'objets JSON organisés qui définissent les attributs MISP et les types de relations pour un partage structuré de renseignements sur les…

Répertoire principal des règles Sigma

Malicious Extension Database

Base de données de signatures YARA et d'IOC pour mes scanners et outils

Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…