

creadur-rat-gradle
 eskatos/creadur-rat-gradle
Apache RAT (Release Audit Tool) Gradle Plugin
static-analysiscode-analysisconfiguration-auditing+2
eskatos/creadur-rat-gradleApache RAT (Release Audit Tool) Gradle Plugin
 robert-auger/safer-dependencies
Couche de sécurité automatisée des dépendances pour les assistants de codage IA qui audite les packages pour les CVEs, les typosquats, l'abandon, les…
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 owasp/owasp-aibom
Projet OWASP définissant une norme de nomenclature de l'IA (AIBOM) pour documenter les composants d'IA/ML, les dépendances et les risques liés à la…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 ransomleak/training-application-security
Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP,…
 backbay-labs/hush
Règles de sécurité portables pour la limite d'action des agents IA
 murphysecurity/libwebp-checker
Un outil pour trouver des libwebp vulnérables (CVE-2023-4863)
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
 scopeblind/scopeblind-gateway
Passerelle de politiques Cedar à sûreté intégrée (fail-closed) et reçus signés pour les appels d'outils des agents IA. npx protect-mcp
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.
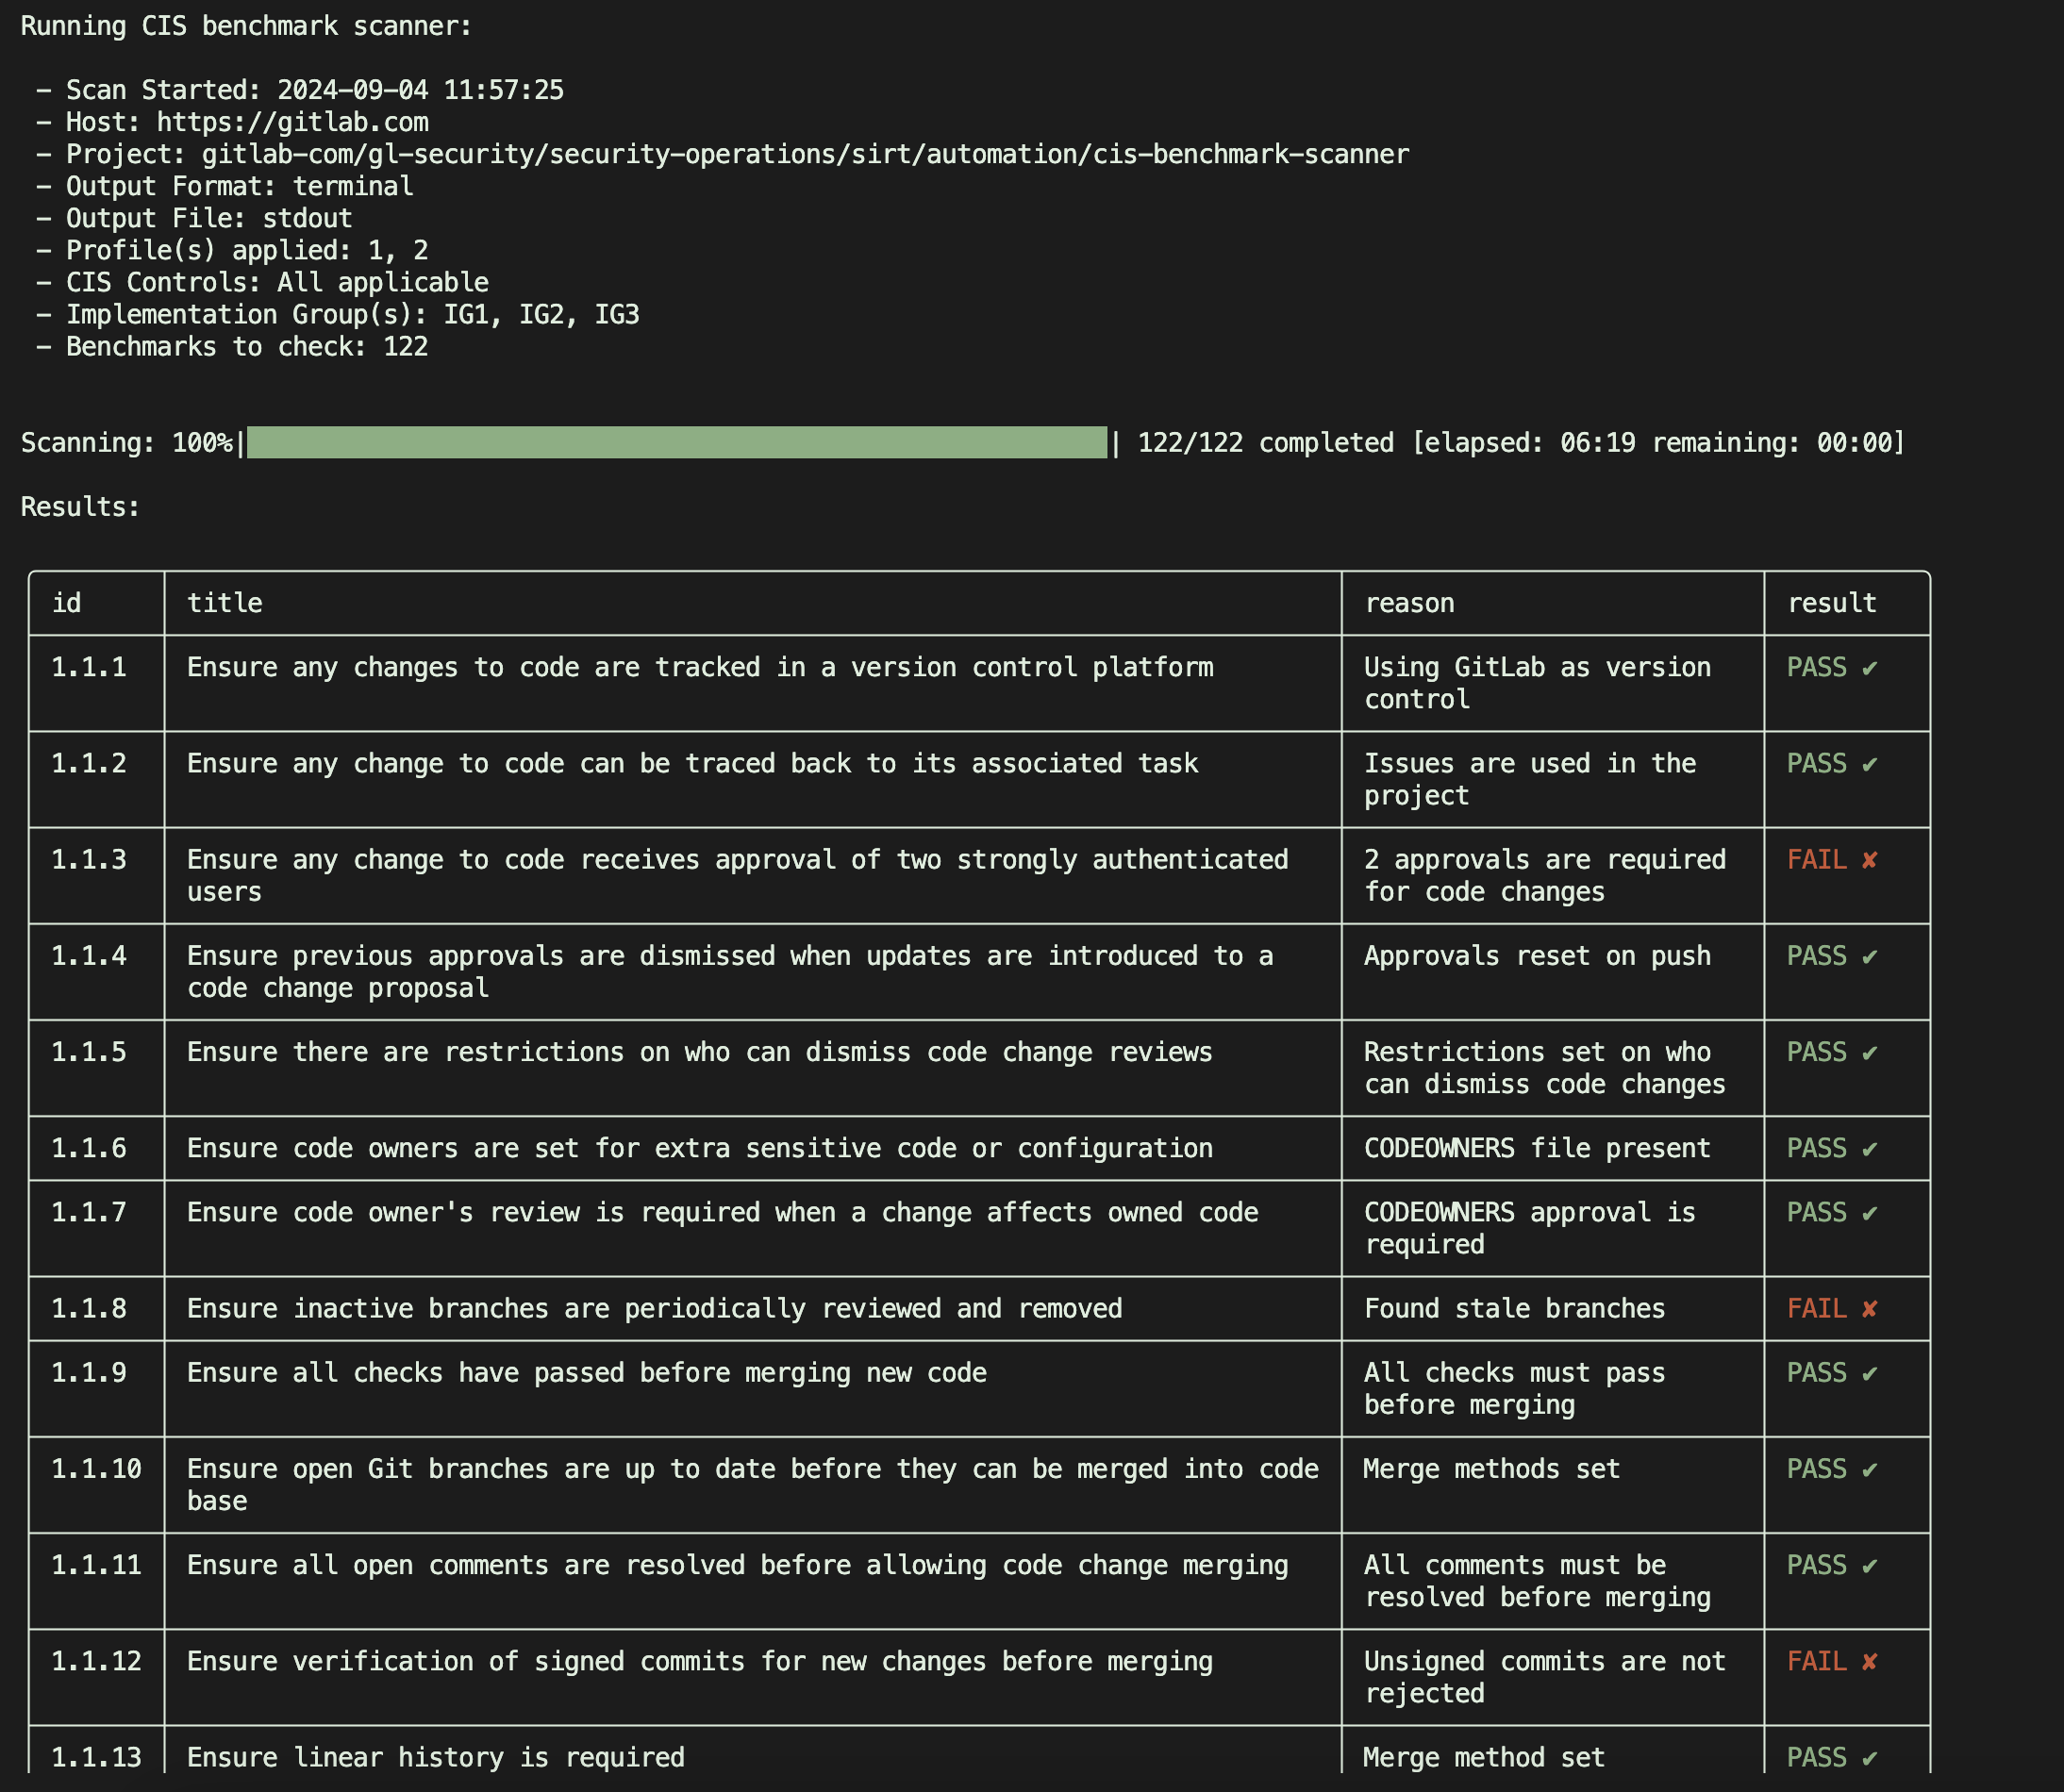
 gitlab-security-oss/cis/gitlabcis
Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…
 otsmane-ahmed/ci-supplychain-guard
Outil d'analyse statique qui détecte les dépendances malveillantes dans les pipelines CI/CD en utilisant la correspondance de motifs et l'analyse…
 wspr-ncsu/mininode
Outil CLI d'analyse statique qui réduit la surface d'attaque des applications Node.js en construisant des graphes de dépendances et en supprimant les…
 knqyf263/remic
Scanner de vulnérabilités pour détecter les vulnérabilités publiquement divulguées dans les dépendances d'applications
 khoinp1012/kprotect
Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…
 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.