 scopeblind/scopeblind-gateway
Passerelle de politiques Cedar à sûreté intégrée (fail-closed) et reçus signés pour les appels d'outils des agents IA. npx protect-mcp

Application locale des politiques et reçus de décision signés pour les appels d'outils des agents IA.


Page développeur · Démarrage rapide · Configuration de l'agent · Packs de politiques · Exemple d'enregistrement · Intégrations · Documentation · Contribuer
Placez la passerelle entre un client MCP et son serveur d'outils, ou utilisez ses hooks dans un agent de codage. Examinez une politique Cedar, activez l'application, et conservez un enregistrement signé des décisions. L'évaluation et la vérification locales ne nécessitent aucun compte ScopeBlind et n'envoient aucune télémétrie de décision.
--enforce lorsque vous êtes prêt à bloquer.Une passerelle couvre les appels qui la traversent. Ce n'est pas un bac à sable OS, et un reçu signé n'établit pas qu'une action a été exécutée ni qu'aucune action n'a été omise. La politique de sécurité décrit la frontière et le processus de signalement.
Une exécution locale réelle : évaluer deux appels proposés, signer les décisions, vérifier les reçus, puis modifier une décision signée et la vérifier à nouveau.
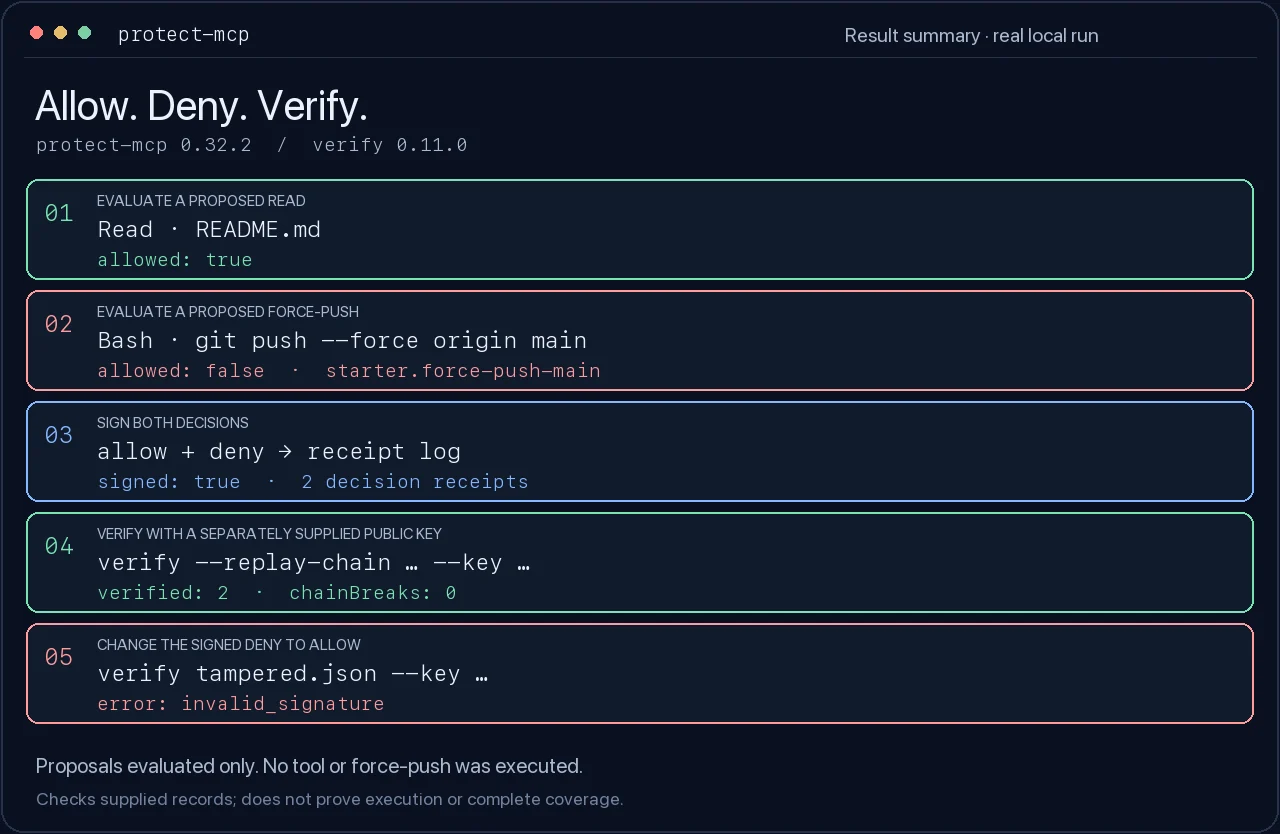
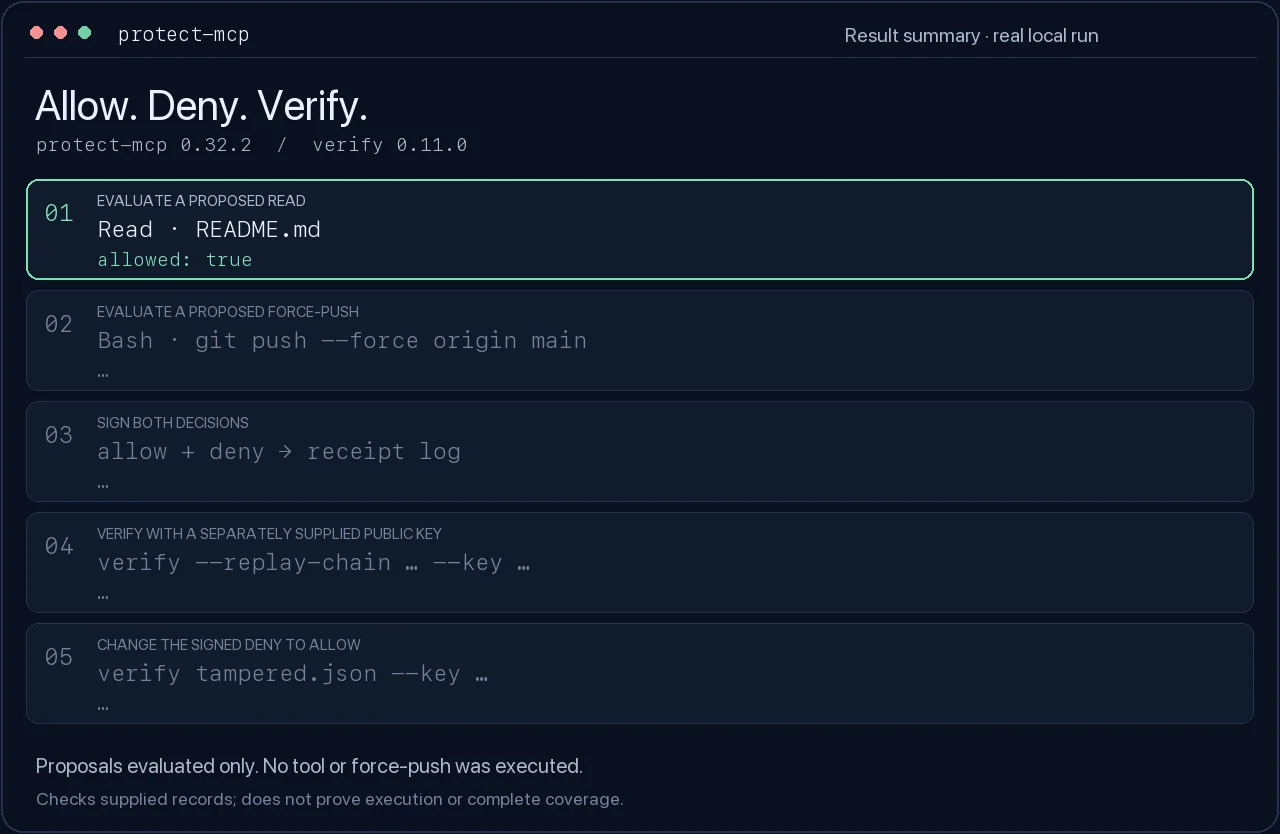
Démonstration textuelle et reproduction · Résultats capturés
Utilisez Node.js 22 et npm dans un nouveau répertoire. Installez la passerelle et le vérificateur épinglés :
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
Cet exemple évalue deux appels proposés et signe leurs décisions. Il n'exécute aucun des deux outils et ne lance pas git push. Tout ce qui suit l'installation est local.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
Attendu : allow, puis deny ; les deux signatures de reçu d'origine et leur lien
se vérifient ; le reçu modifié signale invalid_signature. Gardez protect-mcp.key
privée. Pour vérifier l'enregistrement de quelqu'un d'autre, obtenez sa clé publique
attendue par un canal de confiance indépendant.
Les codes de sortie du vérificateur sont 0 : valide, 1 : invalide, 2 : non vérifié/erreur. Un résultat invalide ne signifie pas nécessairement une altération : une mauvaise clé attendue peut aussi faire échouer la vérification. La relecture de chaîne vérifie les liens fournis ; elle n'établit pas que vous avez reçu l'historique complet.
La CI exécute cet exemple exact sur le candidat empaqueté et sur le vérificateur publié épinglé. Voir validation et versions.
Choisissez l'intégration qui correspond à votre hôte et à la couverture dont vous avez besoin.
L'installation de compétences d'orientation n'active pas l'application des règles. doctor vérifie la configuration
locale ; confirmez la route choisie avec un appel réel autorisé et un appel bloqué.
Pour le plugin Claude Code, préparez et démarrez d'abord la porte locale, puis installez-le dans votre projet (Claude Code 2.1.295 ou ultérieur) :
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
Le plugin bloque les appels d'outils routés tant que sa porte est indisponible. Choisissez le plugin ou les hooks de projet autonomes, afin que le même appel ne soit pas enregistré deux fois.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


