

waldo
 red-team-labs/waldo
Outil Python multithreadé pour le brute-force de répertoires cachés et de sous-domaines sur des serveurs web cibles, afin d'aider à la reconnaissance…
reconnaissanceinformation-gatheringweb-security+1
54
red-team-labs/waldoOutil Python multithreadé pour le brute-force de répertoires cachés et de sous-domaines sur des serveurs web cibles, afin d'aider à la reconnaissance…
 jhaddix/lazyrecon
Ce script est conçu pour automatiser votre processus de reconnaissance de manière organisée.
 escape-technologies/awesome-attack-surface-management
Une collection organisée d'outils, de techniques, de frameworks et de ressources d'apprentissage axés sur la gestion de la surface d'attaque (ASM).
 tismayil/rsdl
Scan de sous-domaines avec la méthode Ping.
 a7vinx/swarm
Un outil de test de pénétration modulaire et distribué.
 ascr0b/pcwt
Interface de gestion de projet basée sur le web pour les workflows de test de pénétration et de chasse aux bogues, automatisant le scan de ports avec…
 cappricio-securities/ghostrecon
gh0str3con est un outil de reconnaissance web tout-en-un basé sur le cloud.
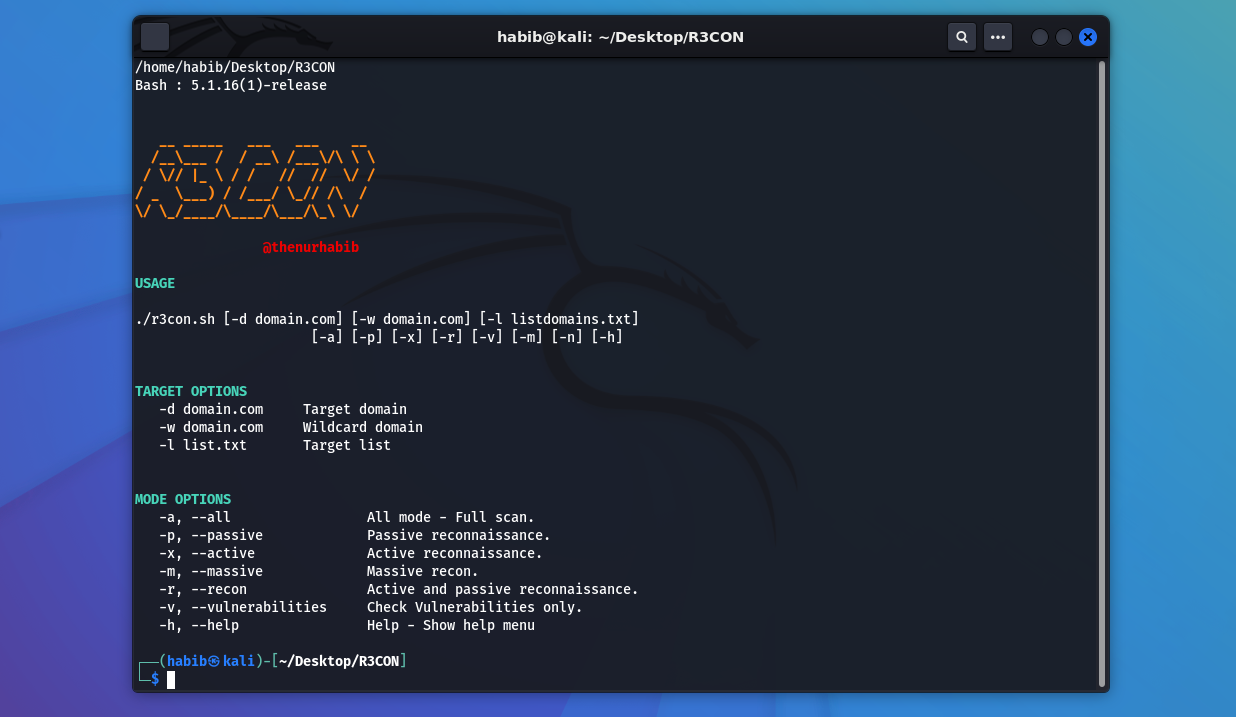 thenurhabib/r3con
Outil multifonctionnel de reconnaissance Web et de scan de vulnérabilités

 projectdiscovery/subfinder-action
Énumération de sous-domaines rapide et passive.
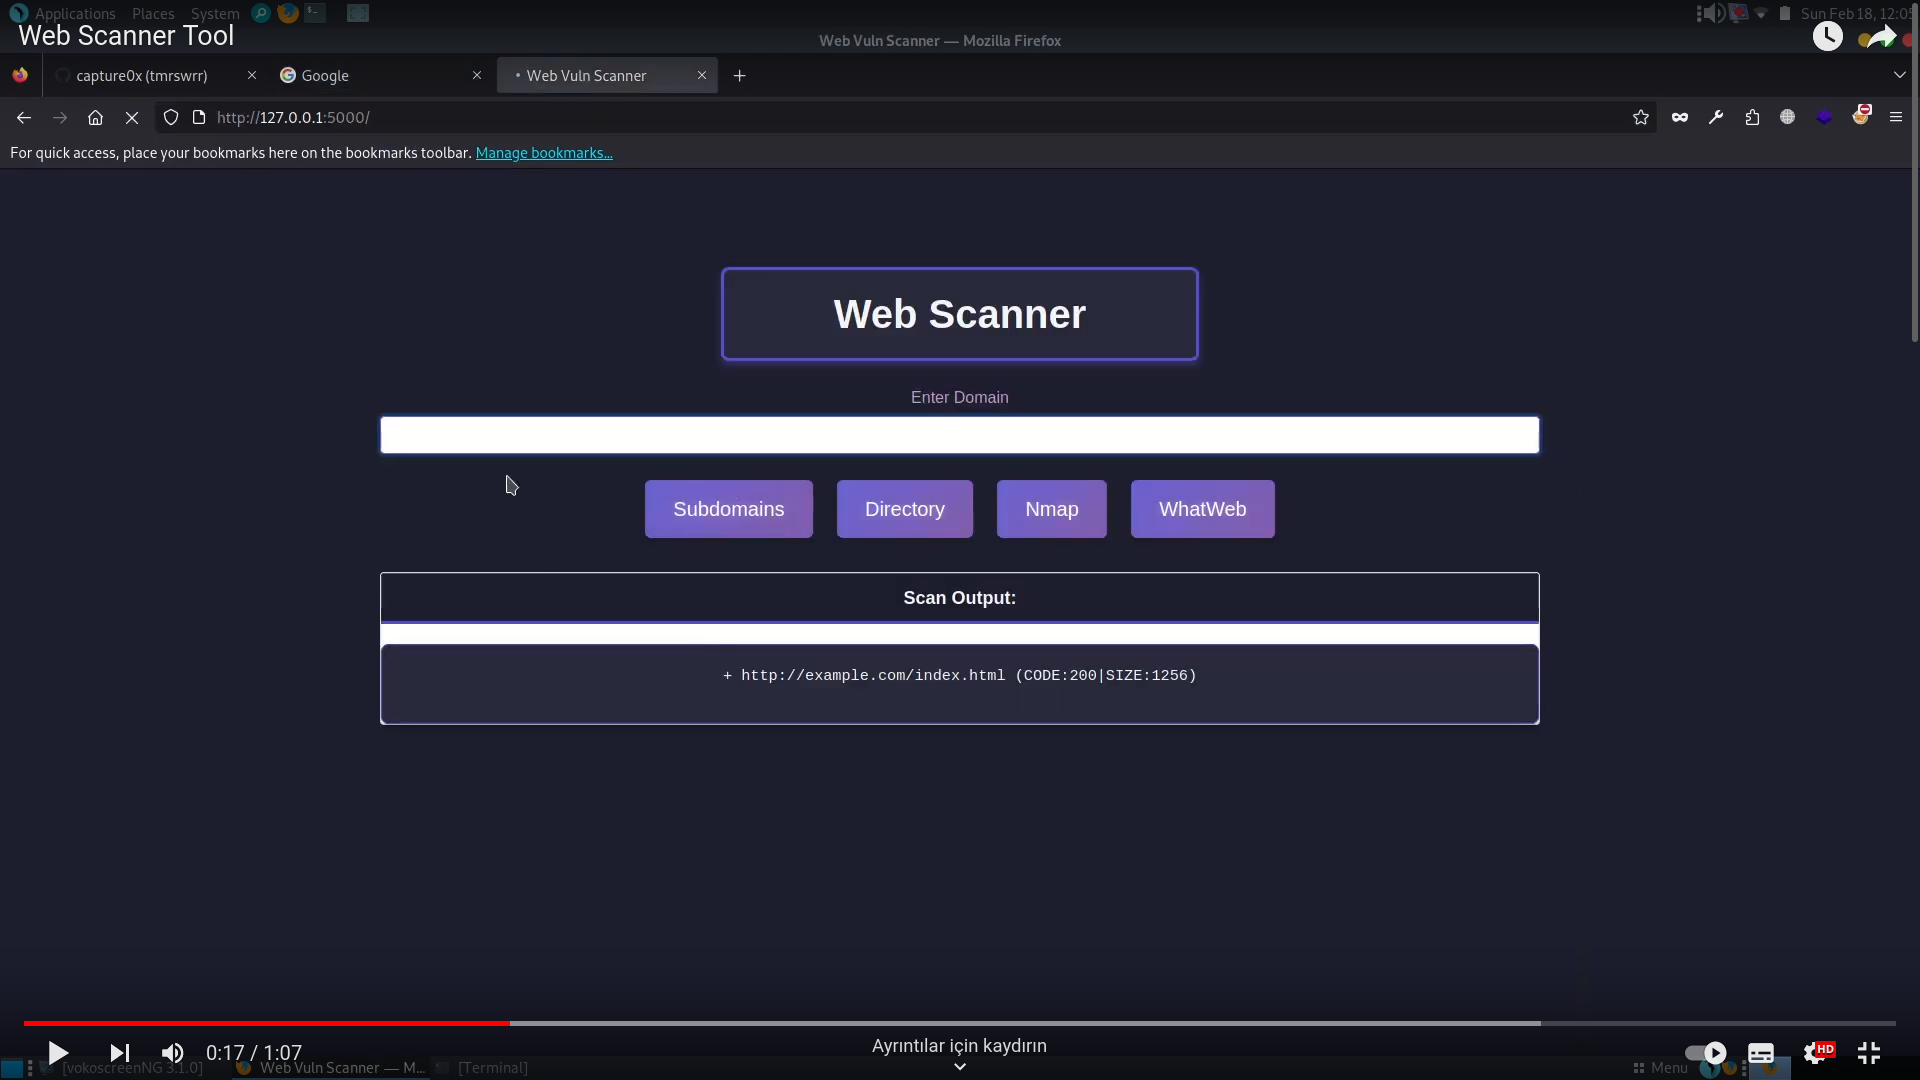 capture0x/web-scanner
Scanner de domaines web basé sur Python intégrant Sublist3r, Dirble, Nmap et WhatWeb pour la découverte de sous-domaines, l'énumération de…
 0xsnowmn/cngo
Outil Golang rapide pour obtenir le Cname des domaines et sous-domaines
 hackersonlineclub/hocig1_2
HOCig- Outil automatique de collecte d'informations HOC V 1.2
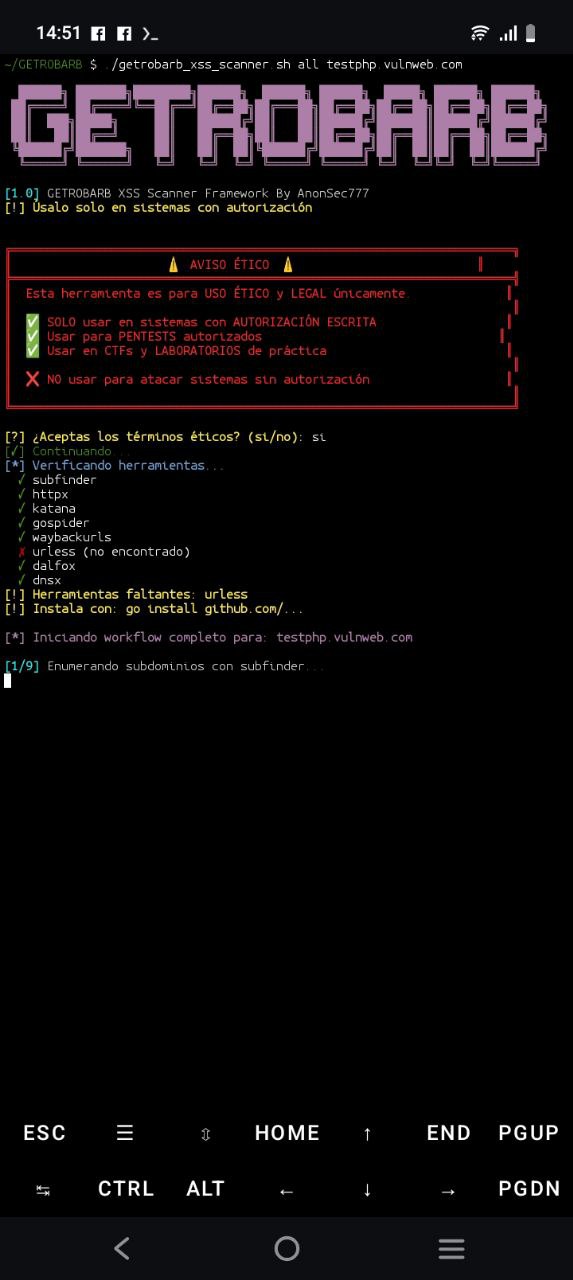 hackingteamoficial/getrobarb
Cadre automatisé de reconnaissance et de détection XSS intégrant subfinder, httpx, katana, gospider, waybackurls et dalfox en un pipeline à 9 étapes…
 whitelisthackers/wosind
Un outil OSINT pour collecter des informations publiques.
 projectdiscovery/dnsx-action
Kit DNS rapide et polyvalent permettant d'exécuter plusieurs requêtes DNS.
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
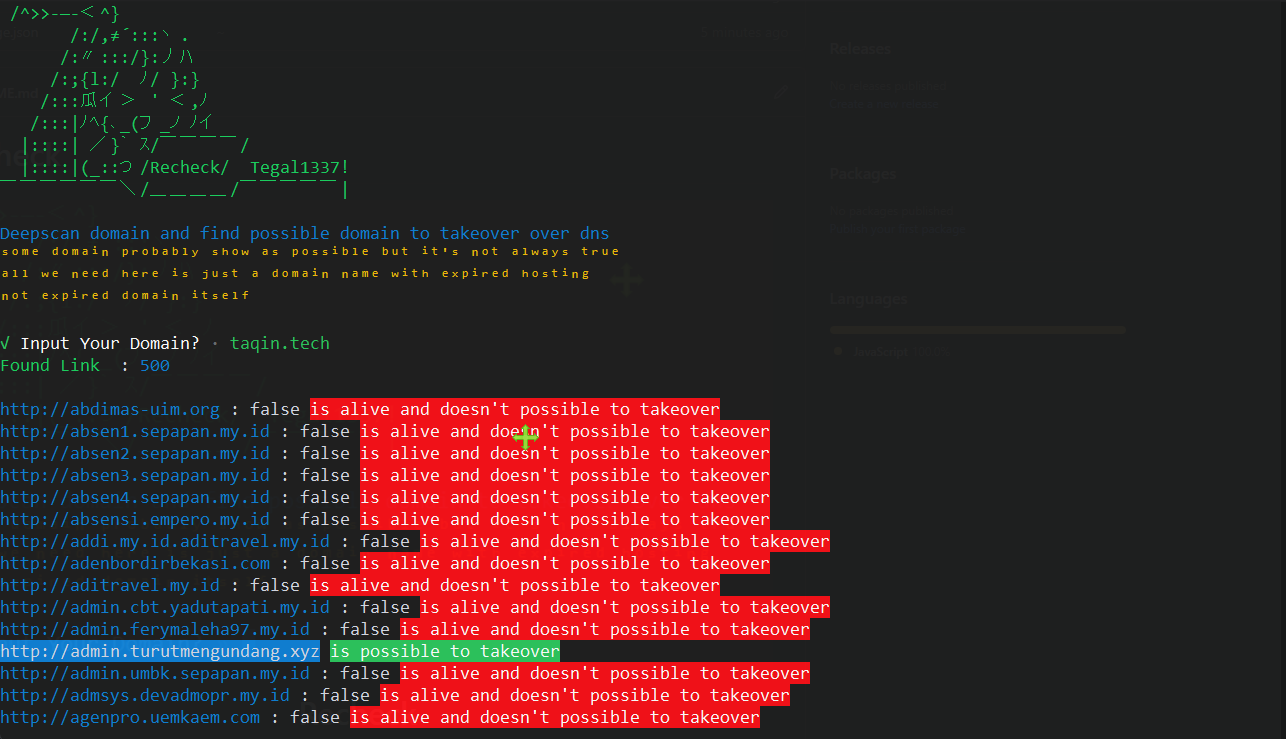 tegal1337/recheck
Analyse approfondie d'un domaine et découverte de tous les domaines vulnérables à une prise de contrôle.