

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/ascr0b/pcwt
Frameworks de Tests d'IntrusionReconnaissanceScanners de VulnérabilitésScan de PortsCollecte d'InformationsSécurité WebTests d'IntrusionÉnumération de Sous-domaines
GitHubascr0b/pcwt

PCWT

Interface de gestion de projet basée sur le web pour les workflows de test de pénétration et de chasse aux bogues, automatisant le scan de ports avec Nmap/Masscan et l'énumération de sous-domaines via Amass et Findomain.

Voir le dépôt
461566il y a 6 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

PCWT

Une application web qui facilite l'exécution de vos projets de pentest et de bug bounty.

Description

L'application fournit une interface web pratique pour travailler avec différents types de fichiers utilisés lors du pentest, pour automatiser le scan de ports et la recherche de sous-domaines.
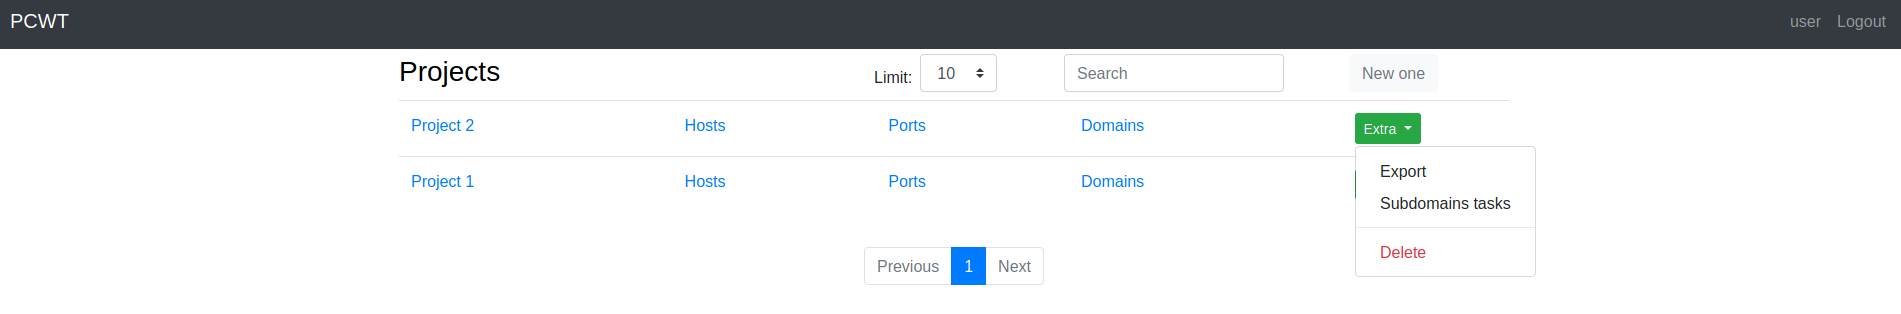
Page principale

Page principale

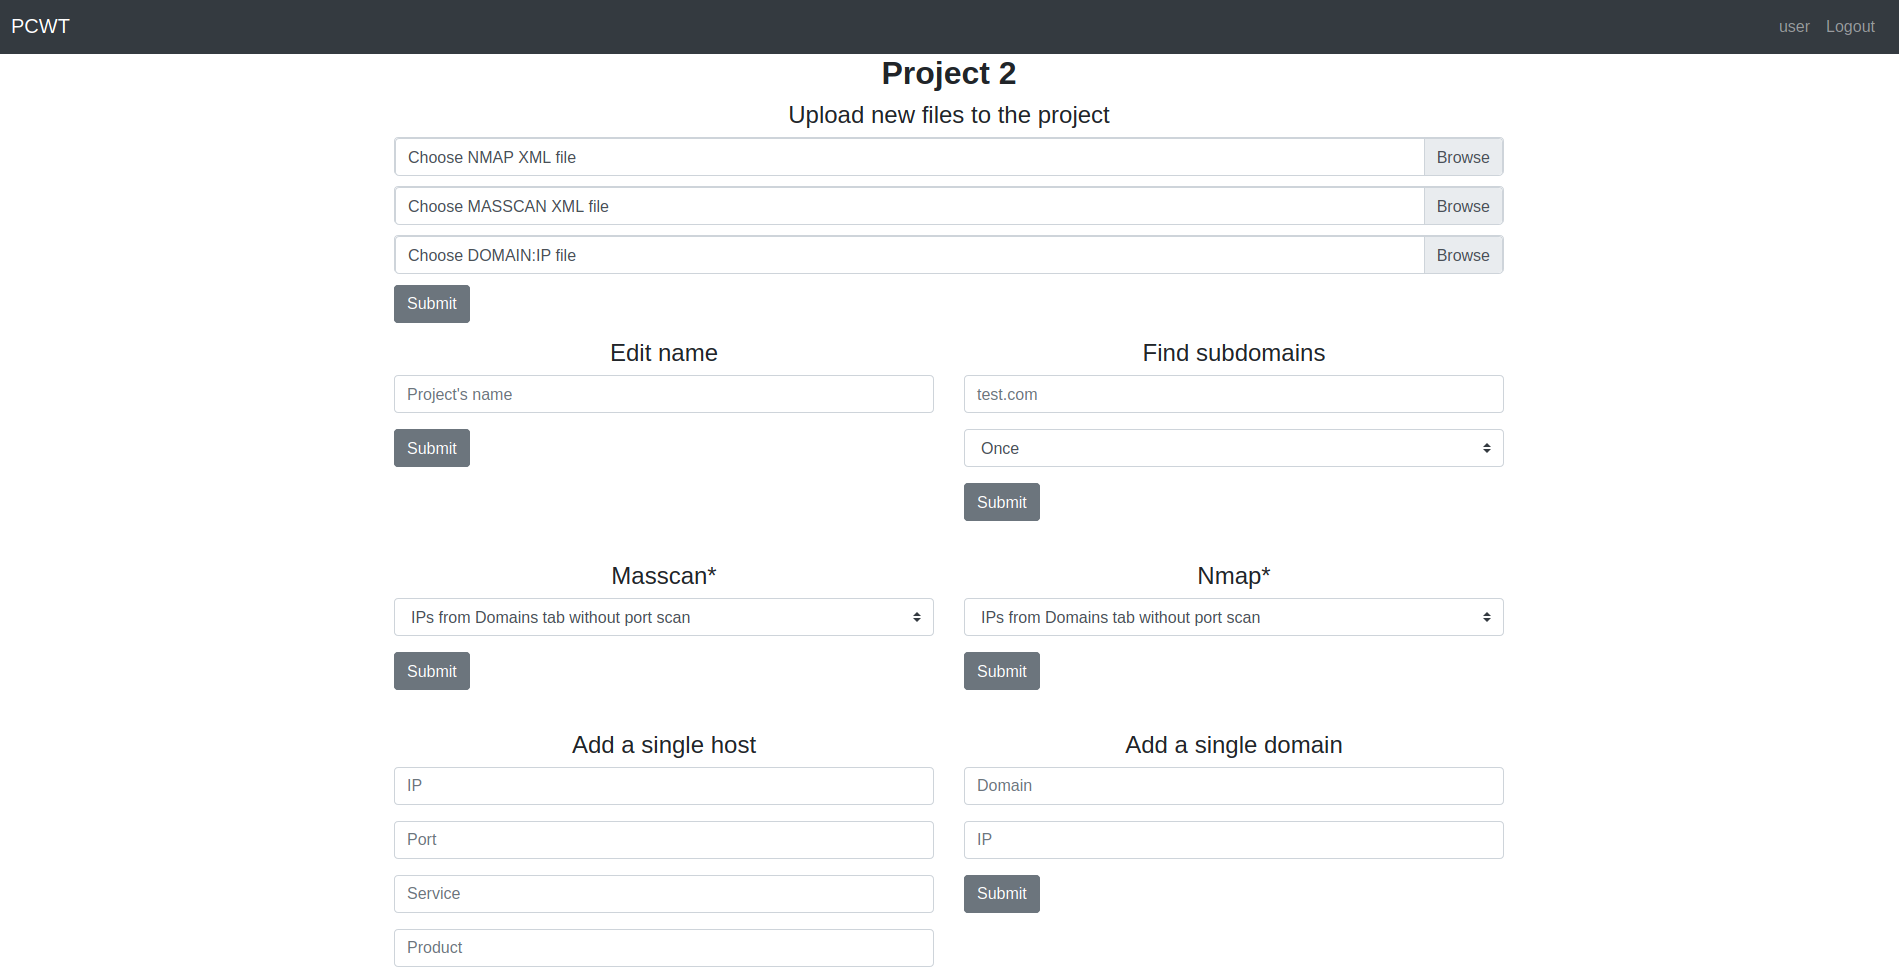
Paramètres du projet

Paramètres

Tableau de bord des domaines

Domaines

Scan de ports

Vous pouvez scanner les ports avec nmap ou masscan. nmap est lancé avec les arguments suivants :

nmap --top-ports 10000 -sV -Pn --min-rate 300 --max-retries 2 [ip]

masscan est lancé avec les arguments suivants :

masscan -p 1-65535 --rate 2000

Recherche de sous-domaines

Amass et findomain sont utilisés pour trouver des sous-domaines.

Fonctionnalités

  • Laisser des notes sur l'hôte, le port ou le domaine.
  • Marquer l'hôte ou le domaine avec des étiquettes.
  • Rechercher par n'importe quel champ lié à l'hôte, au port ou au domaine (les étiquettes et les notes sont incluses). Les expressions régulières sont disponibles.
  • Différents types de tri sont disponibles sur presque tous les tableaux de bord.
  • Lancer un scan de ports pour tous les hôtes, les hôtes sans scan de ports ou une liste personnalisée.
  • Créer des tâches pour la recherche de sous-domaines (toutes les 2 heures, toutes les 5 heures, tous les jours ou toutes les semaines). Vous pouvez également les désactiver et les activer à la demande en utilisant le tableau de bord Subdomain tasks.
  • Différents types d'exportation sont disponibles.
  • Des notifications sur le début et la fin du scan, ainsi que sur les nouveaux domaines découverts, peuvent être envoyées à Telegram. Mettez à jour le config.py avec votre identifiant de chat et votre jeton.

Installer à partir des sources

NOTE 1 : Modifiez les chemins pour amass, findomain, nmap et masscan dans config.py avant d'exécuter les commandes. NOTE 2 : L'application doit être lancée en tant que root si vous voulez que masscan fonctionne.

apt install python3 python-venv python3-pip
git clone https://github.com/ascr0b/PCWT
cd PCWT

python3 -m venv env
source env/bin/activate
pip3 install -r requirements.txt

flask init-db
flask crontab add

export FLASK_APP=app
flask run

L'application est disponible à l'adresse http://127.0.0.1:5000

Télécharger l’outil





