

chomp-scan
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
reconnaissancevulnerability-scannersport-scanning+6
393
solomonsklash/chomp-scanUn pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 cheetz/sslscrape
SSLScrape | Un outil de scan pour extraire les noms d'hôtes des certificats SSL.
 edoverflow/megplus
Wrapper de reconnaissance automatisé — le meg de TomNomNom sous stéroïdes. [DÉPRÉCIÉ]
 esecuritylab/kostebek
Outil de reconnaissance automatisé qui découvre les noms de domaine d'une organisation en interrogeant les bases de données de marques via Google,…
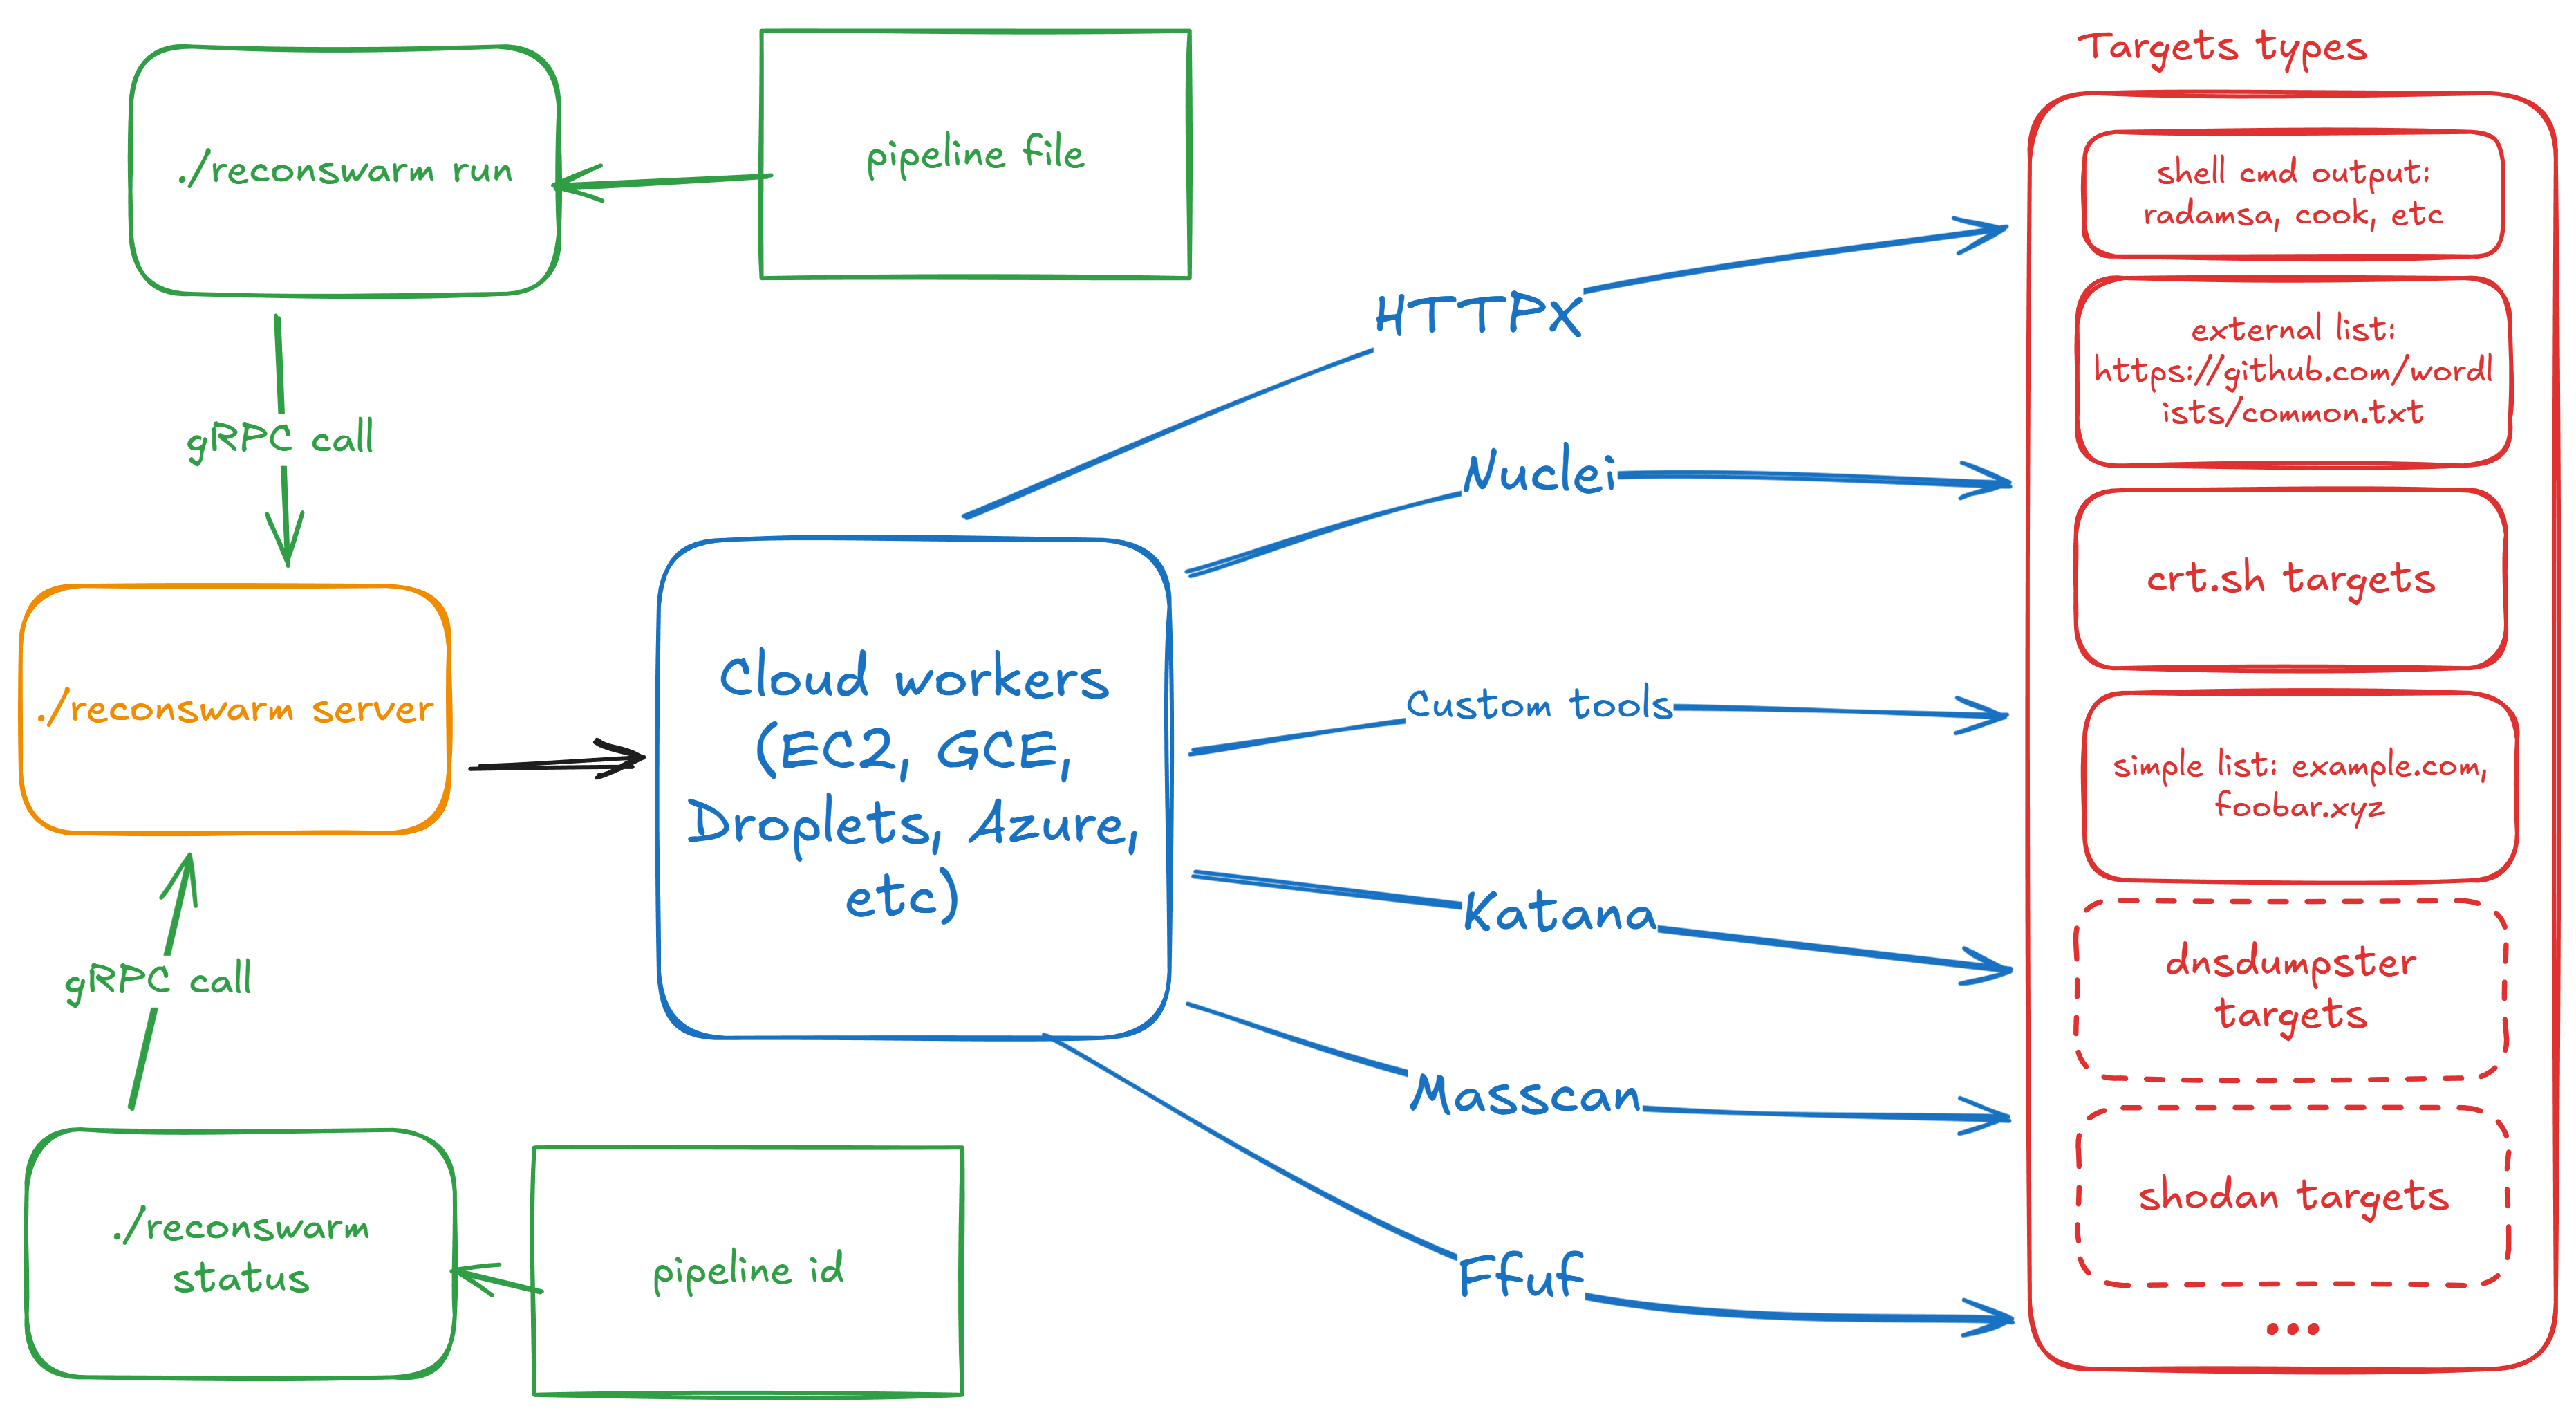 renatus-cartesius/reconswarm
Étendez votre reconnaissance avec la puissance du cloud
 sc4rfurry/chaoskobra
Encore un outil d'énumération de sous-domaines pour les normies écrit en python...
 moon1705/easy_security
Projet avec sublist3r, massan, CVE-2018-15473, bruteforce SSH, bruteforce FTP et nikto.
 003random/003recon
Quelques outils pour automatiser la reconnaissance - 003random
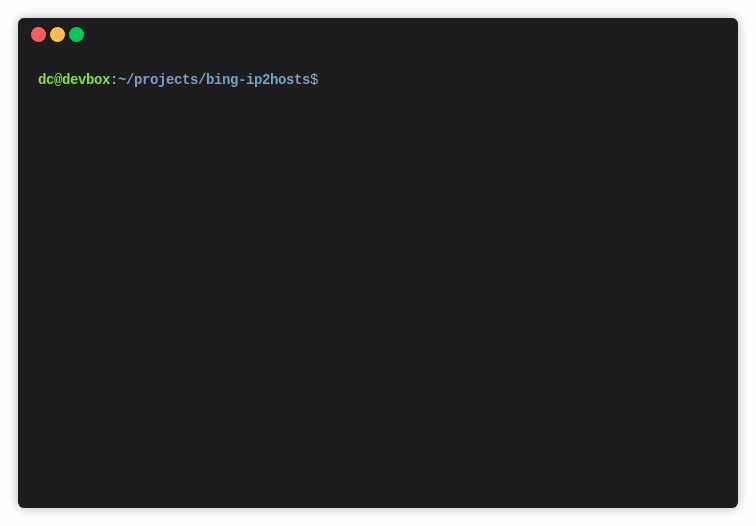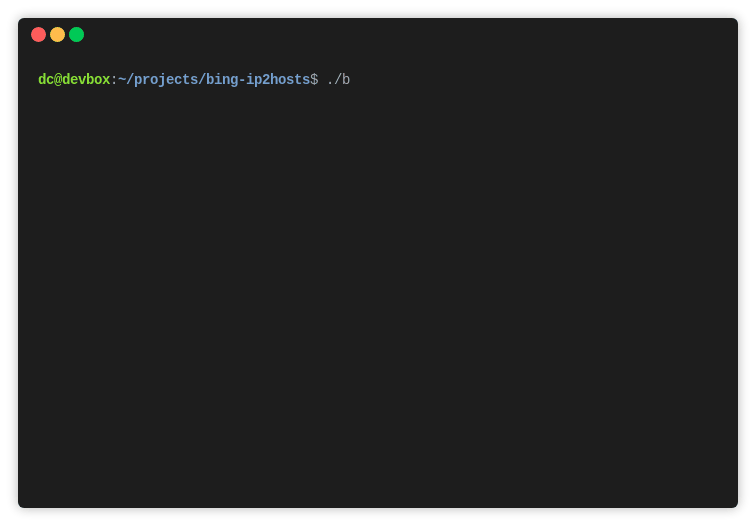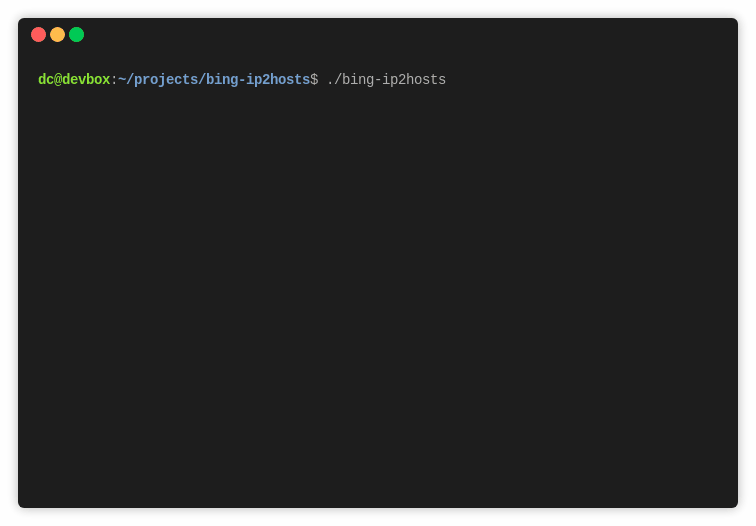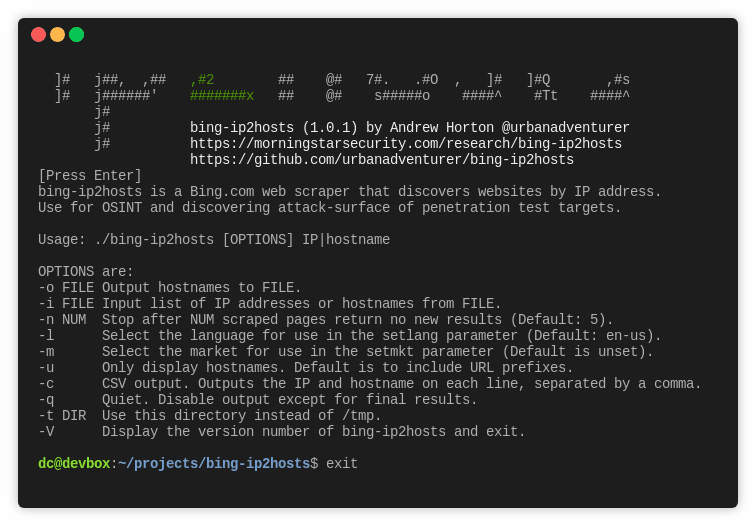 urbanadventurer/bing-ip2hosts
bingip2hosts est un scraper web de Bing.com qui découvre des sites web par adresse IP.
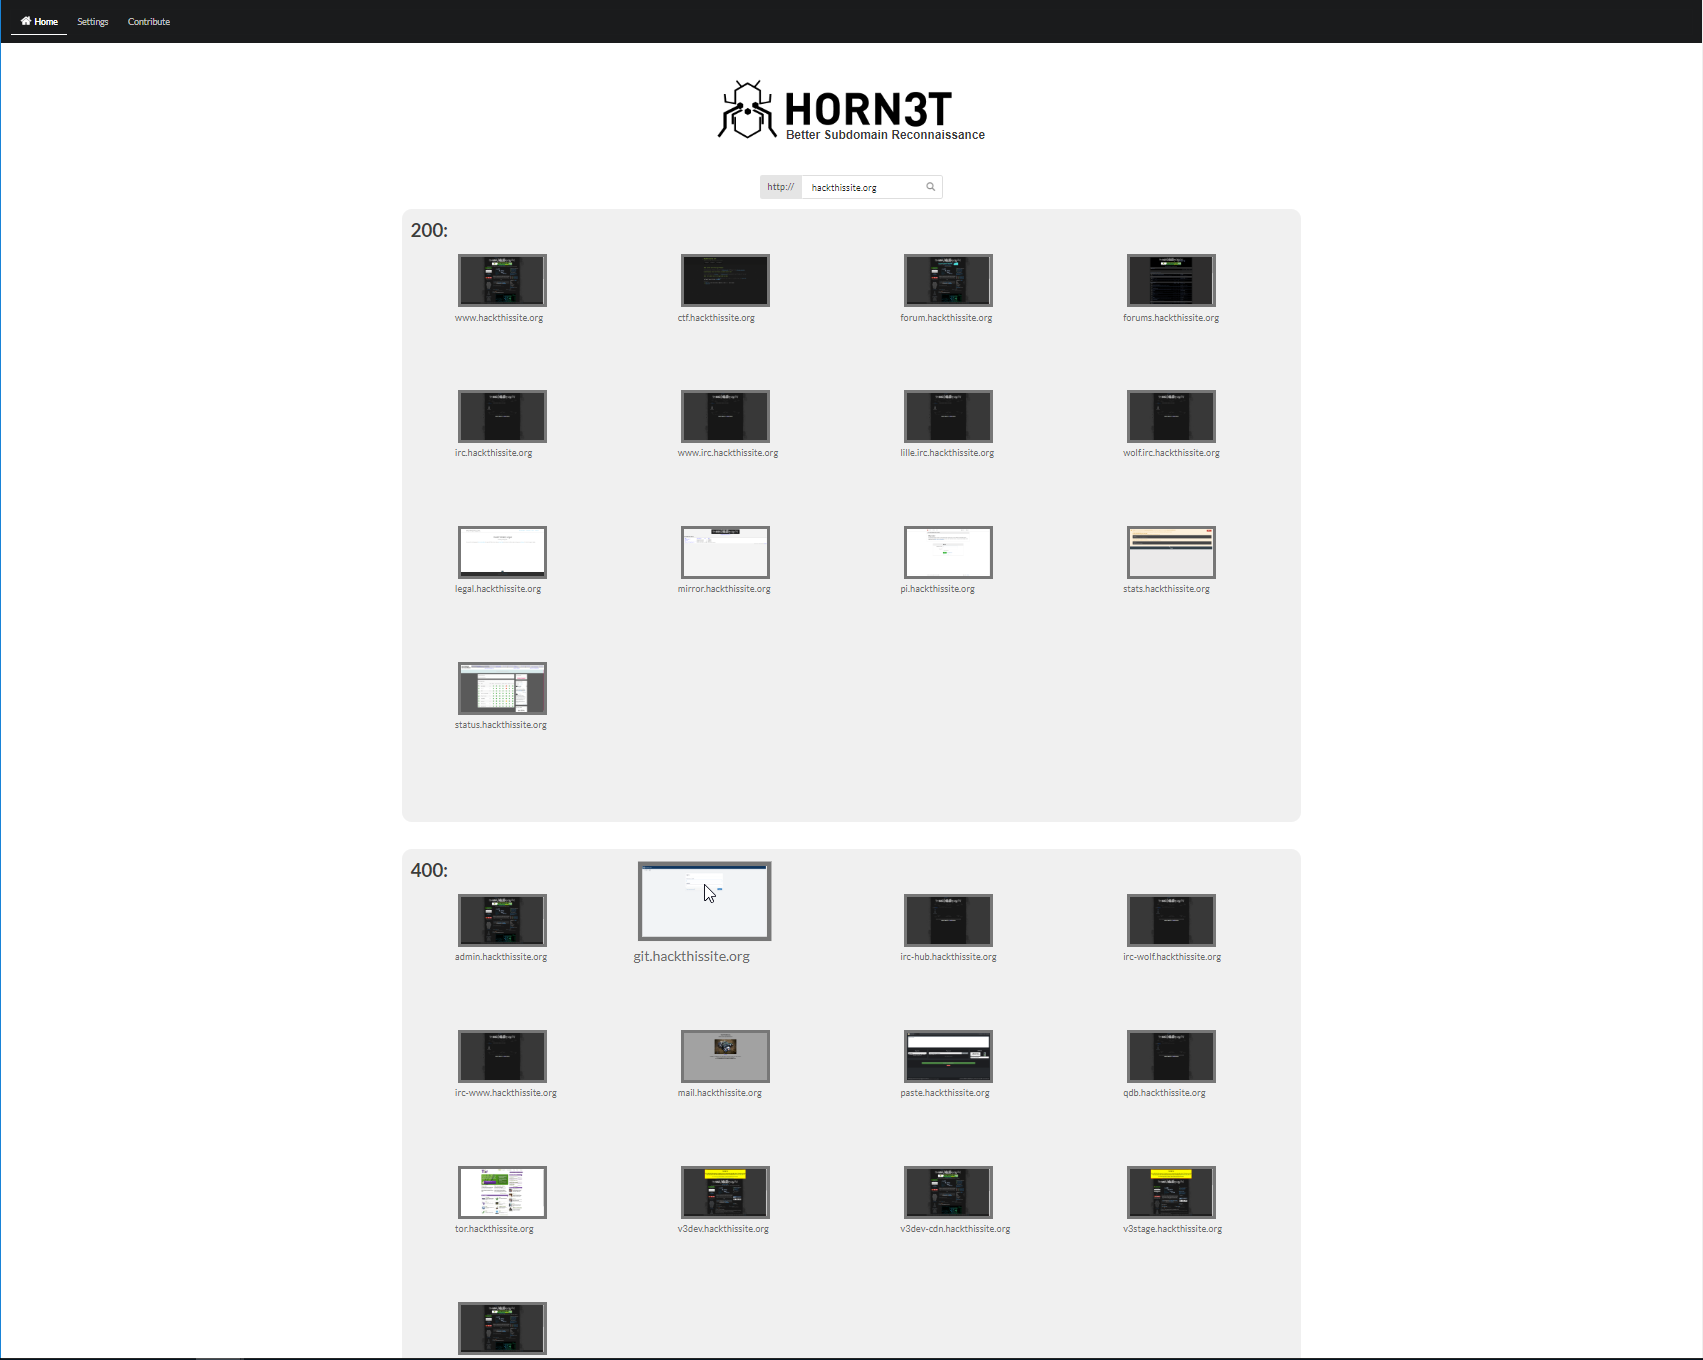 janniskirschner/horn3t
Énumération visuelle puissante des sous-domaines en un clic de souris
 0xbharath/domains-from-csp
Un script pour extraire les noms de domaine des en-têtes Content Security Policy (CSP)
 projectdiscovery/subfinder-action
Énumération de sous-domaines rapide et passive.
 xpl0ited1/submonitor
Moniteur de sous-domaines avec capacités de rapport vers Slack, Discord et Telegram
 rotemreiss/robusto
Outil robuste de prise de contrôle de sous-domaine
 security-life-org/obscura
Plateforme de Threat Hunting et de gestion de la surface d'attaque. Un binaire Go statique unique pour la reconnaissance passive et semi-offensive,…
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
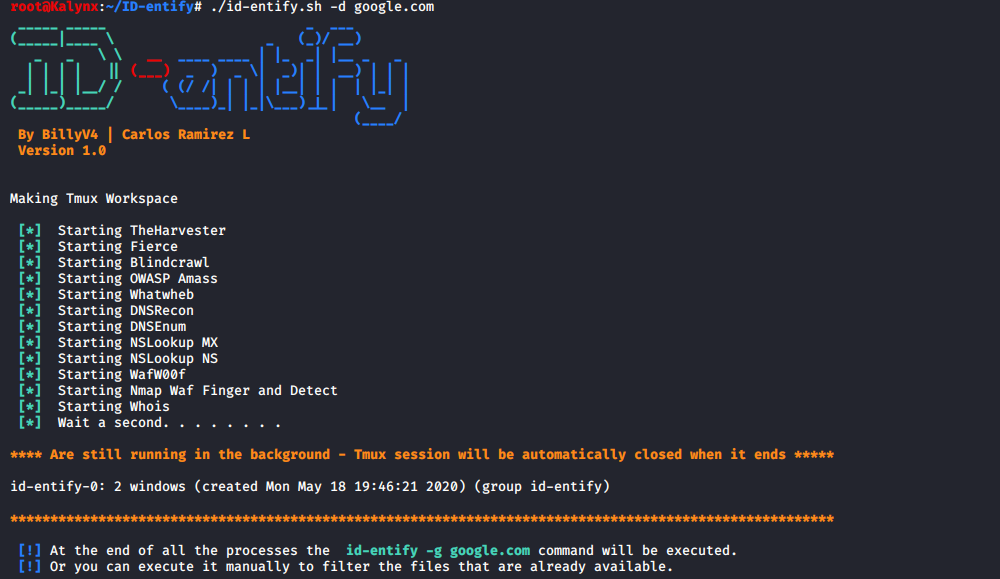 billyv4/id-entify
Rechercher des informations liées au domaine : Emails - Adresses IP - Sous-domaines - Informations sur la technologie WEB - Type de pare-feu -…
 internon/inter-recon
Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités