
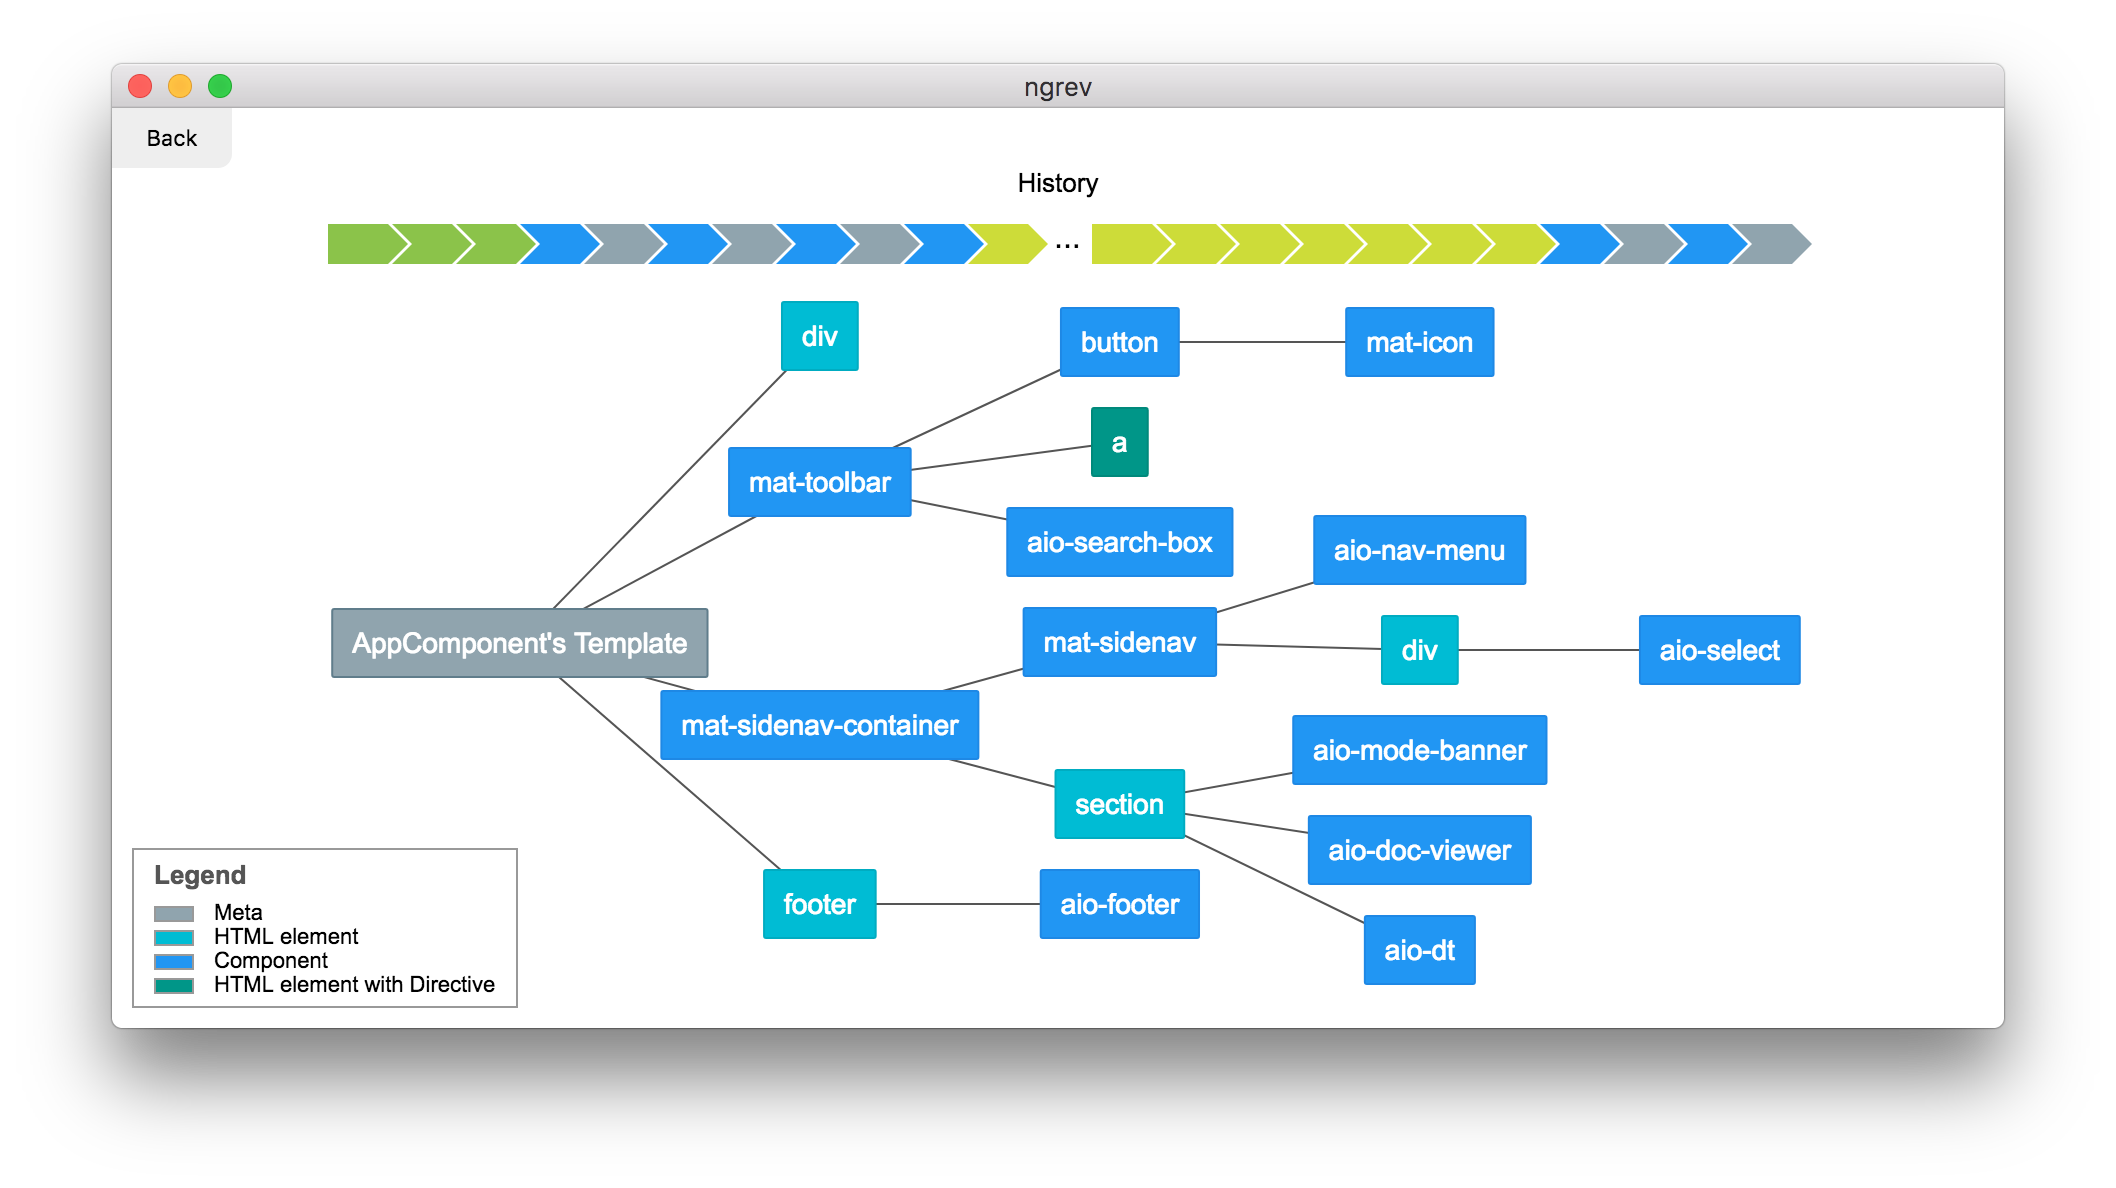
ngrev
 mgechev/ngrev
Outil de rétro-ingénierie d'applications Angular
static-code-analysiscode-analysisreverse-engineering
mgechev/ngrevOutil de rétro-ingénierie d'applications Angular
 nccgroup/vcg
VisualCodeGrepper - Outil d'analyse de sécurité du code.
 noveogroup/android-check
Plugin d'analyse statique de code pour projet Android. (Checkstyle, PMD)
 owasp/abap-code-scanner
Analyseur de code ABAP
 arian-gogani/enforcement-coverage
Détecte les routes API dont l'autorisation est plus faible que celle de leurs homologues. A récupéré la CVE-2026-45316 à partir du code source.…
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 owasp/devsecopsguideline
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 skyscanner/lambdaguard
Sécurité serverless AWS
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
 0x3c3e/slides
CodeQL + DTrace = Vulnérabilités de divulgation mémoire dans XNU
 doyensec/regexploit
Trouver les expressions régulières vulnérables à ReDoS (déni de service par expression régulière)
 designsecurity/progpilot
Outil de test de sécurité statique d'applications PHP (SAST) qui effectue une analyse de flux (taint analysis) pour détecter les XSS, les injections…
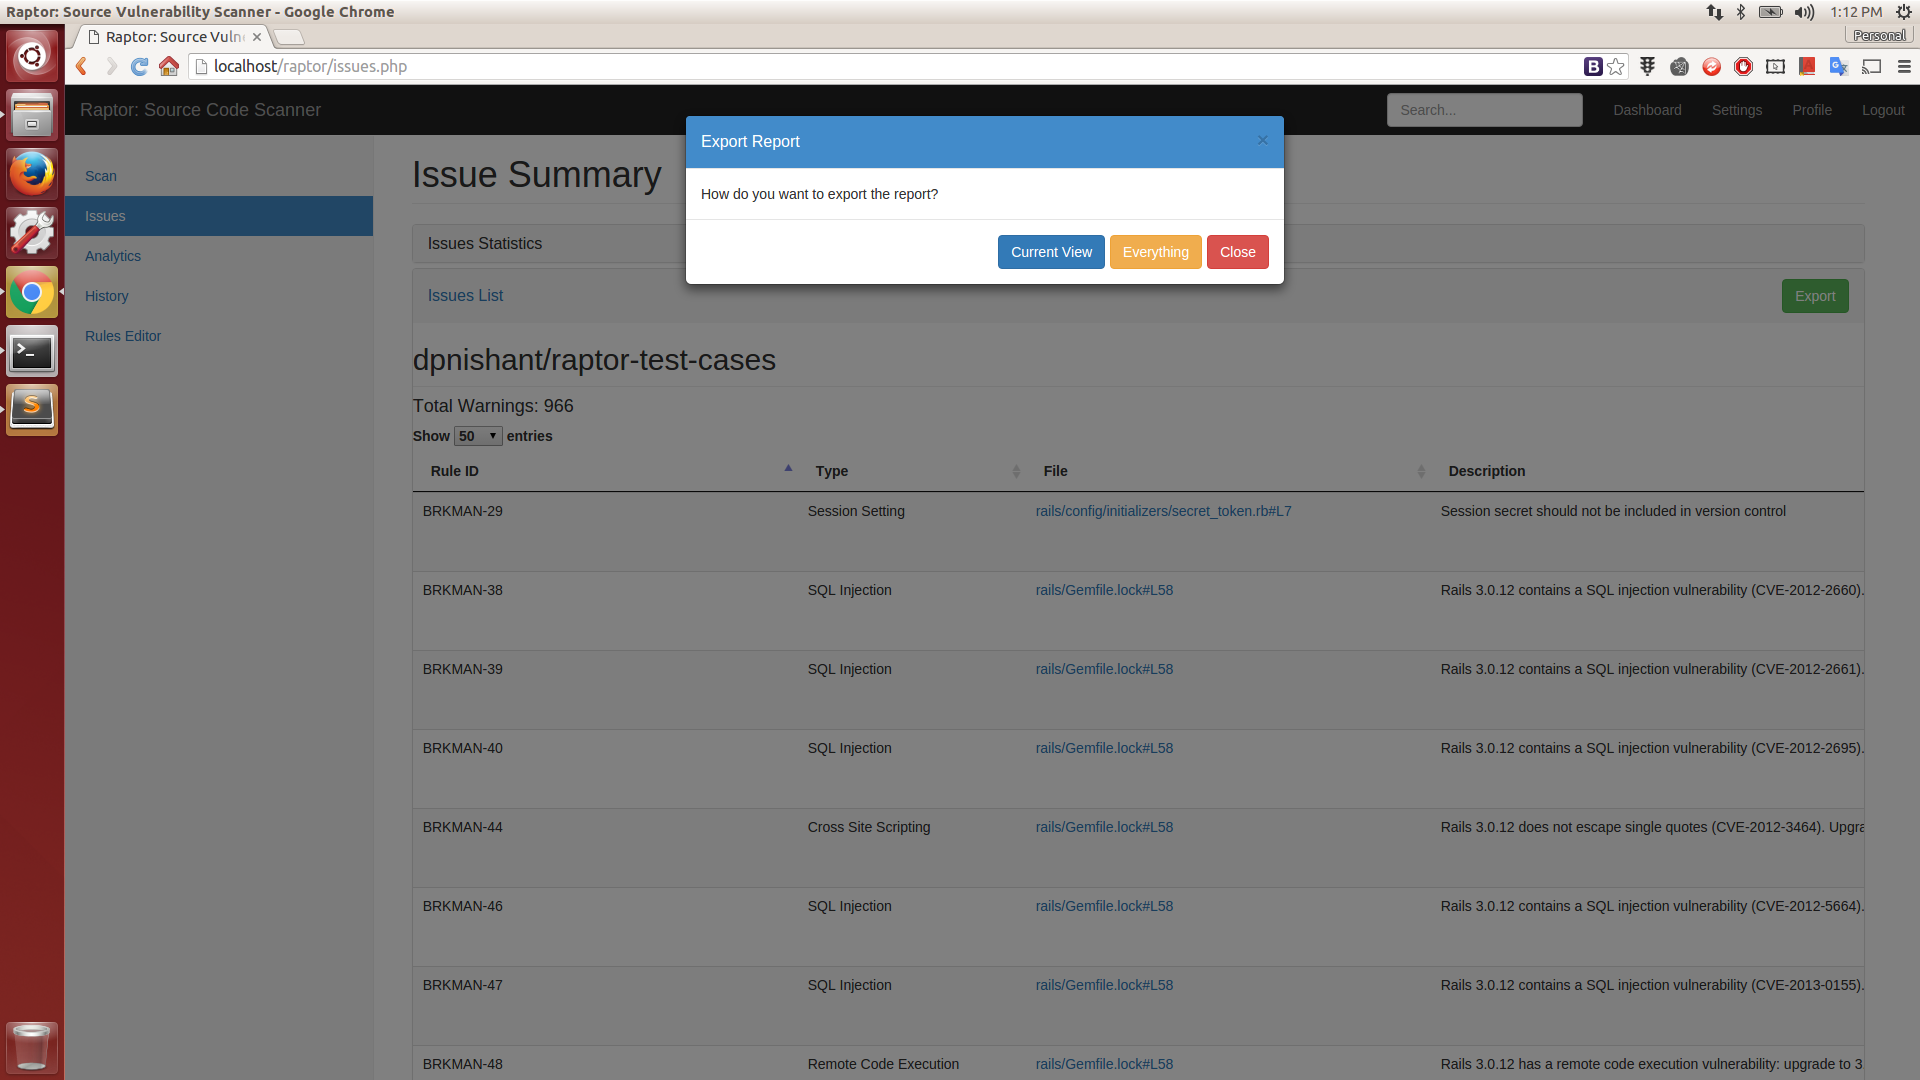 dpnishant/raptor
Scanner de vulnérabilités de code source basé sur le Web
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 bk-security/auth-header-trust-rules
Règles Semgrep qui signalent les motifs de contournement d'authentification par confiance d'en-tête (classe CVE-2025-29927). Compagnon de…
 luiscastellanos-dev/cobol-shield
Boîte à outils de durcissement de la sécurité pour les systèmes COBOL hérités — détection d'Unicode invisible, analyse des limites de format,…