

tvm-recover
 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
static-analysiscode-analysisdynamic-code-analysis+5
85
neurosaki987/tvm-recoverDevirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 saeidshirazi/awesome-android-security
Une liste organisée de ressources et de matériels sur la sécurité Android pour les Pentesters et les Bug Hunters
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 trailofbits/publications
Publications de Trail of Bits
 ev-flow/quark-engine
Moteur de notation de malwares Android basé sur des règles qui analyse les APK à l’aide d’analyses statique et dynamique pour détecter les…
 rizinorg/cutter
Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 sqlsure/sqlsure
Inspecteur sémantique pour SQL — détecte le double comptage par éclatement, les violations d'additivité, les mauvaises clés de jointure et les…
 vahpem/rust-deobf
Récupérez ce que l'obfuscation dissimule dans les binaires Rust (chaînes, crates, fonctions de bibliothèque, flux de contrôle aplati) via analyse…
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 agent-field/sec-af
Auditeur de sécurité de code natif IA sur AgentField qui prouve l'exploitabilité avec des verdicts, des traces et des preuves actionnables.
 hasherezade/jsc_deobfuscator
Boîte à outils de désobfuscation statique pour le bytecode JavaScript V8 compilé, axée sur les charges utiles JSCeal. Fournit des filtres basés sur…
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
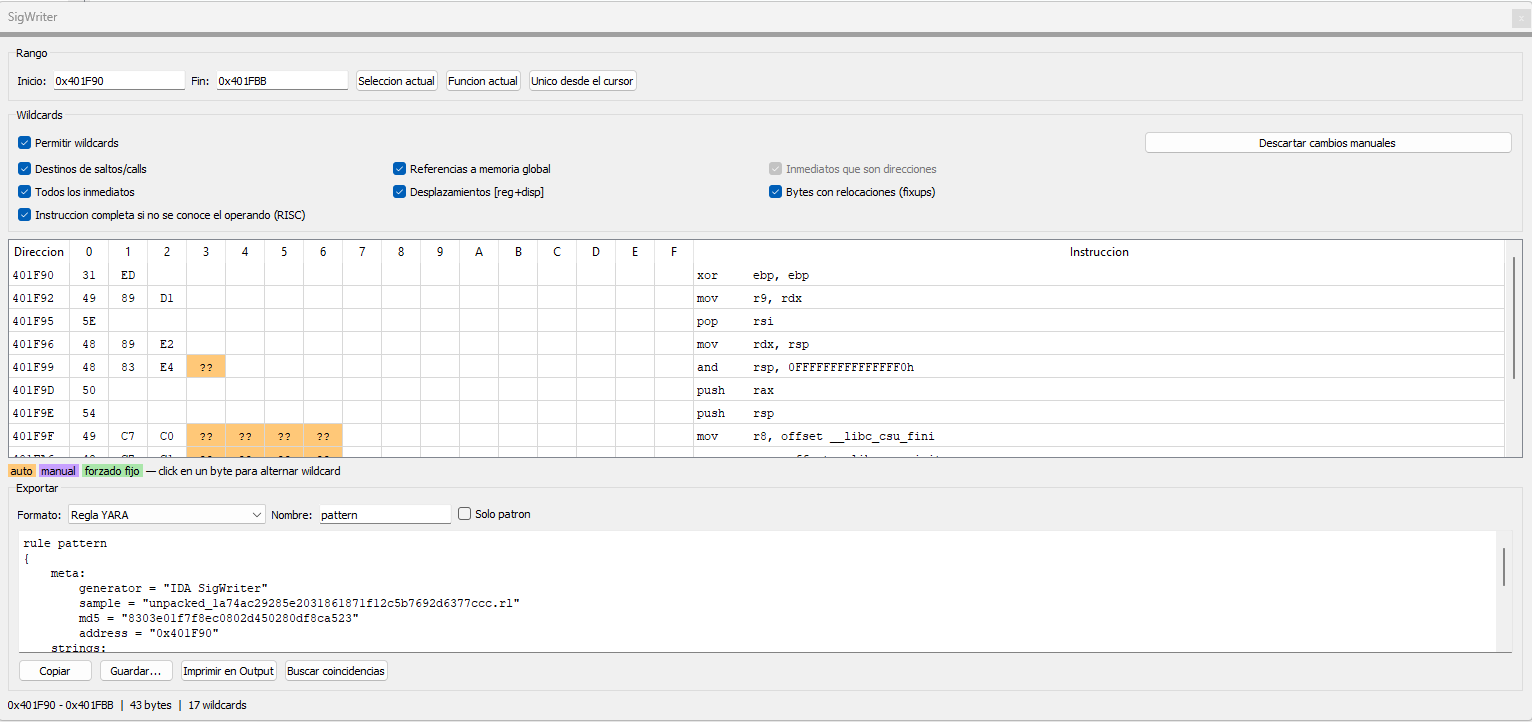 crackinglandia/idasignwriter
Plugin IDA Pro qui génère des signatures d'octets à partir de sélections de désassemblage, avec wildcards automatiques et manuelles, recherche de…
 drau6/keydra
Scanner CLI qui détecte les clés API, jetons et identifiants divulgués dans les arborescences de code source et les applications web déployées, avec…
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
 synacktiv/octoscan
Octoscan est un scanner statique de vulnérabilités pour les workflows GitHub Actions.
 bakhishovism/vyrulix
Atelier open source de triage de logiciels malveillants de bureau bare-metal et de renseignement sur les menaces statiques pour Windows (analyse PE…