

payloadgenerator
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
exploit-frameworkspayload-generationpenetration-testing+2
6
rburrito/payloadgeneratorUn wrapper pour MSFvenom qui permet une génération facile de payloads.
 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
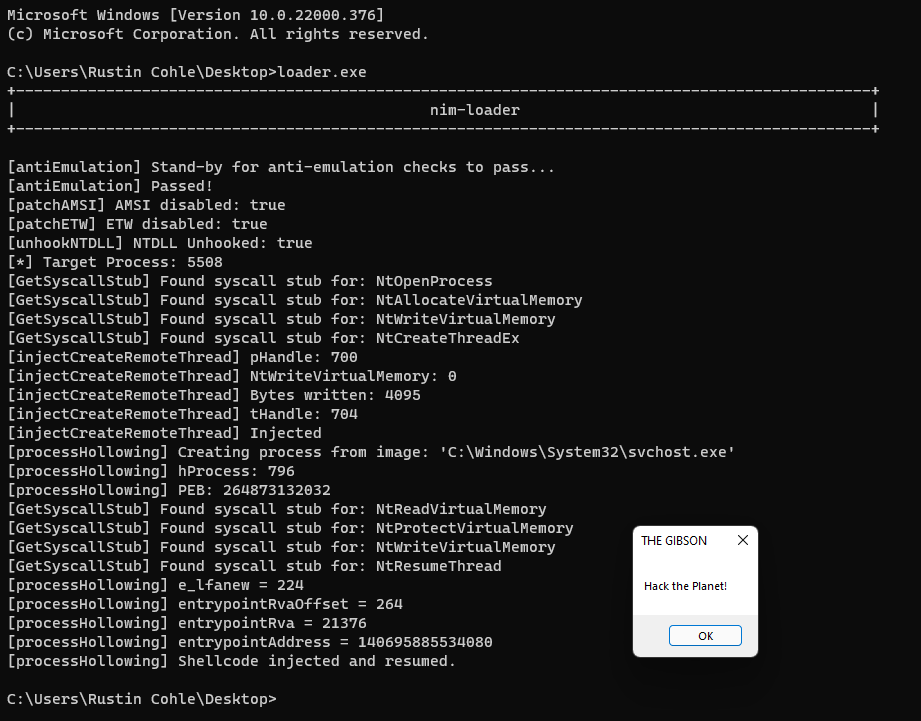 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…

 veil-framework/veil-evasion
Veil Evasion n'est plus pris en charge, utilisez Veil 3.0 !
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 kira2040k/avbypass
script golang pour contourner l'antivirus et fonctionne uniquement sur Windows
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)

 icyguider/nimcrypt
Crypter PE écrit en Nim
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes