

nmg
 baguette168/nmg
Génère des payloads .NET en mémoire paramétrés (VPP, route MVC, HttpListener) compatibles avec les clients Godzilla, Behinder et AntSword pour les…
defensive-toolspayload-generationpersistence-mechanisms+8
15
baguette168/nmgGénère des payloads .NET en mémoire paramétrés (VPP, route MVC, HttpListener) compatibles avec les clients Godzilla, Behinder et AntSword pour les…
 lepotekil/msfmania
Outils d'évasion antivirus en Python
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
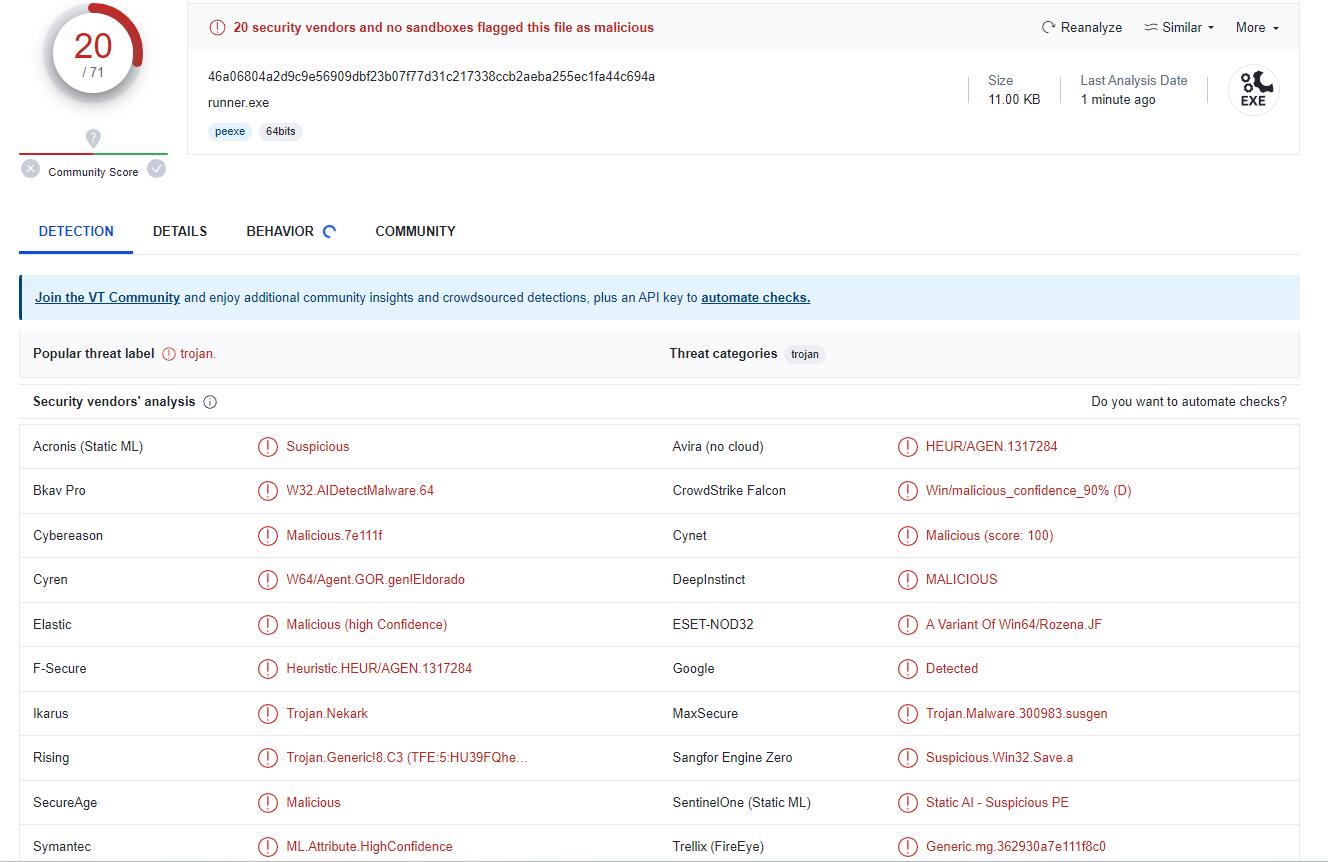 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 oldboy21/shgenob
Outil basé sur Python pour générer du Shellcode à partir de PIC C
 saerxcit/libtp_gadget
Bibliothèque Crystal Palace pour relayer les appels d'API Nt via le Threadpool. Mise à jour pour les gadgets d'appel.
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 m4sc3r4n0/astroid
ASTROID v 1.2 contourne la plupart des logiciels antivirus
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
 enkomio/brokenflow
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché