Archived
DKMC
 mr-un1k0d3r/dkmc
DKMC - Dont kill my cat - Outil d'évasion de charge utile malveillante
payload-generationshellcodeweb-application-exploitation+3
1.4k
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 ch0pin/aviator
Projet d'évasion antivirus
 rastating/wordpress-exploit-framework
Un framework Ruby conçu pour faciliter les tests de pénétration des systèmes WordPress.
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
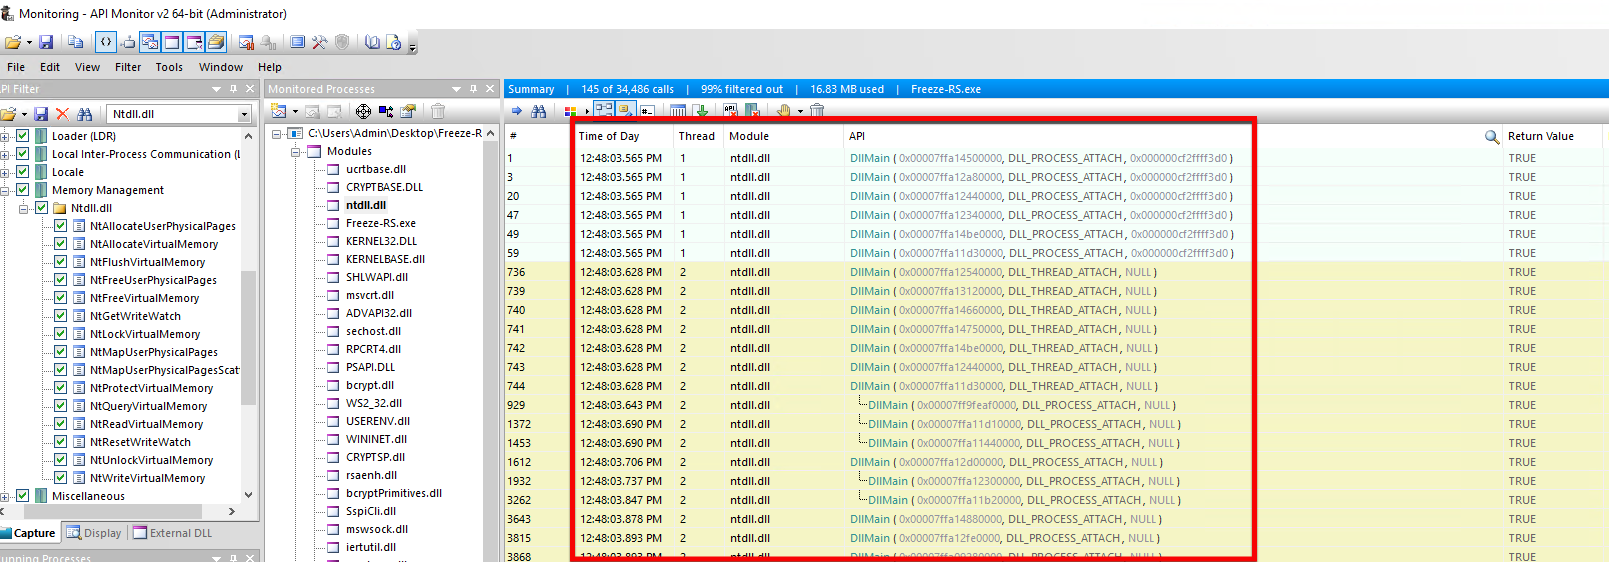 optiv/freeze.rs
Freeze.rs est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus et des appels système directs écrits en…
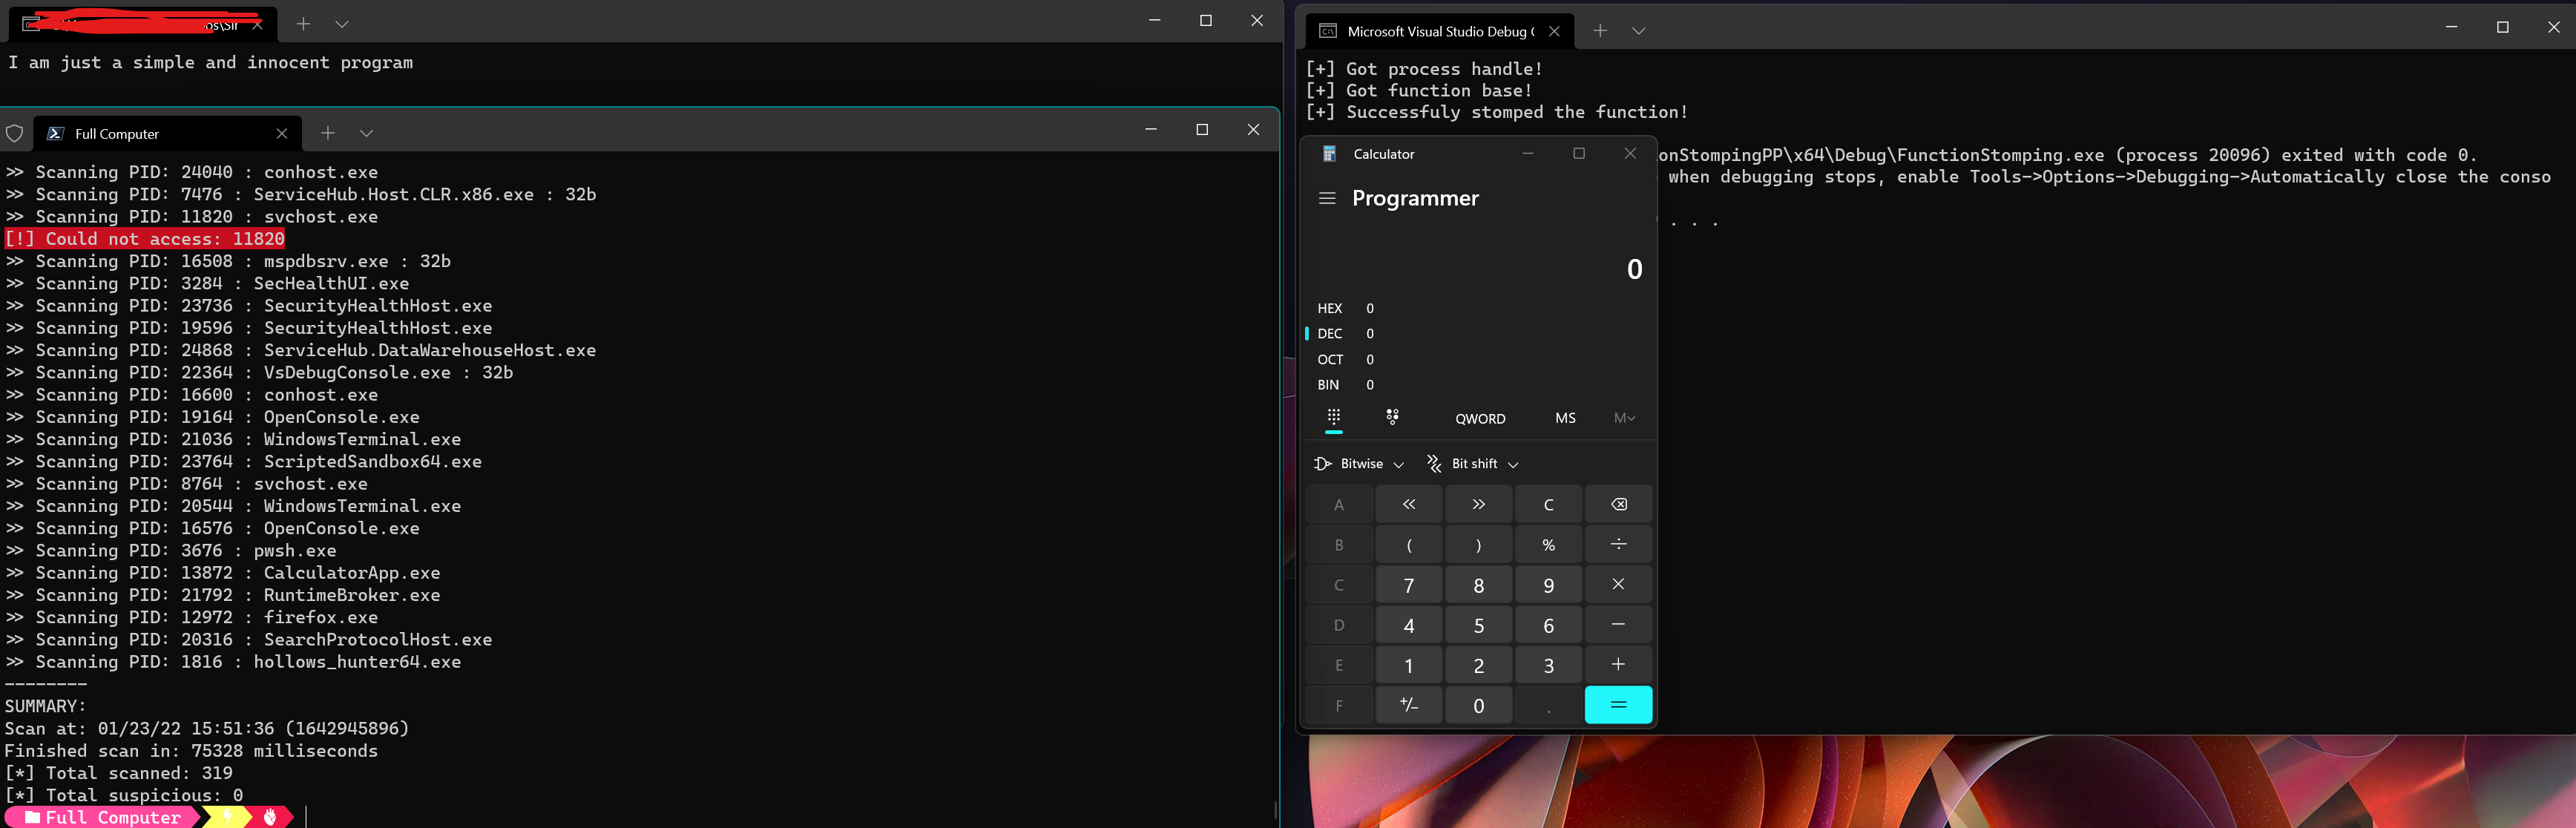 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.
 xaff-xaff/black-angel-rootkit
Black Angel est un rootkit en mode noyau pour Windows 11/10 x64. Le rootkit peut être chargé avec le DSE activé tout en conservant l'ensemble de ses…
 taviso/avscript
Avast JavaScript Interactive Shell
 redcode-labs/citadel
Collection de scripts de tests d'intrusion
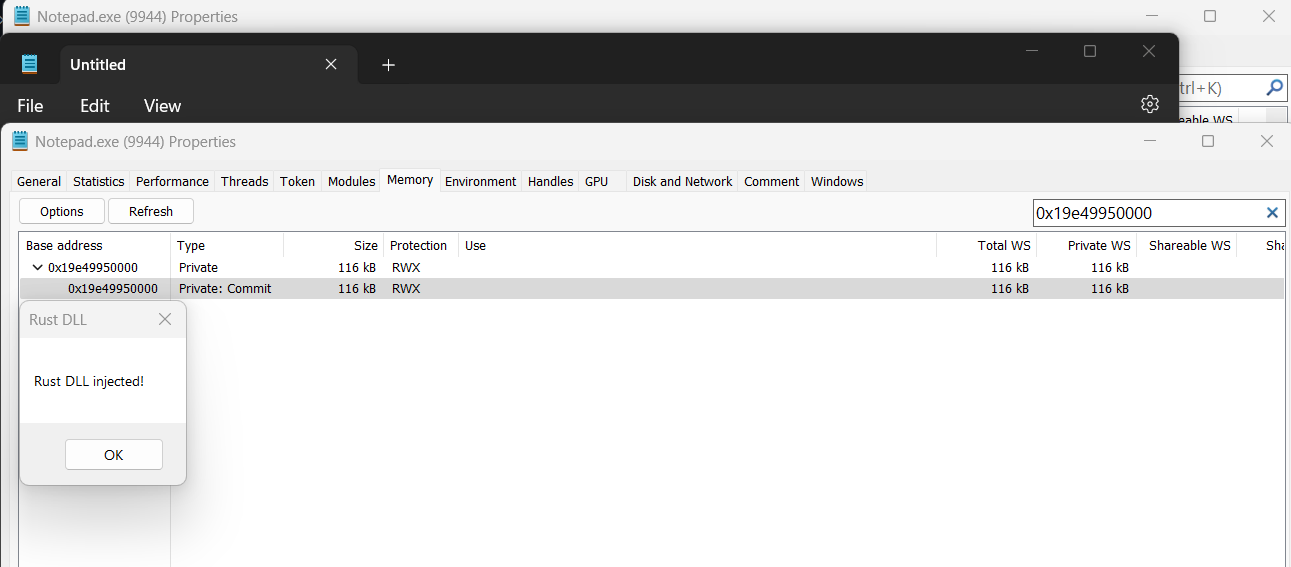 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 p1kachu/v0lt
Kit d'outils CTF de sécurité (N'est plus maintenu)
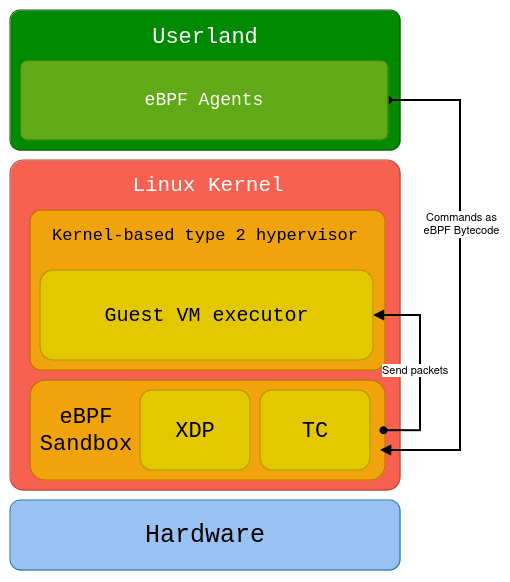 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…