

 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 havocframework/havoc
Le framework Havoc
 nodiuus/nocturne
Un virtualiseur de code bin2bin pour exécutables PE x86-64
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 k8gege/k8tools
K8 Collection d'outils (Pénétration du réseau interne / Outils d'élévation de privilèges / Débordement à distance / Exploitation de vulnérabilités /…
 gallopsled/pwntools
Framework CTF et bibliothèque de développement d'exploits
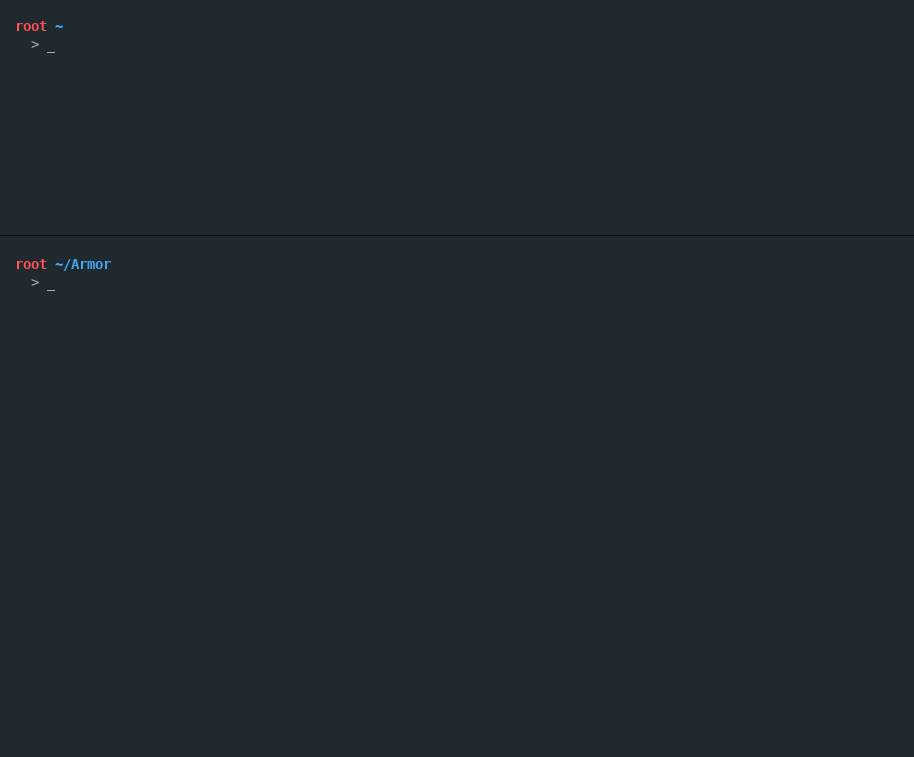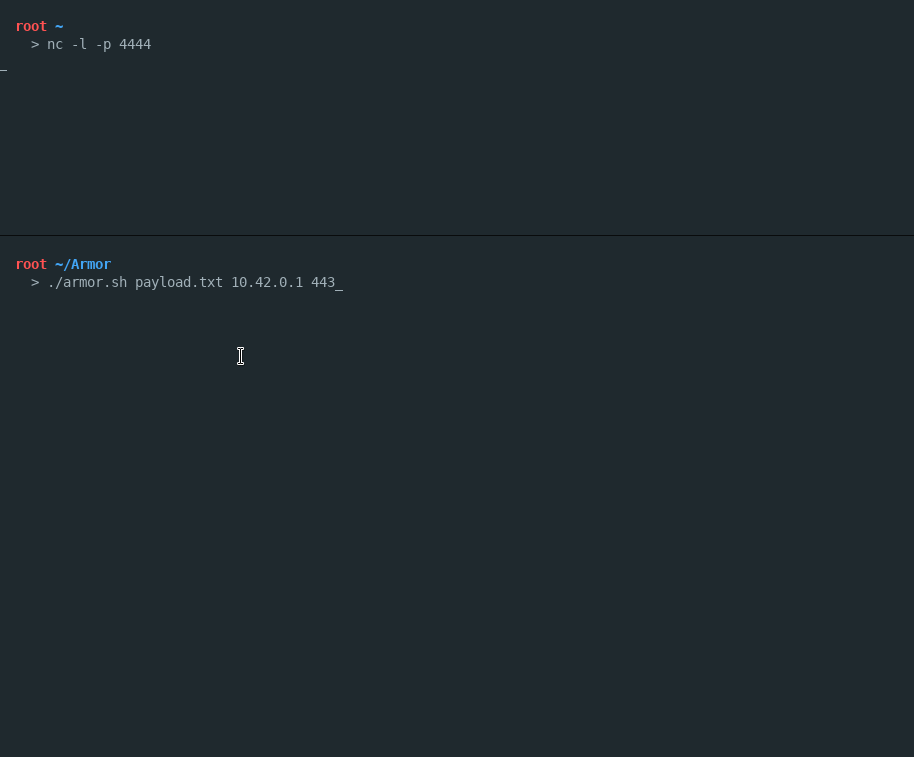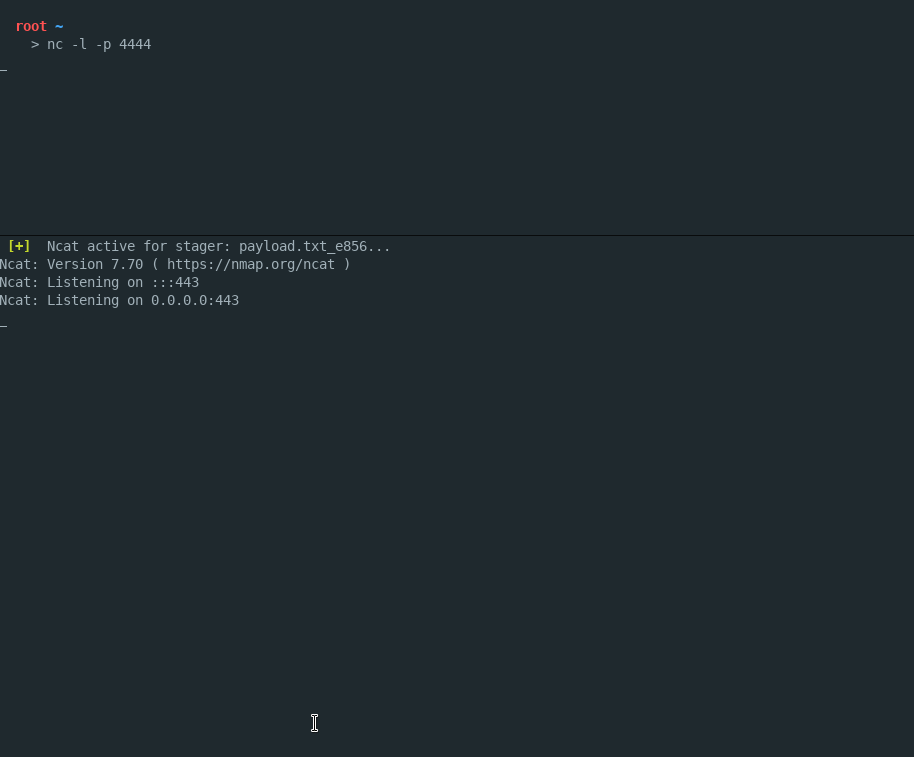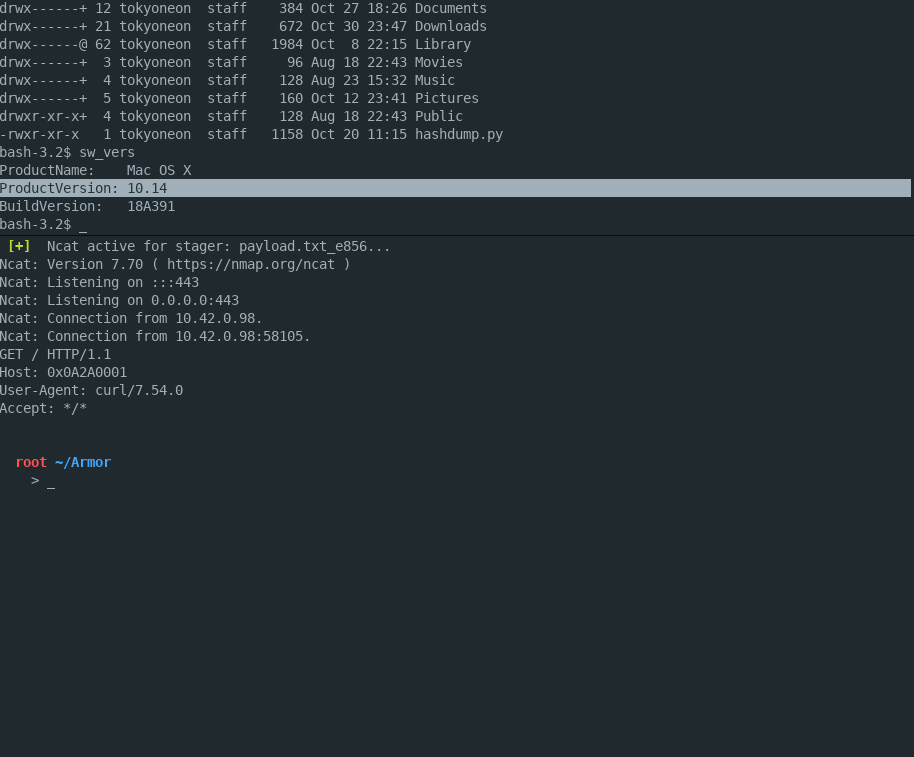 tokyoneon/armor
Armor est un script Bash simple conçu pour créer des charges utiles macOS chiffrées capables d'éviter les scanners antivirus.
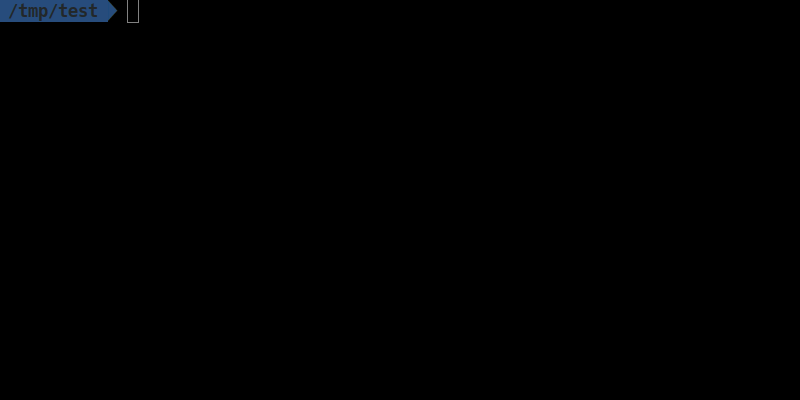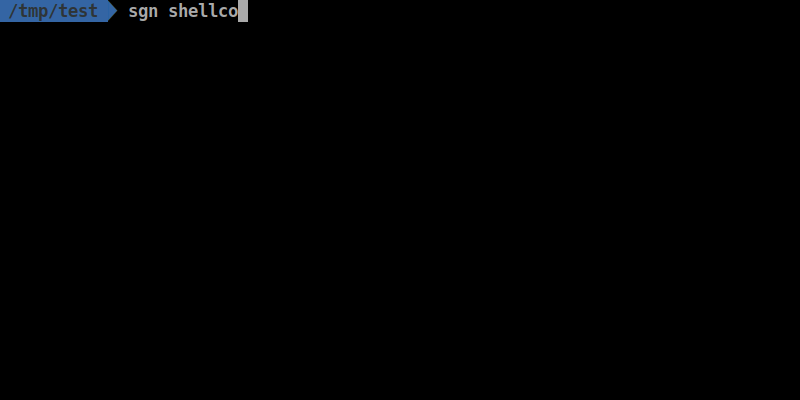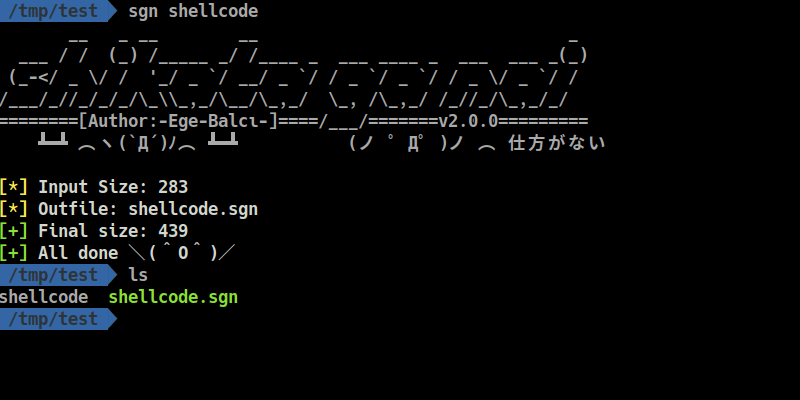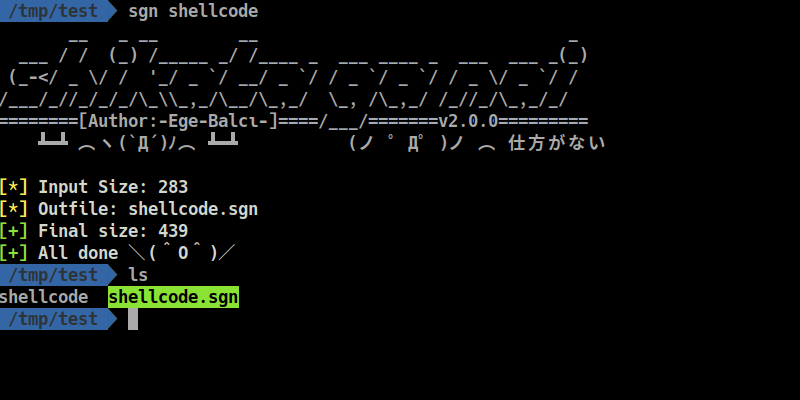 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
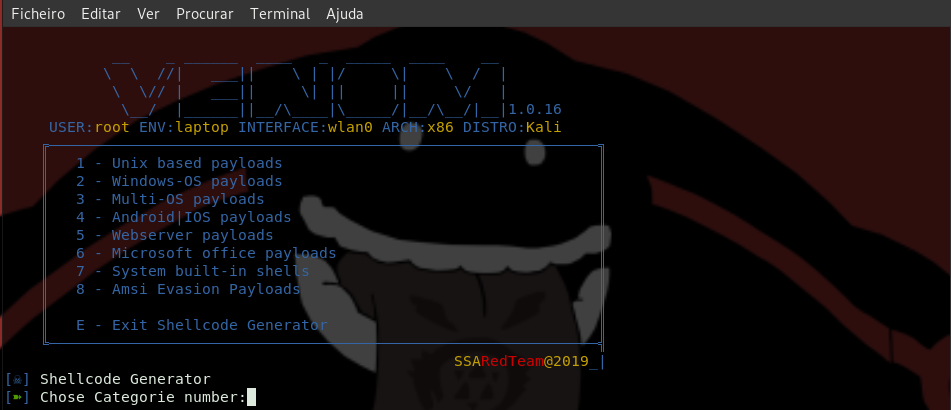 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 lleon1435/kernel_vadinjector
Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
 nhas/reverse_ssh
Outil de gestion de shell inversé basé sur SSH avec prise en charge native de SCP/SFTP, multiples protocoles de transport, génération de DLL Windows…
 yo-yo-yo-jbo/msf_shellcode_analysis
Analyse statique pas à pas d'un shellcode Windows Metasploit : décodage de payload PowerShell, obfuscation XOR, parcours du PEB et résolution de la…
 wireghoul/htshells
Shells htaccess autonomes et attaques
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
