

dropengine
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
212
s0lst1c3/dropengineDropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 taviso/avscript
Avast JavaScript Interactive Shell
 redsiege/excelntdonut
Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
 havocframework/havoc
Le framework Havoc
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 idov31/sandman
Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 miscusi-peek/cheatengine-mcp-bridge
Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
 pelock/simple-polymorphic-engine-spe32
Génère un code de déchiffrement polymorphe unique pour chiffrer des données, en utilisant des instructions et des clés sélectionnées aléatoirement,…
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 gallopsled/pwntools
Framework CTF et bibliothèque de développement d'exploits
 kasturixbm5/staged-dll-injection-smb-
Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…
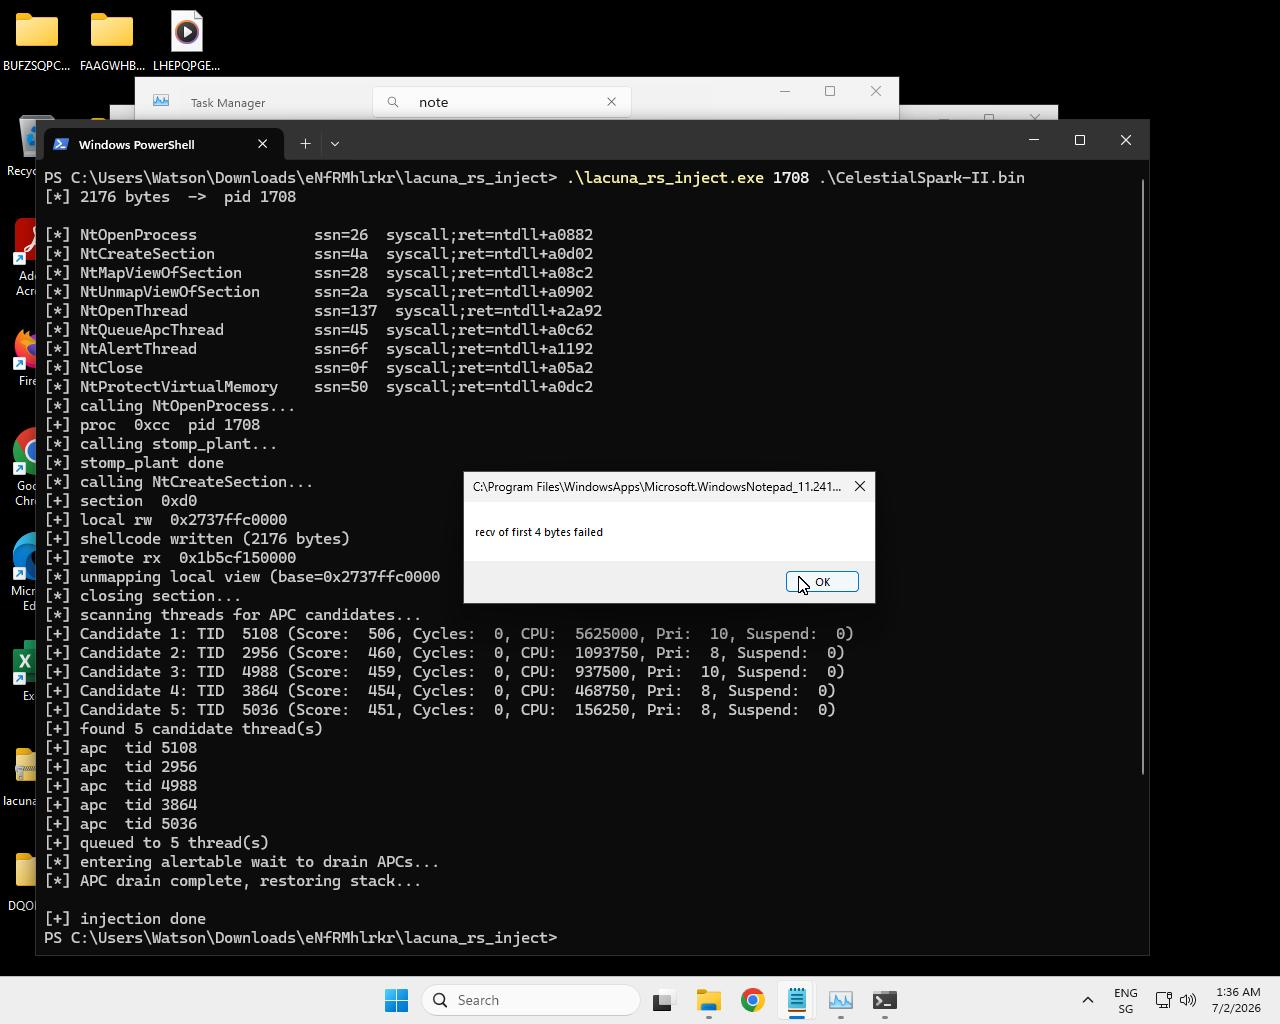 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analyse du chargeur de shellcode de l'étape 1 issue du hacking