gh-safe-repo
CLI Python qui crée des dépôts GitHub avec des paramètres par défaut sécurisés — protection des branches, Dependabot, scanning des secrets et analyse…

CLI Python qui crée des dépôts GitHub avec des paramètres par défaut sécurisés — protection des branches, Dependabot, scanning des secrets et analyse…

Simple gardien sécurisé de secrets

Outil de minage avancé pour le contenu sur Github

Dépôt deb/rpm pour Trivy

Analyse les dumps de domaines Azure exportés à la recherche de mots de passe en clair, de chaînes de connexion, de clés de stockage et d'autres…

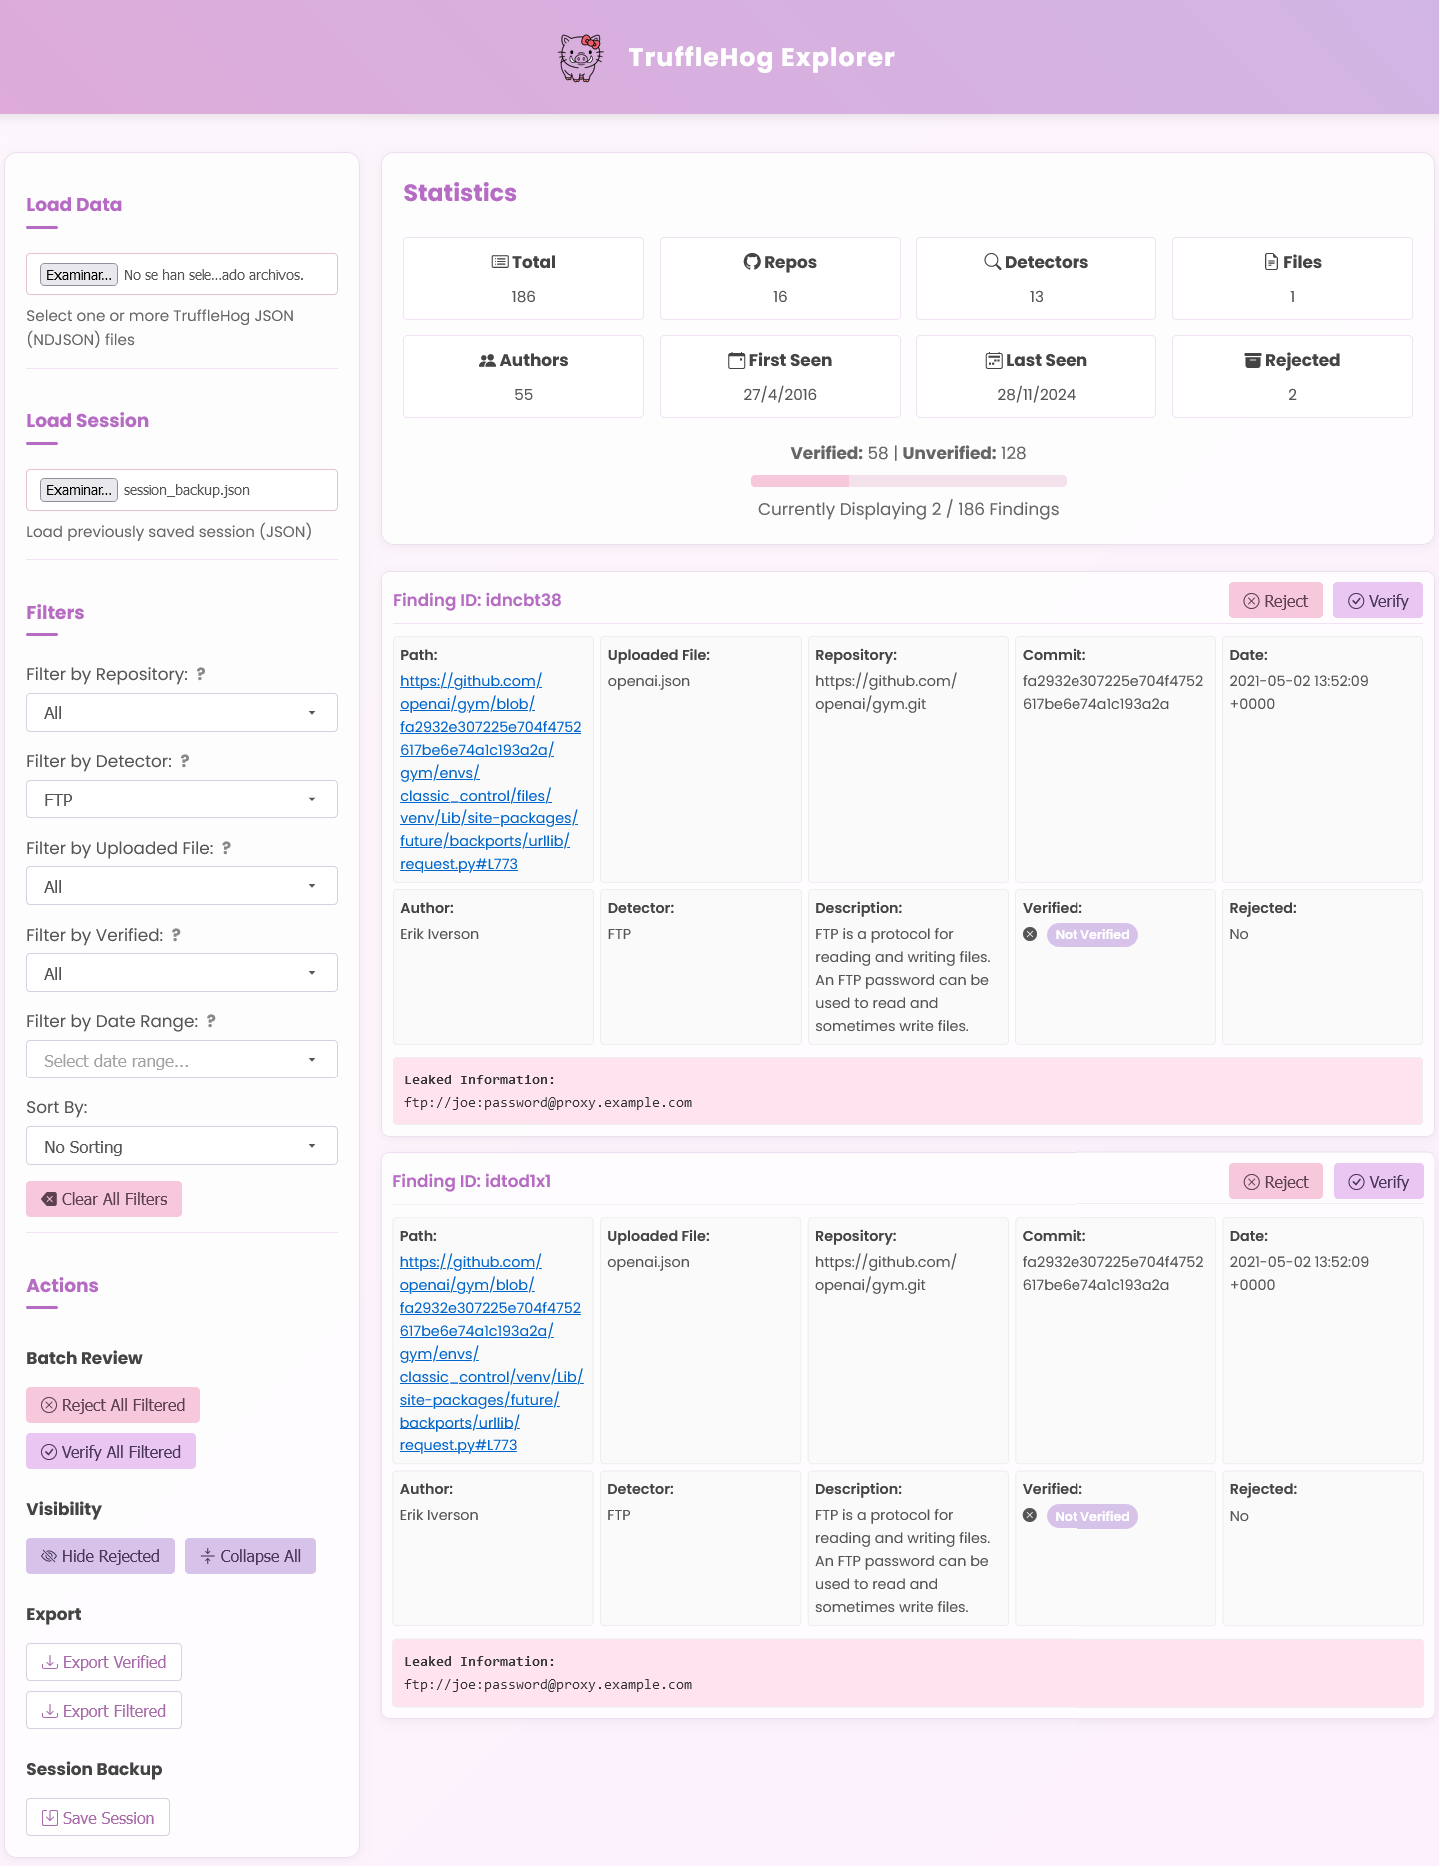
Tableau de bord web pour visualiser, filtrer et analyser les secrets découverts par TruffleHog, avec vérification par lots, exportation et gestion…

Chassez les artefacts de code IA contenant des secrets.

Rétro-ingénierie Android pour les humains et les agents IA : du Java typé en quelques millisecondes, des références croisées, la reconnaissance d'API…

« Sucosh » est un scanner de vulnérabilités de code source automatisé et un cadre d'évaluation pour Python(Flask-Django) & NodeJs, capable…

Binaire Go unique pour les tests de sécurité Bluetooth Low Energy sur Linux/BlueZ : scan, énumération GATT, lecture/écriture/notification, fuzzing…

L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées

isolement des identifiants pour les agents IA. Les agents ne voient jamais les vraies clés API - garantie structurelle, pas une politique.

Utilisez des expressions régulières pour obtenir des informations sensibles à partir d'un dépôt donné (GitHub, pip ou npm).

Scanner statique rapide basé sur Go pour détecter les données sensibles (clés API, jetons, mots de passe) dans les fichiers JavaScript et le code…

Git diff pour les SBOM — comparer les documents CycloneDX, SPDX et Syft, détecter les falsifications et valider le CI.

Passerelle de sécurité open source & scanner statique pour les agents IA. Appliquez le contrôle d'accès basé sur les rôles (RBAC), les approbations…

Protège contre les attaques de supply-chain, de slopsquatting et de typosquatting provenant des dépendances et du code.

Auditeur APK Android hors ligne sur l'appareil pour les applications Flutter : analyse les manifestes, le DEX et libapp.so afin d'exposer les…