Aegis-releases
Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…

Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…

Un outil d'analyse statique pour sécuriser le code Go

🕵️ Projet Python pour crawler des fichiers JavaScript et rechercher des secrets comme des clés API, des jetons d'autorisation, des identifiants…

Détection en temps réel des menaces sur la chaîne d'approvisionnement npm/PyPI. Analyse des chaînes comportementales, analyse AST, flux IOC et moteur…

Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte…

「🔑」Un outil utilisé pour traquer les fuites de clés API dans les fichiers JS et les pages

Outil basé sur Go qui scanne les pages web et les fichiers JavaScript pour découvrir des sous-domaines et secrets cachés, avec un crawl optionnel et…

isolement des identifiants pour les agents IA. Les agents ne voient jamais les vraies clés API - garantie structurelle, pas une politique.

Scanner pour le ver de chaîne d'approvisionnement npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Détecte la persistance gh-token-monitor,…

GitHub Action qui analyse les fichiers de modèles ML pour détecter les codes malveillants et les vulnérabilités de sécurité

Paquet et image dasel v3.3.1 durcis construits via Melange et apko. Correction de CVE-2026-33320.

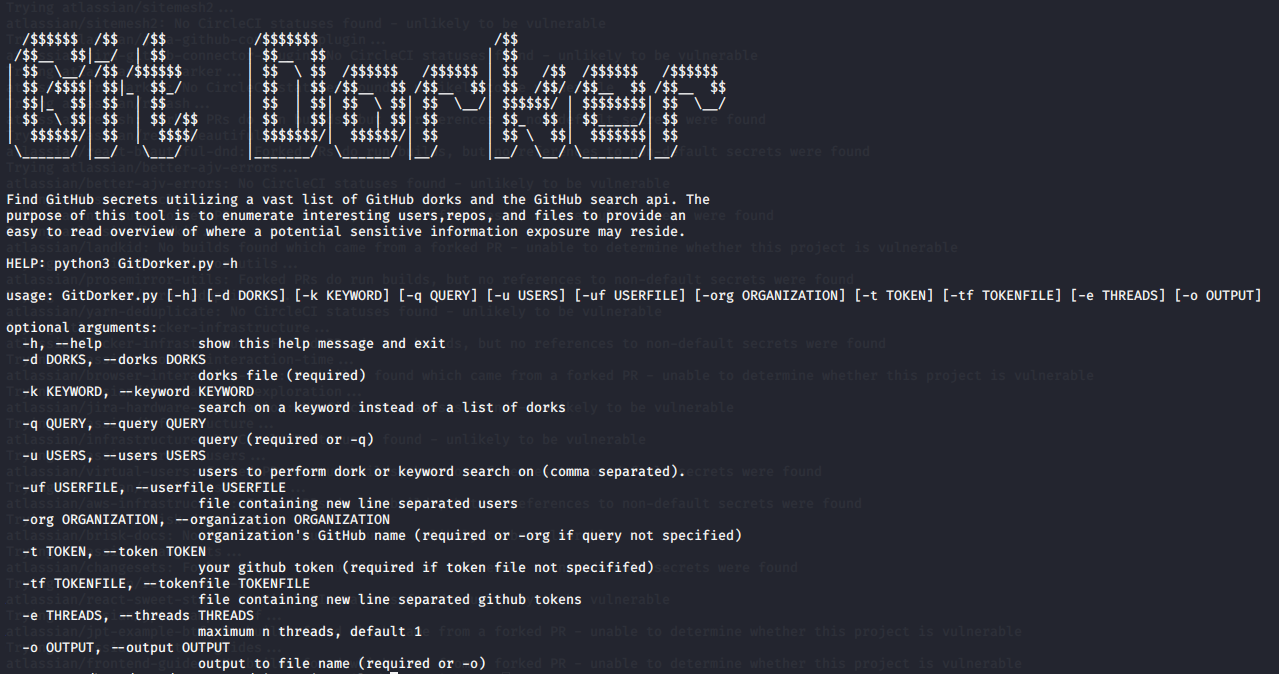
Un programme Python pour extraire des secrets de GitHub en utilisant un large répertoire de dorks.

rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques

Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…

Audit de code source Python et analyse statique à grande échelle

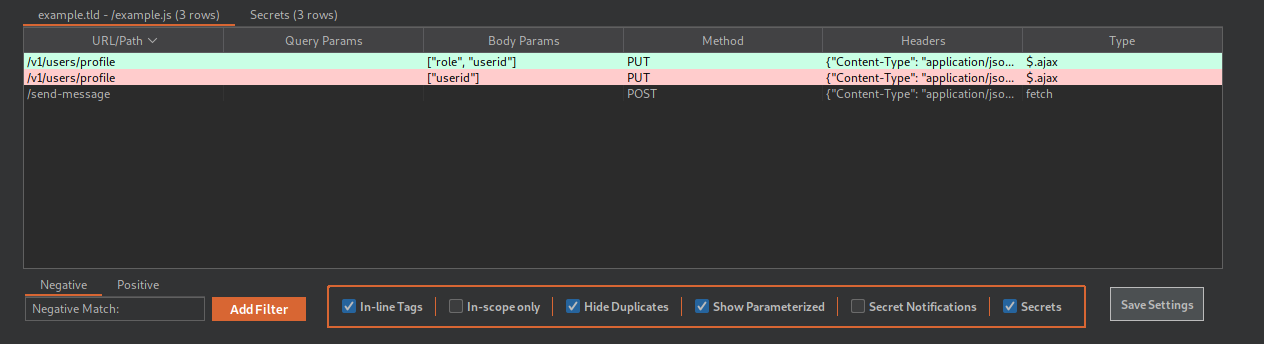
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.

Recherche récursivement dans les fichiers des informations sensibles à l'aide de motifs regex personnalisables, conçu pour les testeurs d'intrusion…

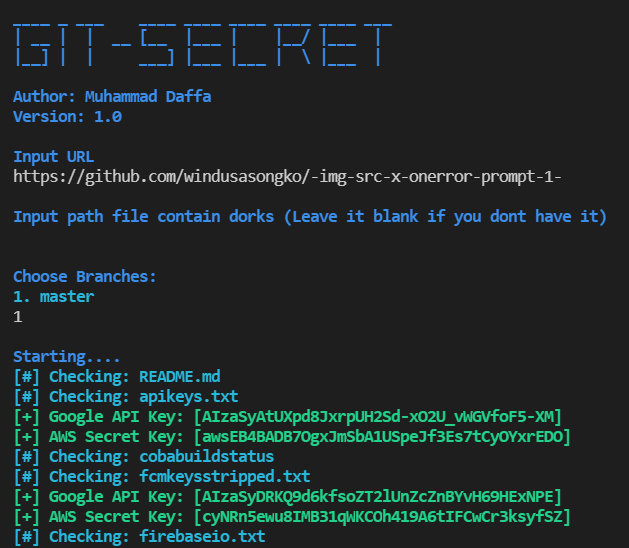
Scripts Go pour trouver des données sensibles comme des clés API ou certains mots-clés dans un dépôt GitHub