

rasp
 ostorlab/rasp
Intègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs,…
android-securitydefensive-toolsios-security+6
4
ostorlab/raspIntègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs,…
 mosajjal/fortitool
Outils de déchiffrement et d'analyse du firmware Fortinet
 seifheakal/blue-harness
Rendez votre propre application coûteuse à rétro-ingénierie. Un harnais d'audit, de durcissement et de vérification au moment de la compilation pour…
 idoka/awesome-automotive-can-id
🚜 Recueil d'IDs CAN et de leurs payloads pour diverses marques/modèles de voitures en un seul endroit. Peut être utile aux chercheurs en…

 droncito/aquadecomp
Orchestre JADX, CFR, Procyon et Vineflower pour décompiler des fichiers Android APK/AAB/XAPK/APKS, avec extraction de DEX cachés, désobfuscation,…
 racoten/suture-pic
Un framework de développement d'implants Windows pour l'ingénierie offensive et la recherche C2.
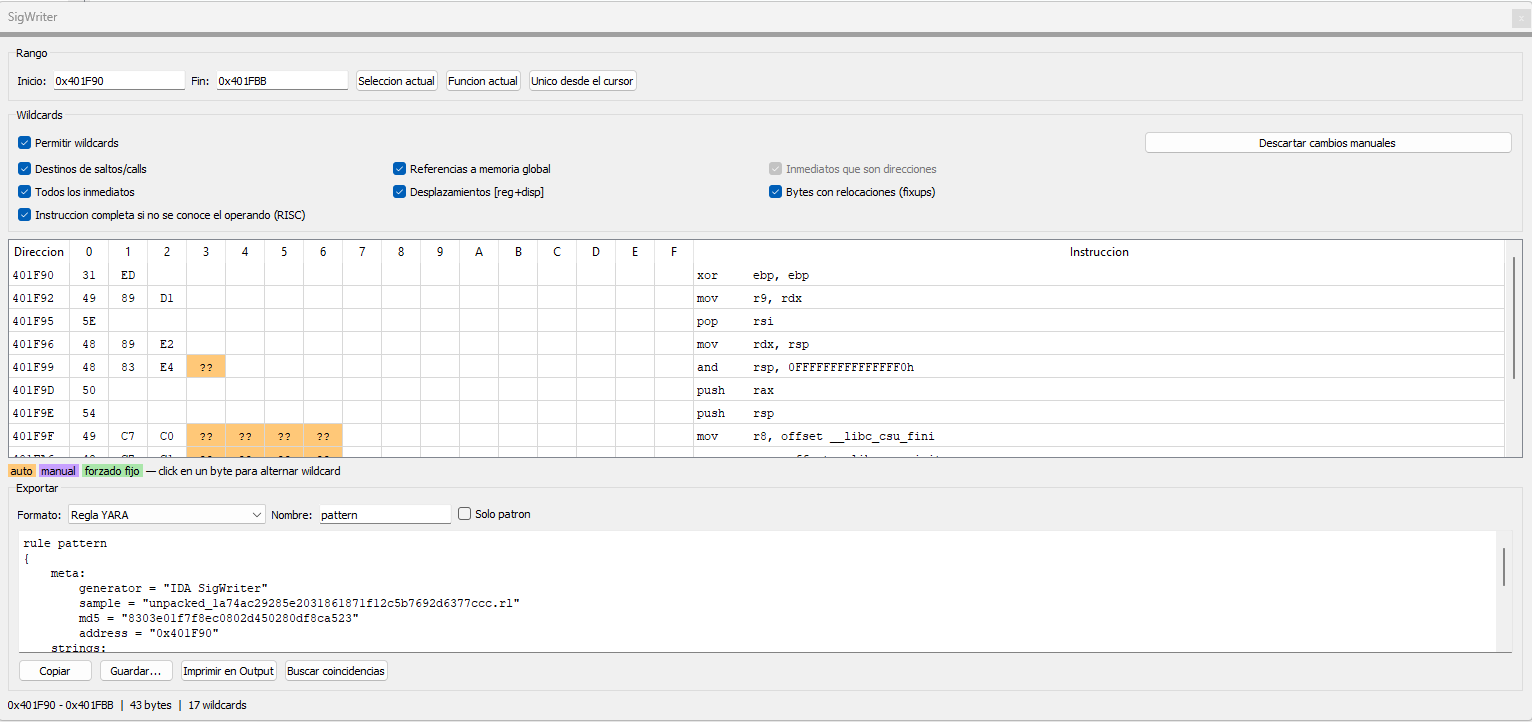 crackinglandia/idasignwriter
Plugin IDA Pro qui génère des signatures d'octets à partir de sélections de désassemblage, avec wildcards automatiques et manuelles, recherche de…
 ryftenius/resx
Boîte à outils spécialisée pour le reverse engineering Windows et l'analyse binaire | Désobfuscation d'API, graphes d'appels, analyse de pilotes…
 tlsbollei/kittyloader
Chargeur Windows évasif en C/Assembly qui déchiffre une charge utile embarquée en mémoire, décroche les listes de modules du PEB et applique des…
 ahmedboin/jailbreak
Bibliothèque organisée par domaine de playbooks de rétro-ingénierie, de guides et de notes de recherche pour l'analyse de logiciels et la recréation…
 ph4ntom-rev/ph4ntom-vitrum
Pipeline statique in-vitro de dissection de logiciels malveillants pour Telegram, agents IA (Antigravity / Local Ollama / OpenCode) et IDA Pro 9.5…
 ivica00/sony-a6400-research
Environnement d'exécution en salle blanche et banc d'essai de recherche pour le firmware des appareils photo Sony BIONZ X, avec émulation ARM,…
 bakhishovism/vyrulix
Atelier open source de triage de logiciels malveillants de bureau bare-metal et de renseignement sur les menaces statiques pour Windows (analyse PE…
 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.
 debugactiveprocess/maldoctrace
Defensive Office macro analyzer that extracts VBA and XLM, deobfuscates strings, and emulates macros in a simulated sandbox to recover commands,…
 gmh5225/rust-mordor-rs
Bibliothèque Rusty Hell's Gate / Halo's Gate / Tartarus' Gate / FreshyCalls / Syswhispers2
 kano92-dir/binkeep
Désassembleur et outil d'analyse binaire en ligne gratuits. Rétro-ingénierie de fichiers PE, ELF et Mach-O directement dans votre navigateur. Rien…
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.