
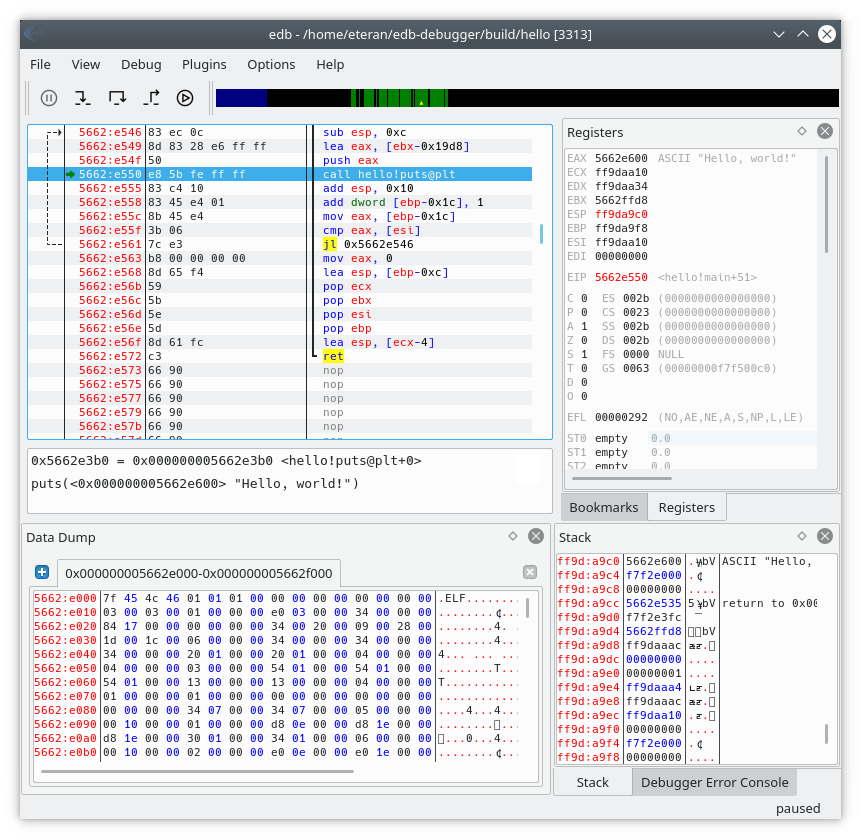
edb-debugger
 eteran/edb-debugger
edb est un débogueur multiplateforme AArch32/x86/x86-64.
reverse-engineeringdebuggersbinary-analysis
eteran/edb-debuggeredb est un débogueur multiplateforme AArch32/x86/x86-64.
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
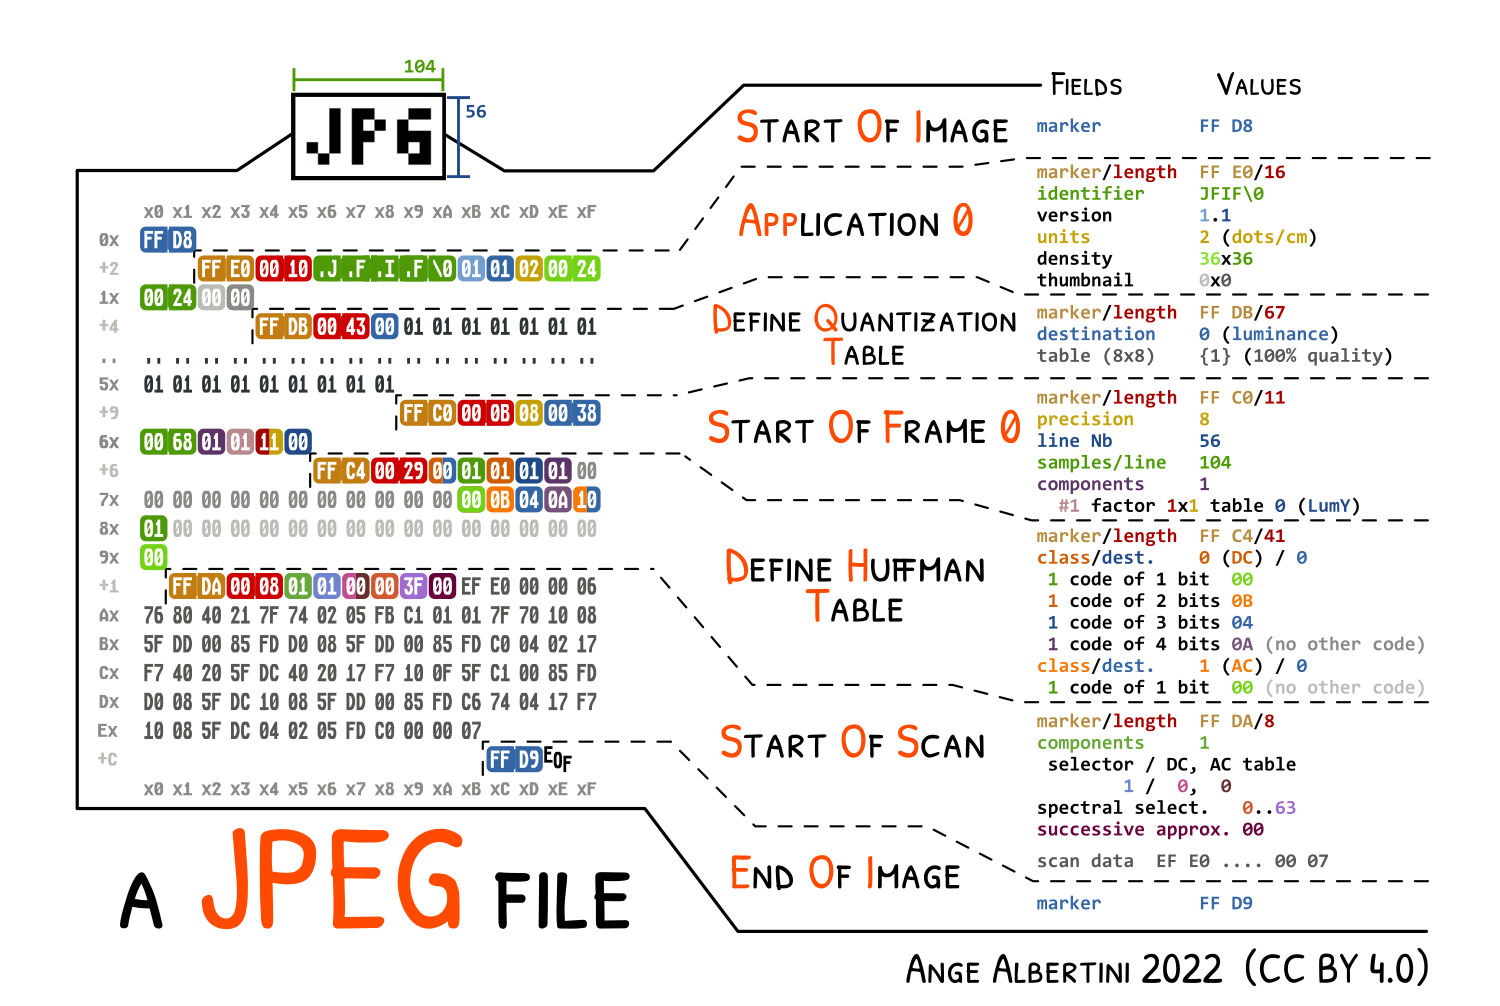 corkami/pics
Dissections de formats de fichiers et plus encore...
 google/android-classyshark
Visionneuse de bytecode Android et Java
 ioncodes/idacode
Une intégration pour IDA et VS Code qui connecte les deux pour exécuter et déboguer facilement des scripts IDAPython.
 fuzzysecurity/fermion
Fermion, un wrapper électron pour Frida & Monaco.
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)
 rogerorr/nttrace
Un programme de type strace pour l'API 'native' de Windows.
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 mwemuorg/mwemu
Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…
 nozominetworks/upx-recovery-tool
Automatise la réparation des en-têtes UPX malformés dans les binaires ELF, en restaurant les champs magic, filesize, blocksize et overlay afin que…
 reverseclabs/gwtmap
Cartographie la surface d'attaque des applications GWT en extrayant les points de terminaison RPC obfusqués et en générant des charges utiles de…
 v-p-b/pecloakcapstone
Fork de peCloak indépendant de la plateforme basé sur Capstone
 reveng007/amsi-patches-learned-till-now
J'ai documenté tous les patchs AMSI que j'ai appris jusqu'à présent.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…