

ntfsDump
 3gstudent/ntfsdump
Sert à copier un fichier depuis un volume partitionné en NTFS en lisant le volume brut et en analysant les structures NTFS.
data-exfiltrationpost-exploitationdata-recovery+3
119
3gstudent/ntfsdumpSert à copier un fichier depuis un volume partitionné en NTFS en lisant le volume brut et en analysant les structures NTFS.
 mrexodia/lolbin-poc
Petit PoC d'utilisation d'un exécutable signé par Microsoft comme lolbin.
 nccgroup/onelogicalmyth_shell
Un shell HTA pour faciliter les évaluations de contournement.
 ustayready/thunderstorm
Un collecteur et moteur de dérivation. Il cartographie votre environnement, évalue les permissions effectives et la confiance, et écrit un graphe…
 bkup/slackshell
PowerShell vers Slack C2
 secforce/sharpwhispers
Portage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.
 p0dalirius/mssql-analysis-coerce
Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Détournement du gestionnaire de fichiers Slui, contournement de l'UAC, élévation de privilèges locale
 thiagopeixoto/winsos-poc
Un PoC démontrant l'exécution de code via DLL Side-Loading dans les binaires WinSxS.
 0xsch1zo/nullgate
Bibliothèque qui facilite l'utilisation des syscalls indirects. Contournement AV/EDR assez intéressant en tant que PoC.
 nmht3t/onedrive-udc2
OneDrive comme transport C2 dissimulé pour Cobalt Strike
 hyd3sec/azur3alph4
Module PowerShell pour le red teaming Azure post-intrusion, automatisant l'extraction de tokens, l'énumération des ressources et le mouvement latéral…
 carmaa/nacker
Nacker est un outil permettant de contourner le contrôle d'accès au réseau (NAC) 802.1x sur un LAN filaire. Nacker vous aidera à localiser les hôtes…
 3nailsinfosec/dcvc2
Framework C2 pour canal vocal Discord pour des opérations furtives de commande et de contrôle. Transmet toutes les données via des paquets RTP sur…
 1n3/powerexfil
Une collection de scripts d'exfiltration de données pour les évaluations Red Team.
 ahhh/reverse_https_bot
Un cheval de Troie d'accès à distance HTTPS basé sur Python pour les tests de pénétration.
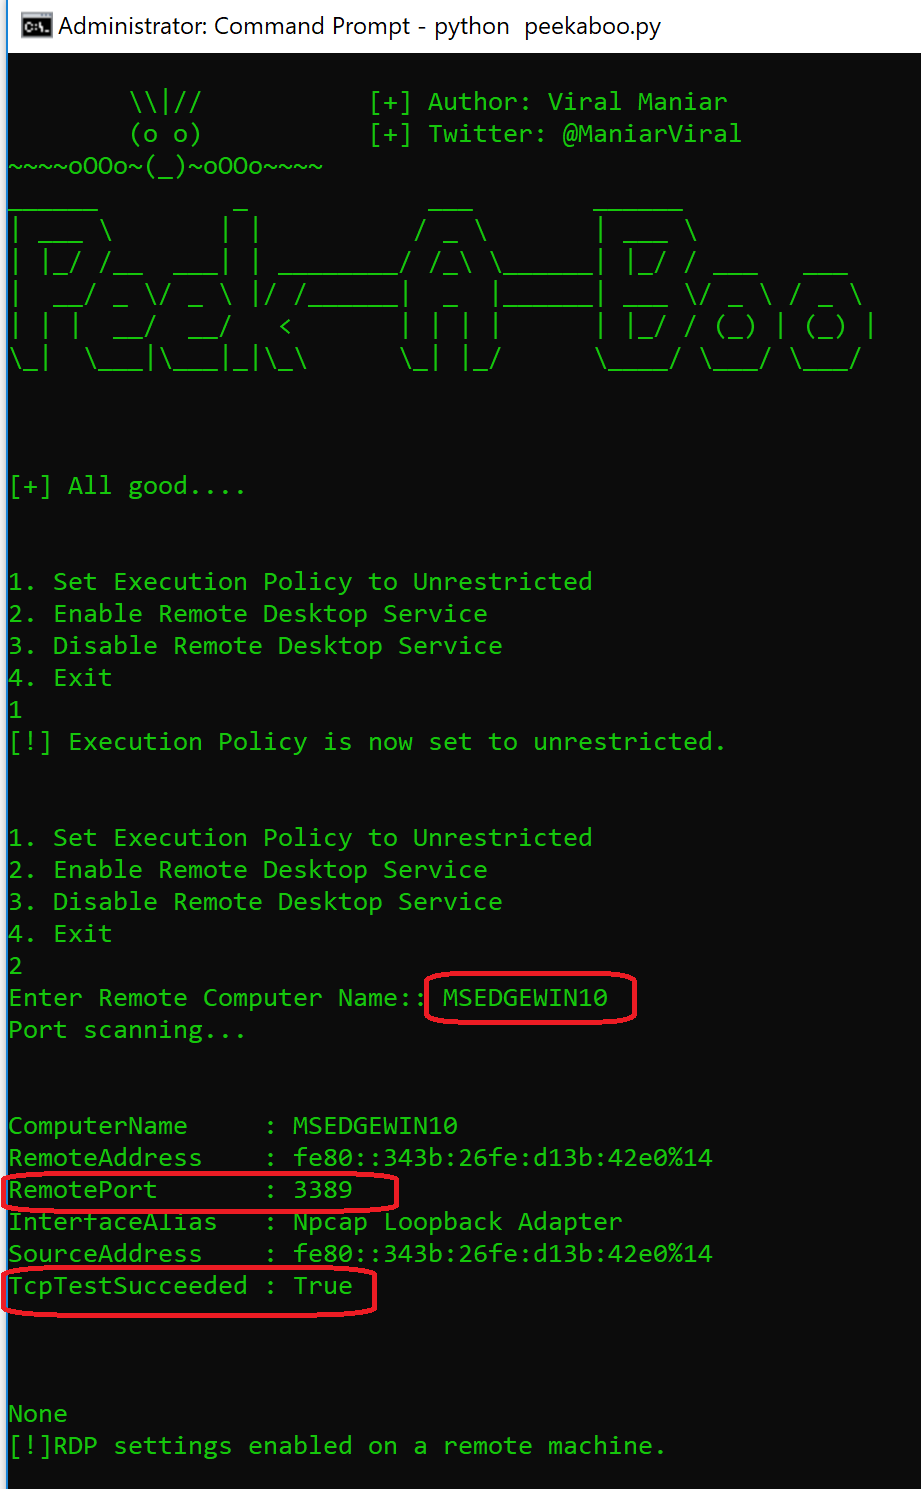 viralmaniar/peekaboo
L'outil PeekABoo peut être utilisé lors de tests de pénétration internes lorsqu'un utilisateur doit activer le Bureau à distance sur la machine…
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…