


 blacksnufkin/maverick
Agent Adaptix C2 utilisant le linker PIC Crystal Palace et le système de modules PICO
 hardenedlinux/userland-exec
PoC d'exécution en espace utilisateur à utiliser comme technique de vecteur d'attaque
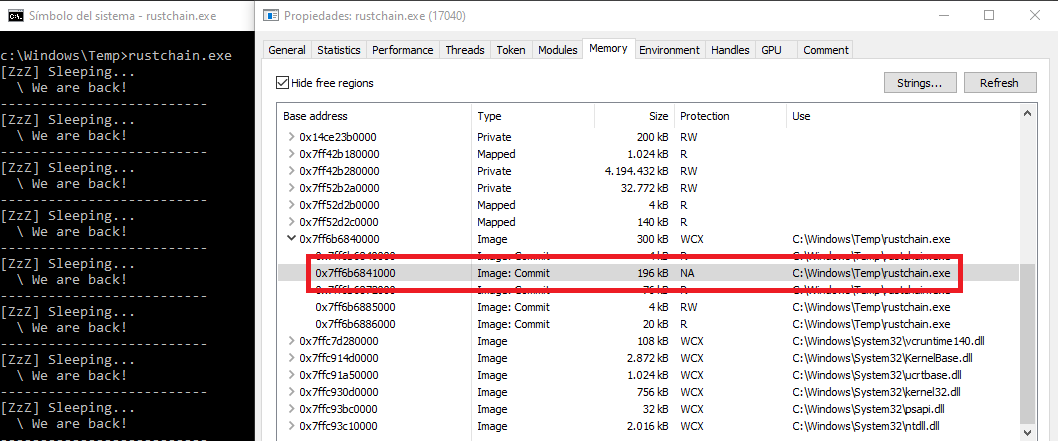 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 guhe120/windows-eop
Windows EoP Bugs
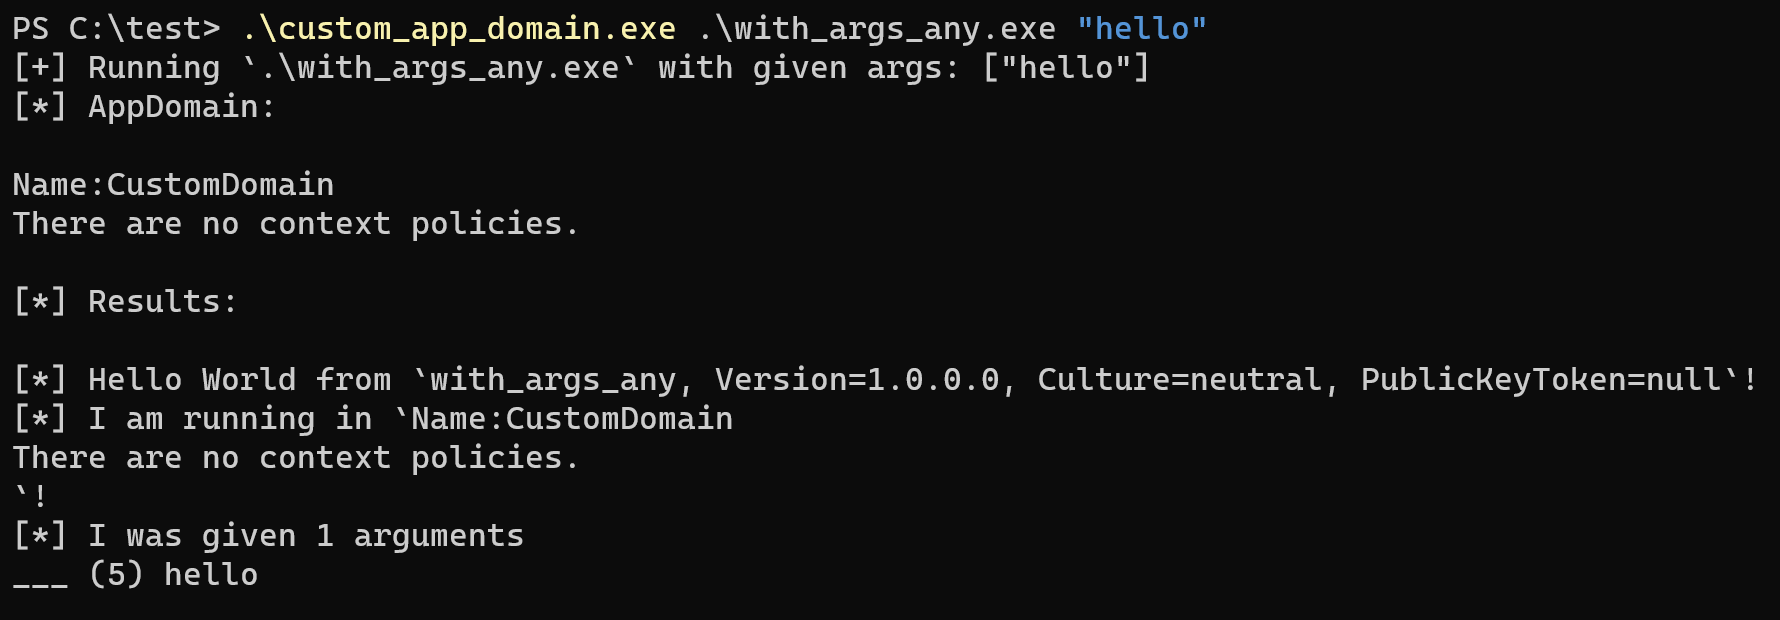 yamakadi/clroxide
Une bibliothèque Rust qui vous permet d'héberger le CLR et d'exécuter des binaires dotnet.
 ricardojoserf/sharpcoverttube
YouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
 jconwell/secret_handshake
Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS
 hackerxphantom/spoof_anymail
Le plus puissant outil pour envoyer de faux e-mails avec n'importe quel ID mail, indétectable
 jxroot/zeropulse
🔒 Plateforme C2 moderne avec intégration Cloudflare Tunnel | Gestion à distance WinRM & SSH | Terminal en temps réel et bureau à distance |…
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 cedowens/macshellswift
Outil de post-exploitation macOS de preuve de concept écrit en Swift. Conçu comme une POC pour les équipes bleues afin de renforcer les détections…
 zju-llm-safety/darwin
Framework évolutionniste de jailbreak et de garde-fous pour LLM qui développe un pool de stratégies réutilisables via mutation génétique, sélection…
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 sleepthegod/windows
Windows et les moyens de le casser