

PersistAssist
 redsiege/persistassist
Cadre de persistance entièrement modulaire
penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+7
260
redsiege/persistassistCadre de persistance entièrement modulaire
 fr0gger/awesome_malware_techniques
Ceci est un dépôt de ressources sur les techniques de Malware.
 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
 xiaolichan/wmiexec-regout
Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne…
 3gstudent/homework-of-python
Codes Python de mon blog.
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
 icyguider/newpowerdns
Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…
 attl4s/freemetsrvloader
Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.
 wavvs/doctrack
Outil pour manipuler et militariser des documents Office Open XML.
 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 shell-company/qrexfil
Cet outil est un utilitaire en ligne de commande qui vous permet de convertir n'importe quel fichier binaire en un film QRcode. Les données peuvent…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 octoberfest7/aggressor_snippets
Une collection de petits extraits Aggressor aléatoires qui ne méritent pas leur propre dépôt
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
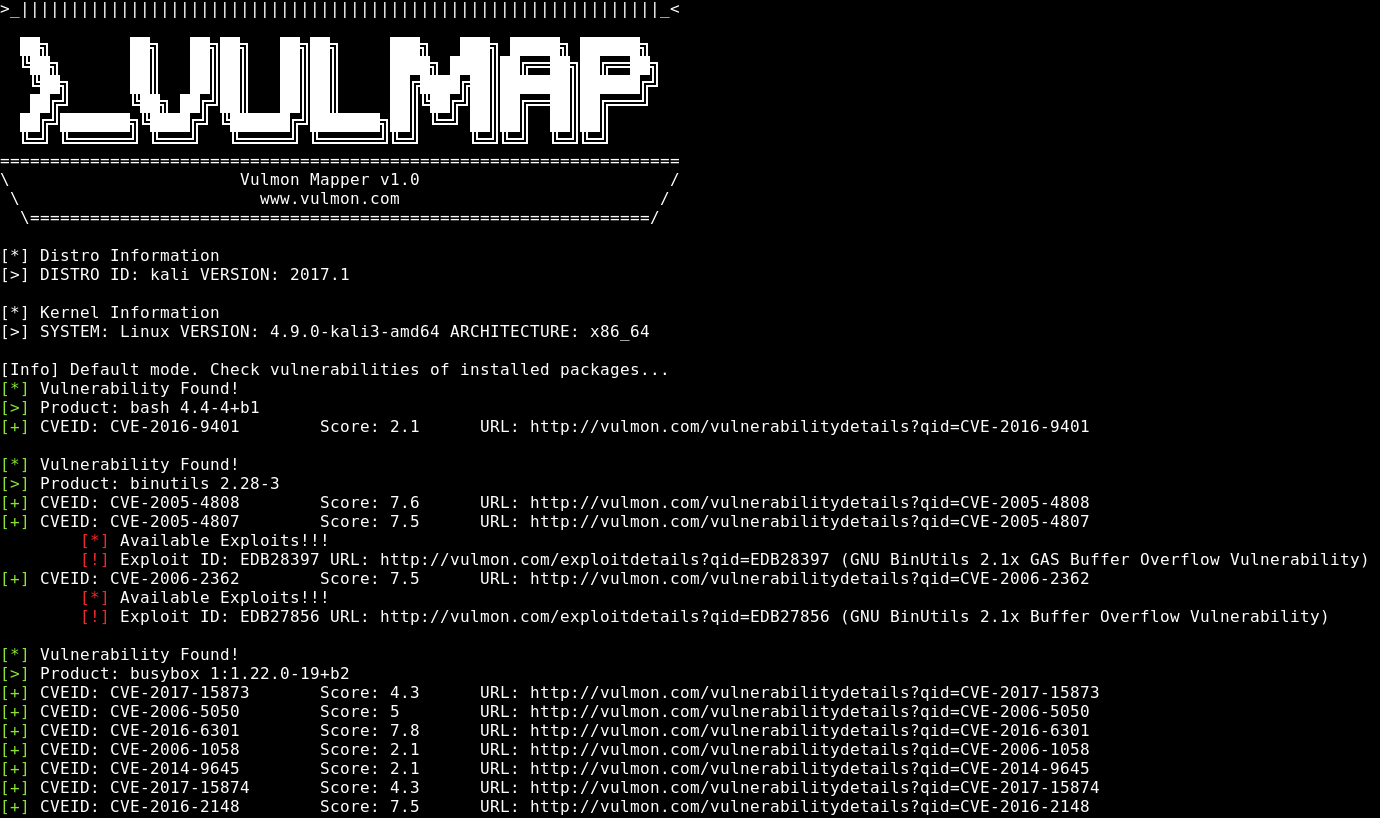 vulmon/vulmap
Vulmap Projet de scanners de vulnérabilités locaux en ligne
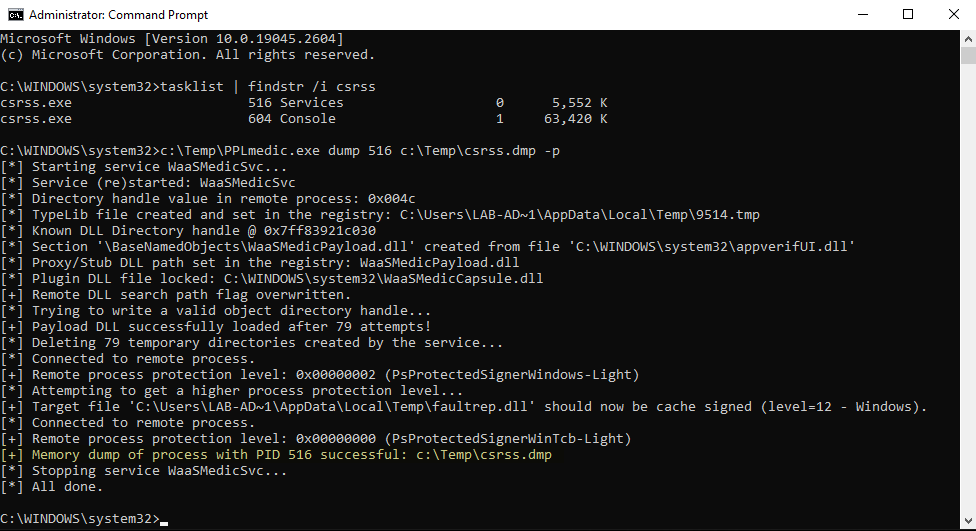 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD