pig_CS4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…

Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…

Supports et matériaux pour présentations en conférence

L'ultime furtif réseau qui fait de Linux un fantôme dans le réseau et protège contre les attaques MITM/DOS/scan

Brouiller en continu tous les clients/routeurs WiFi.

Utilitaire de test d'intrusion et outil d'évaluation antivirus.

RedHerd est un framework collaboratif et sans serveur permettant d'orchestrer un groupe d'actifs géographiquement distribués.

appels système indirects pour l'évasion AV/EDR en assembleur Go

Obfuscateur PE conçu pour l'évasion

Première itération du WAF de rétroaction basé sur ML

Exécuter des commandes sur Windows via des enregistrements DNS TXT malveillants

Un outil d'usurpation de jeton Windows

Chargeur d'assembly .NET avec contournement AMSI et ETW sans patch

ParadoxiaRat : Outil d'accès à distance natif Windows.

Outil de phishing avancé combinant le flux d'authentification par code d'appareil OAuth avec des codes QR pour récolter des jetons d'authentification…

Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows

Un kit d'évaluation de passerelle de messagerie sécurisée (SEG) open source conçu pour les red-teamers.

Portage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.

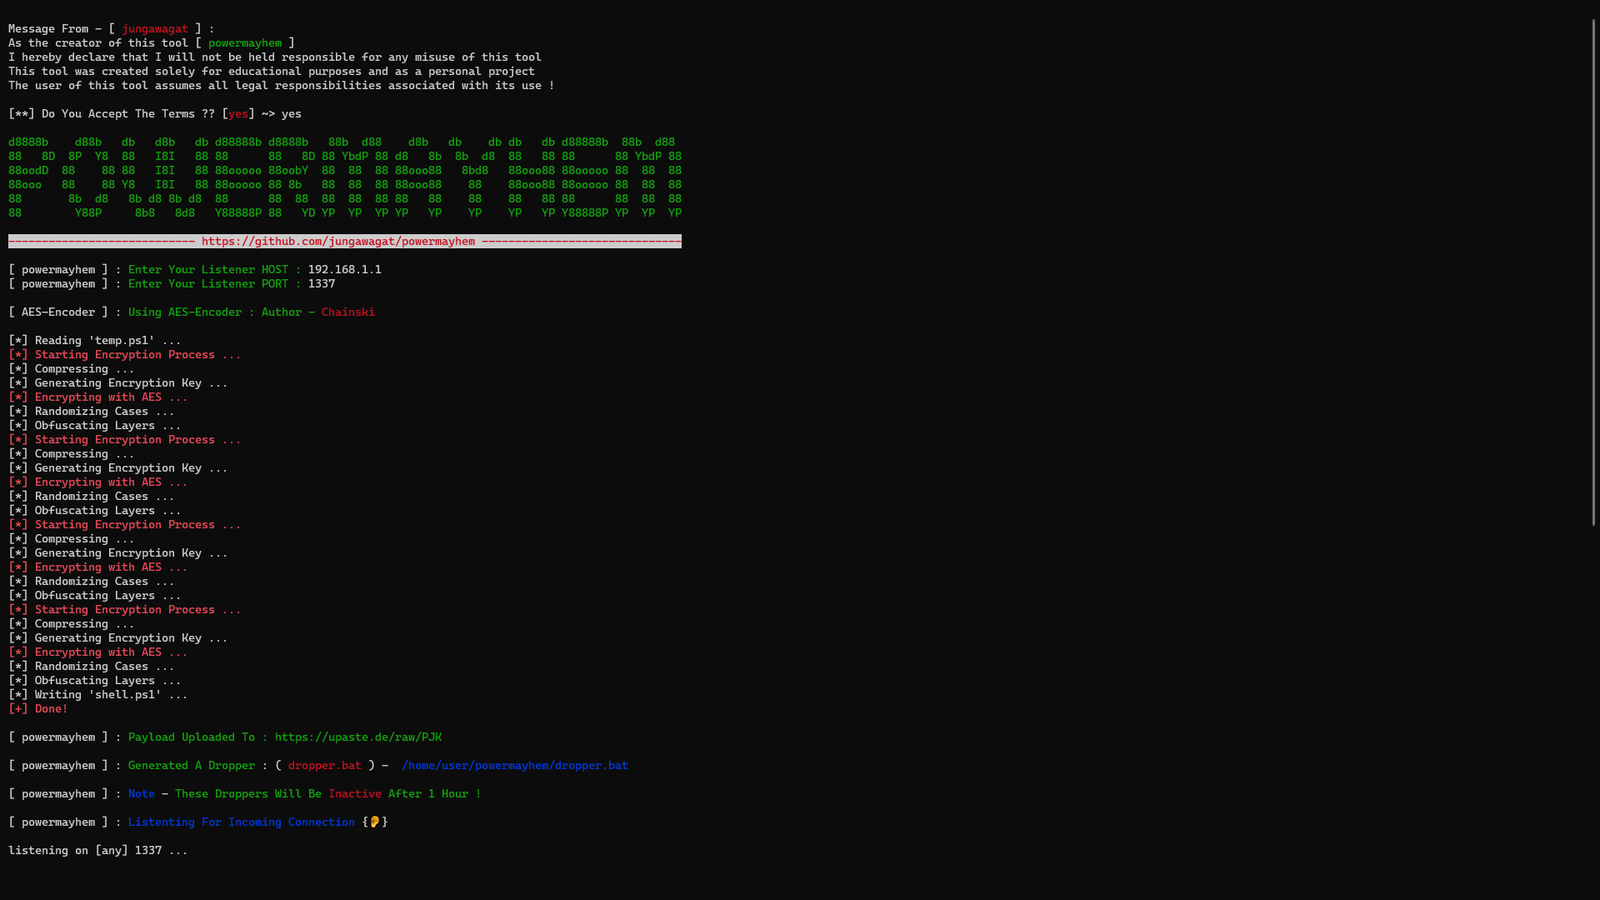
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.