

secret_handshake
 jconwell/secret_handshake
Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS
ids-ips-evasiondata-exfiltrationcommand-and-control+1
153
jconwell/secret_handshakeUn prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode
 eng1ndes/northstarc2
Framework de commande et de contrôle basé sur le Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 thiagopeixoto/winsos-poc
Un PoC démontrant l'exécution de code via DLL Side-Loading dans les binaires WinSxS.
 xpn/randomtsscripts
Collection de scripts d'engagement RedTeam incluant la vérification des identifiants par défaut Pre2K via TGS, le déchiffrement des mots de passe…
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 e1abrador/burp-encode-ip
Extension Burp Suite pour encoder une adresse IP visant à contourner la liste noire d'IP/domaines de l'application.
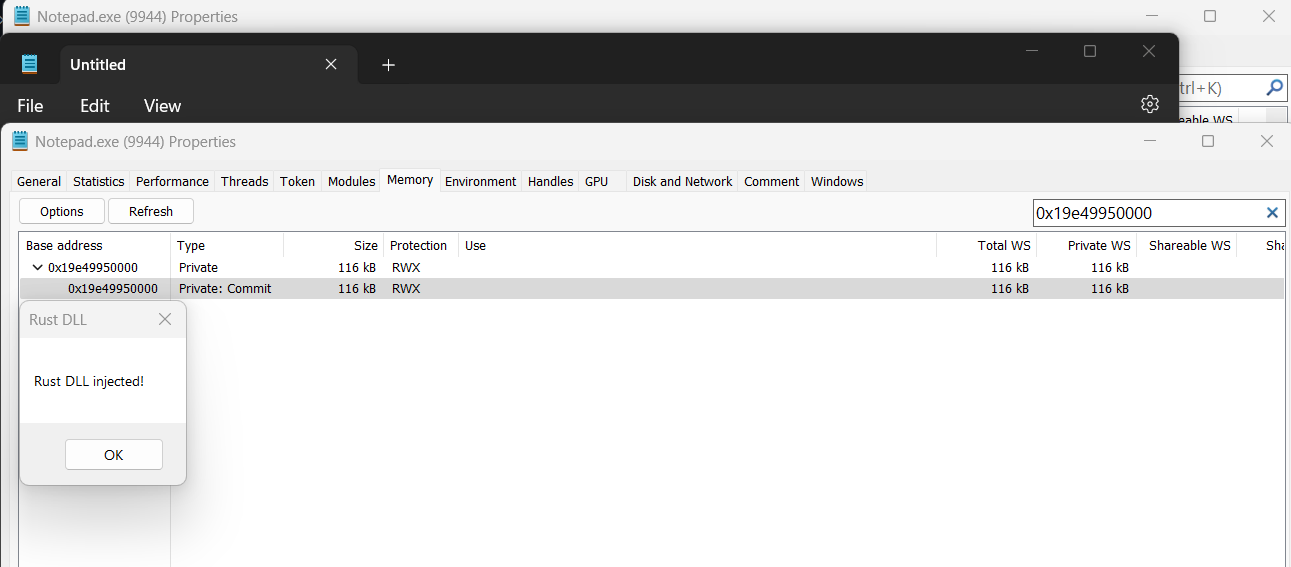 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 mthbernardes/rsg
ReverShellGenerator - Un outil pour générer différentes manières de faire un reverse shell

 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest
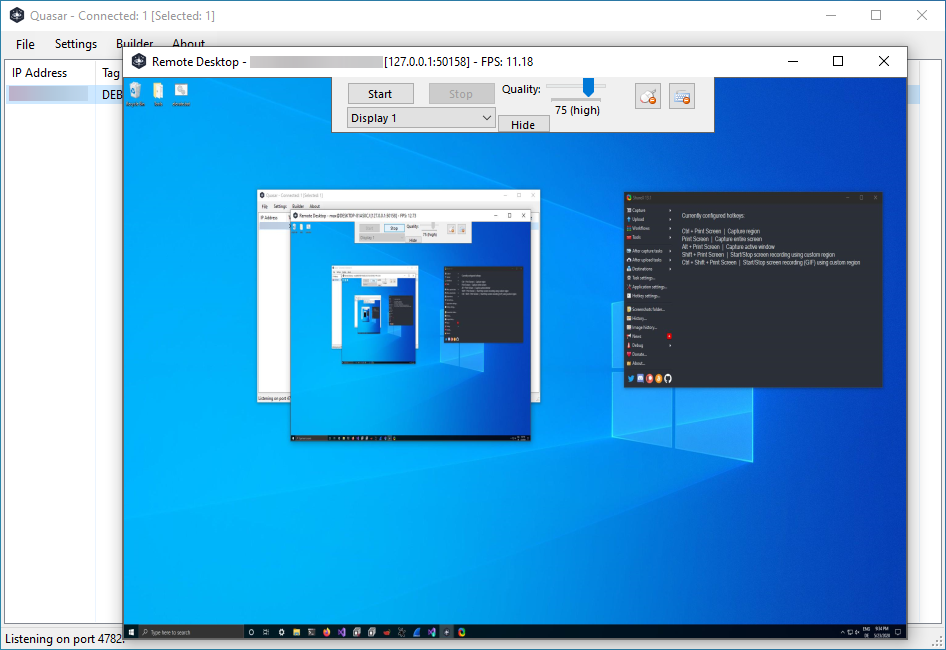 quasar/quasar
Outil d'administration à distance pour Windows
 d00movenok/htmlsmuggler
✉️ Générateur & obfuscateur de HTML Smuggling pour vos opérations Red Team
 lorentzenman/sheepl
Émule un comportement utilisateur réaliste dans des environnements de laboratoire Active Directory pour le développement de l'artisanat des équipes…

 gabriellandau/pplfault
Exploit d'élévation de privilèges Windows exploitant un TOCTOU dans Code Integrity pour contourner Protected Process Light, s'exécuter en tant que…
 g0h4n/rec2
REC2 (Rusty External Command and Control) est un outil client et serveur permettant à un auditeur d'exécuter des commandes à partir des API…
 govindasamyarun/c2-cloud
Le C2 Cloud est un framework C2 web robuste, conçu pour simplifier la vie des testeurs d'intrusion. Il permet un accès facile aux backdoors…
 helixo32/crimsonedr
Simulez le comportement des AV/EDR pour la formation au développement de malware.