
cloud_enum
 initstring/cloud_enum
Outil OSINT multi-cloud. Énumère les ressources publiques dans AWS, Azure et Google Cloud.
osintreconnaissanceinformation-gathering+2
2.1k
initstring/cloud_enumOutil OSINT multi-cloud. Énumère les ressources publiques dans AWS, Azure et Google Cloud.
 ankhcorp/nuke.sh
Script de reconnaissance passive et de cartographie de la surface d'attaque basé sur Bash, utilisant uniquement des API publiques et des outils Linux…
 ninoseki/mihari
Un agrégateur de requêtes pour la chasse aux menaces basée sur l'OSINT
 vighnesh91/infrapulse-core
Une boîte à outils d'évaluation de la sécurité des réseaux internes à haute fidélité et en lecture seule pour les infrastructures Linux et Windows.…
 redgridtactical/redgridlink
Retiré le 27 septembre 2026. Le code source final v1.7.0 est conservé à titre de référence ; plus aucun téléchargement ni achat sur le store. Le…
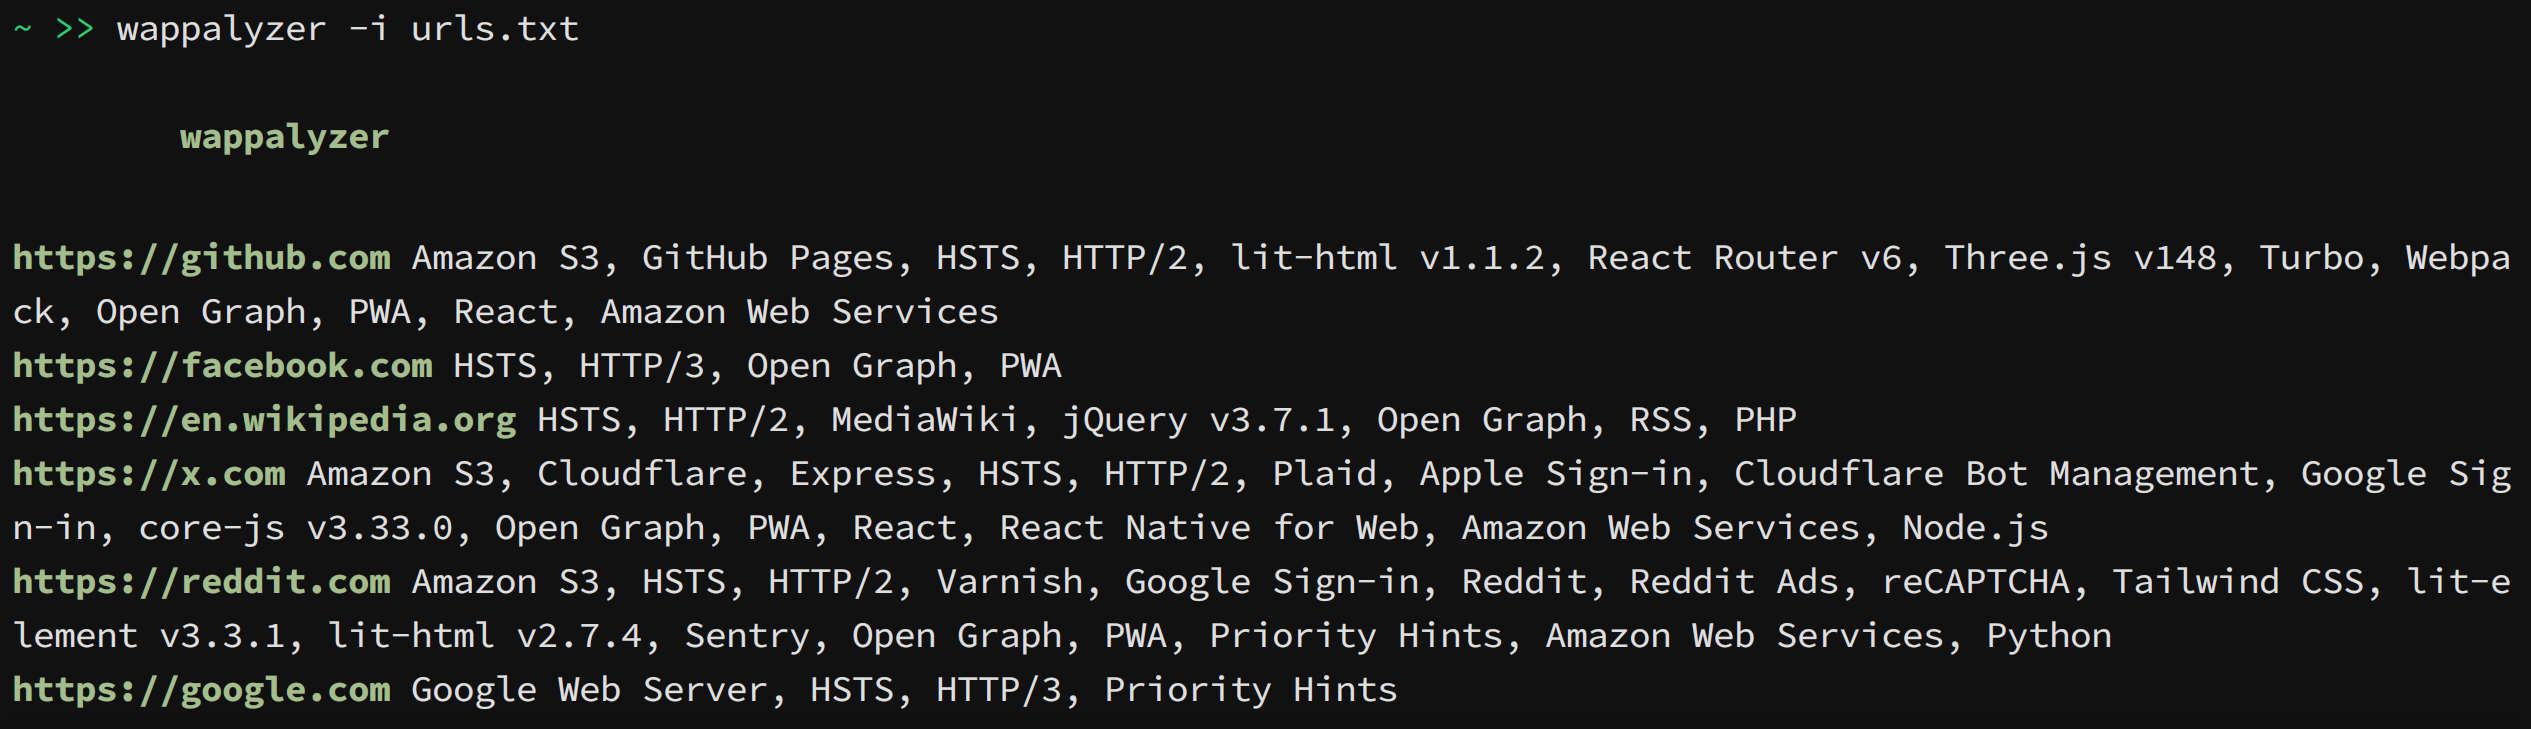 s0md3v/wappalyzer-next
Détecter les technologies avec une alternative à Wappalyzer
 fyoorer/shadowclone
Framework de distribution de tâches serverless qui parallélise des outils CLI à travers des milliers de fonctions cloud pour une reconnaissance et un…
 redbyte1337/credspy
Énumération d'utilisateurs Entra ID et découverte de méthodes d'authentification via l'API publique GetCredentialType
 paultendo/confusable-vision
Le premier jeu de données de confusables police par police au monde : quels caractères Unicode se ressemblent, mesuré à partir des contours de 322…
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone est un simulateur de hacking de drones intentionnellement vulnérable, basé sur l'architecture populaire ArduPilot/MAVLink,…
 ejfkdev/dj
Extrait dynamiquement les fichiers JavaScript chargés en analysant statiquement le HTML et le JS d'un site web, en détectant les chunks webpack, le…
 securekomodo/citrixinspector
Empreinte passive des builds Citrix ADC / NetScaler ADC & Gateway et détection des CVE connues — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 et…
 davidvoitenko/proxy-workbench
Collecte, vérifie et classe les proxys HTTP/SOCKS publics par rapport à vos propres cibles, puis les sert via des exports classés, des pools, une…
 hilmiazizi/oorecon
Interface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de…
 ihebski/defaultcreds-cheat-sheet
Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️
 pablosnt/rekono
Plateforme de sécurité offensive qui automatise la découverte de la surface d'attaque et la gestion des vulnérabilités.
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Writeup VAPT complet d'OWASP CICD-Goat — 9 flags CTFd capturés, 4 constats critiques + 5 à sévérité élevée (dont CVE-2024-23897) mappés à l'OWASP Top…
 aarocy/recon-scan
Recon-Scan : reconnaissance passive open source avec analyse de sécurité basée sur l'IA. Zéro intervention, axé développeur et respectueux de la vie…