

Pentest-Command
 al1ex/pentest-command
Pentest-Command
privilege-escalationpersistence-mechanismslateral-movement+6
20
al1ex/pentest-commandPentest-Command
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Exploit PoC d'exécution de code root à distance / escalade de privilèges MySQL Pour tests…
 kaandemir993/advanced-loader-reverse-engineering
Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…
 nccgroup/diskwalker
Script Python pour trouver efficacement des fichiers sur les systèmes de fichiers de type UNIX avec des propriétés spécifiques (plus rapide que find)
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) et Phoenix (CVE-2015-3673), utilitaire de test de vulnérabilités pour Mac OS X 10.2.8 et versions ultérieures
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…
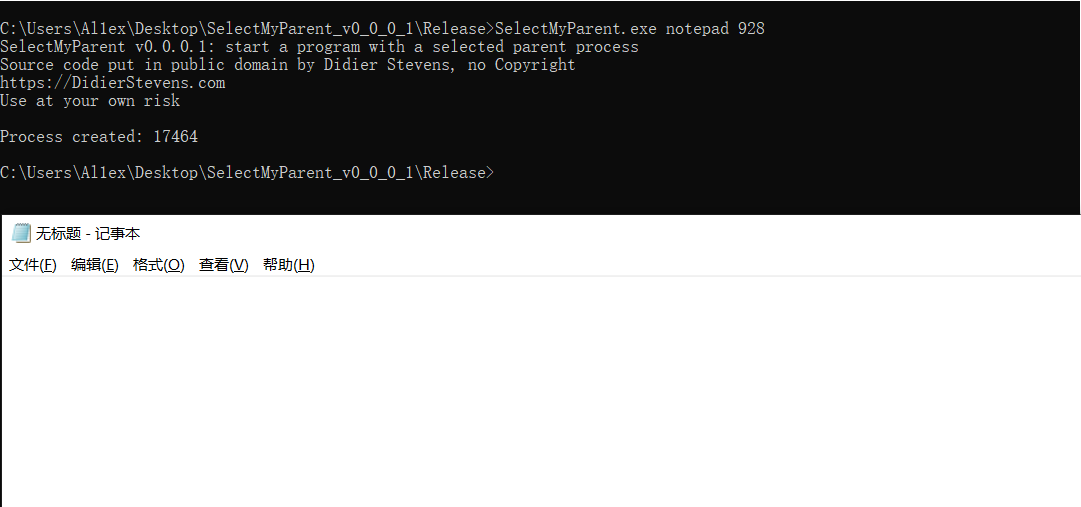 al1ex/selectmyparent
PPID Spoofing
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Ce dépôt documente une vulnérabilité dans Siri Shortcuts et Shared Web Credentials (SWC) permettant à des charges utiles malformées de s'exécuter de…
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA
 deso-pk/make-trust-irrelevant
Autorité appliquée par le noyau et sécurité d'exécution pour les systèmes Linux, les logiciels autonomes et les agents d'IA.
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
 synacktiv/bissap
Un nouvel outil open-source pour auditer rapidement les autorisations SAP.
 redcivet/appinfo-standalone
méthode 59 de UACME dans un fichier .C autonome
 h00die/msf-testing-scripts
Modules Metasploit en cours de test
 broskigx/oihk-pentesting
Moteur autonome de test d'intrusion par IA multi-agents : un bac à sable d'outils gouverné, une porte immuable de preuve et de validation, et un…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la…
 tomerpeled92/cve
Référentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
 blue0x1/nimux
Toolkit d’énumération réseau et d’exécution à distance en Nim pur pour les évaluations de sécurité autorisées. Prend en charge SMB, LDAP, Kerberos,…