

K8tools
 k8gege/k8tools
K8工具集(内网渗透/提权工具/远程溢出/漏洞利用/端口扫描/密码破解/免杀/Exploit/RCE/LPE/0day/Shellcode/Payload/BypassUAC/OverFlow/WebShell/PenTest/hacking(Struts2/Zimbra/Weblogic/Tomc…
password-crackingprivilege-escalationreconnaissance+9
6.2k
k8gege/k8toolsK8工具集(内网渗透/提权工具/远程溢出/漏洞利用/端口扫描/密码破解/免杀/Exploit/RCE/LPE/0day/Shellcode/Payload/BypassUAC/OverFlow/WebShell/PenTest/hacking(Struts2/Zimbra/Weblogic/Tomc…
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
 netspi/powerupsql
PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 joelgmsec/autordpwn
The Shadow Attack Framework
 bats3c/adcspwn
Un outil pour élever les privilèges dans un réseau Active Directory en forçant l'authentification des comptes machines et en relayant vers le service…
 3lp4tr0n/sessionhop
Détournement de session Windows via COM
 mverschu/adwsdomaindump
Active Directory information dumper via ADWS for evasion purposes.
 watchdogsecurity/ring3-kit
Cache le processus du Gestionnaire des tâches en utilisant le hooking de l'API NT (NtQuerySystemInformation)
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
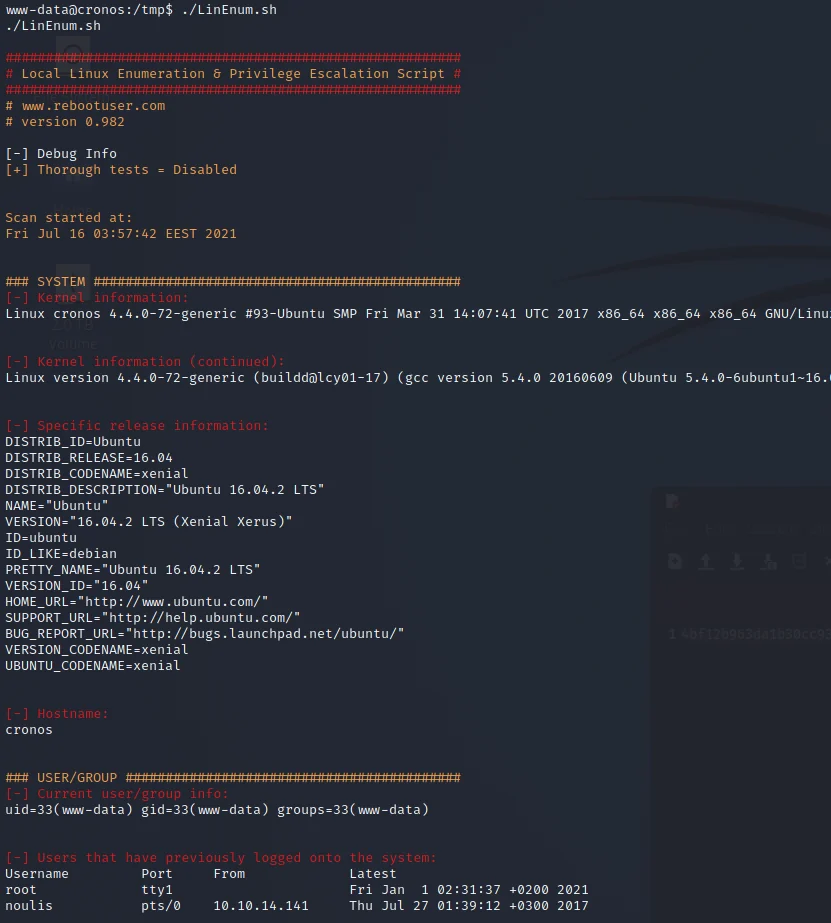 h3x0v3rl0rd/lin_enum
Script shell pour l'énumération automatisée des systèmes Linux afin d'identifier les vecteurs d'élévation de privilèges et les faiblesses de…
 h3x0v3rl0rd/linenum
Script d'énumération Linux pour la collecte automatisée d'informations système afin d'identifier les vecteurs potentiels d'élévation de privilèges…
 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
 outflanknl/c2-tool-collection
Une collection d'outils qui s'intègrent à Cobalt Strike (et éventuellement à d'autres frameworks C2) via les techniques de BOF et de chargement de…
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) et Phoenix (CVE-2015-3673), utilitaire de test de vulnérabilités pour Mac OS X 10.2.8 et versions ultérieures
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Une antisèche qui contient des méthodes courantes d'énumération et d'attaque pour Windows Active Directory.