
external_c2_framework
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
penetration-testing-frameworksexploit-frameworkspost-exploitation+3
63
truneski/external_c2_frameworkAPI Python pour une utilisation avec la spécification External C2 de Cobalt Strike
 alex3o/byovd-driverkiller
Conduite inversée et exploitation
 nccgroup/mnemosyne
Un outil générique de récupération de mémoire Windows
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
 rkbennett/pybof
Module Python pour exécuter des BOFs
 s3cur3th1ssh1t/nim_dinvoke
Implémentation de D/Invoke en Nim
 cybersectroll/trolldump
Injecte des DLL managées x64 dans des processus GUI via SetWindowsHook, avec un exécuteur de charge utile modulaire en C# et un POC de dump LSASS…
 reveng007/amsi-patches-learned-till-now
J'ai documenté tous les patchs AMSI que j'ai appris jusqu'à présent.
 warpedatom/noisehound
Scoring des chemins d'attaque BloodHound tenant compte de la détection - la route la plus discrète vers votre objectif, calibrée sur cinq niveaux de…
 weaselsec/godpotato-aggressor-script
Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…
 jakobfriedl/keelog-bof
Async BOF pour capturer les mots de passe maîtres KeePass en détectant et en enregistrant les frappes sur les fenêtres de base de données…
 master-of-servers/mose
Outil de post-exploitation pour les serveurs de gestion de configuration.
 owasp/owasp-cstg
Guide de test de sécurité cloud neutre vis-à-vis des fournisseurs, avec des phases structurées pour l'énumération, l'élévation de privilèges, le…
 daddycocoaman/azbelt
AAD lié à l'énumération en Nim
 ricardojoserf/w11_shadow_copies
Gérer les copies d'ombre via l'API VSS en utilisant C#, C++, Crystal ou Python. Fonctionne sous Windows 11.
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
Implémentation de Ghostly-Hollowing à l'aide d'appels système falsifiés pour l'injection de PE à distance.
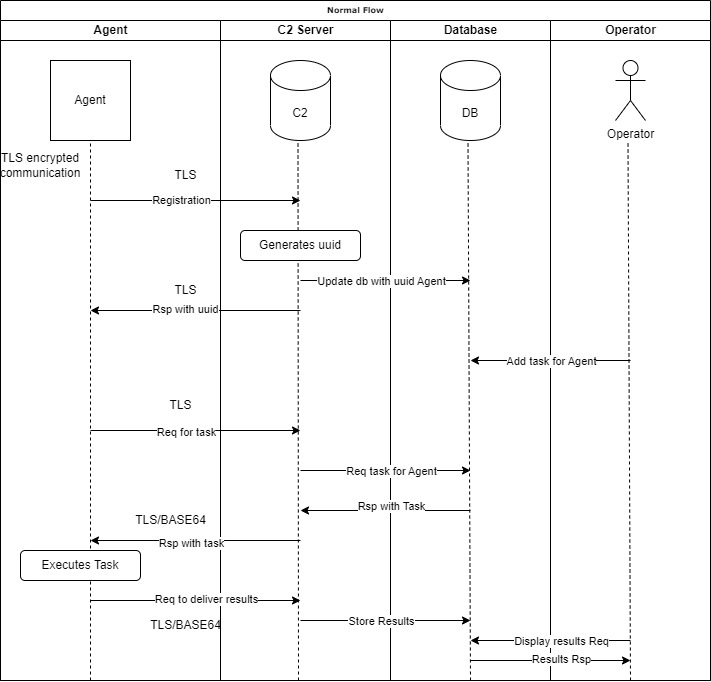 voukatas/commander
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…