
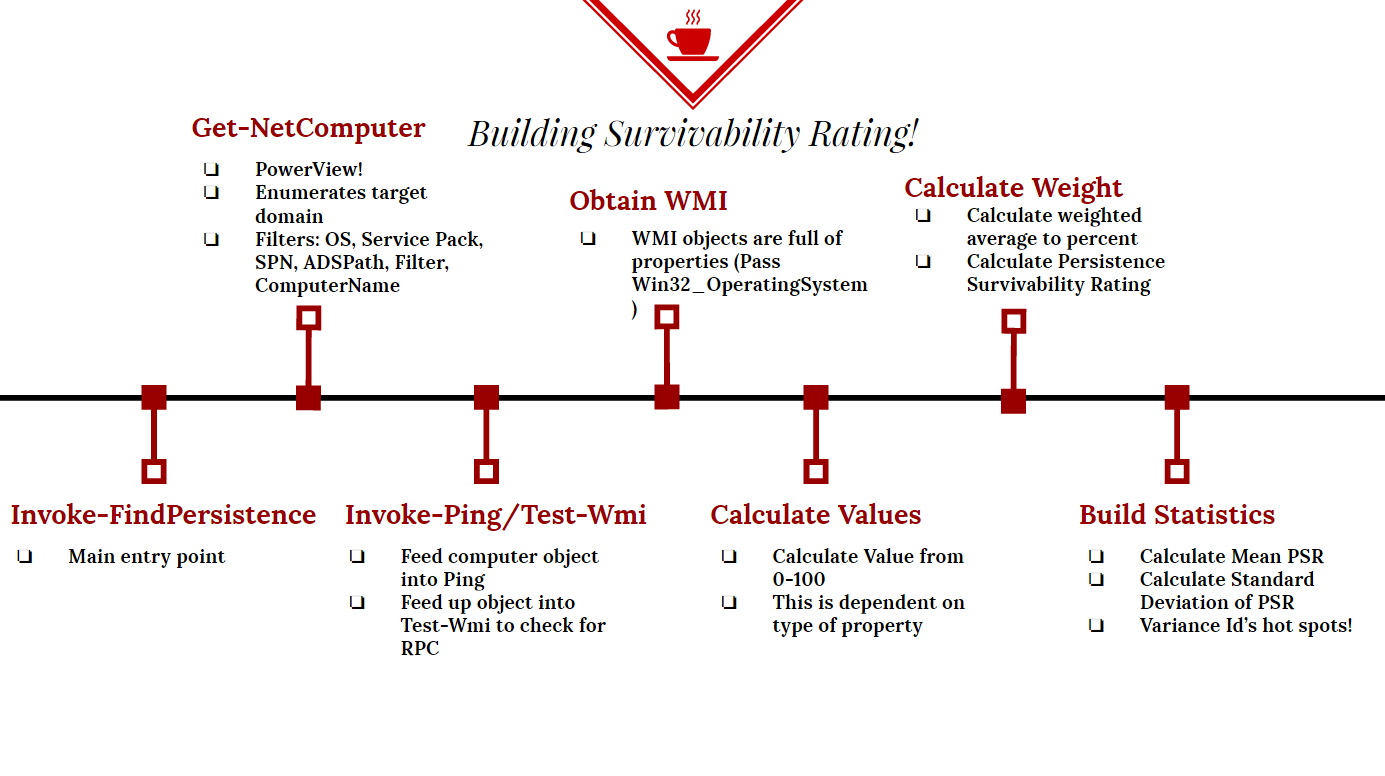
Persistence-Survivability
 killswitch-gui/persistence-survivability
Powershell Persistence Locator
reconnaissancepersistence-mechanismsinformation-gathering+3
67
killswitch-gui/persistence-survivabilityPowershell Persistence Locator
 mazx0p/mssqlbof
Une suite de fichiers objet Beacon pour Microsoft SQL Server qui implémente le protocole TDS 7.4 directement sur le réseau.
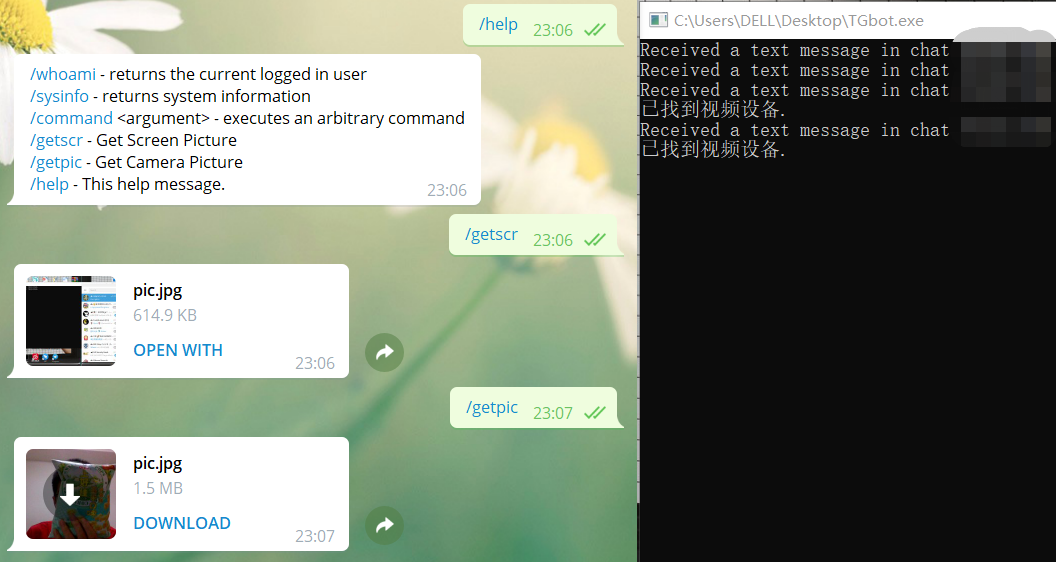 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 rvrsh3ll/rendezvousrat
RAT auto-réparateur utilisant libp2p
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…
 nbaertsch/nimvoke
Syscalls indirects + DInvoke simplifiés.
 ritiek/rat-via-telegram
Supprimé conformément à la réglementation.
 ceramicskate0/sharpexchange
Outil C# pour interagir avec MS Exchange basé sur la documentation MS
 cobalt-strike/unhook-bof
Supprimer les hooks API d'un processus Beacon.
 m3f157o/combine_harvester
Dump en mémoire en Rust
 rootkitsmm-zz/win10pcap-exploit
Exploiter le pilote Win10Pcap pour activer certains privilèges dans le jeton de notre processus (élévation de privilèges locale)
 i014n/righthand-persistence
Technique de persistance COM Windows
 aaron-kidwell/golol
goLoL est un scanner d'hôtes Windows avec prise en charge double des binaires LOLBAS et des pilotes LOLDrivers. Il répertorie les techniques LOLBAS…
 eversinc33/sharpstartwebclient
Lancer programmatiquement WebClient depuis une session non privilégiée pour activer cette juteuse escalade de privilèges.
 kypvas/ad_attack_architecture
Carte d'architecture d'attaque Active Directory Référence complète de pentest — De la reconnaissance à la domination du domaine
 ahhh/ntp_trojan
Cheval de Troie d'accès à distance avec connexion inversée via NTP, en Python, pour les testeurs d'intrusion
 xret2pwn/picklec2
Framework C2 chiffré pour la post-exploitation et le mouvement latéral, supportant des implants PowerShell et des modules personnalisés pour les…