

Unwinder
 kudaes/unwinder
Spoofing de pile d'appels pour Rust
ids-ips-evasionpost-exploitationred-teaming+2
384il y a 1 an
kudaes/unwinderSpoofing de pile d'appels pour Rust
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
 ccob/shwmae
Abuse de Windows Hello depuis un contexte privilégié pour énumérer les protecteurs, déchiffrer les clés, extraire les jetons PRT/TGT, relayer les…
 netero1010/schedulerunner
Un outil C# offrant plus de flexibilité pour personnaliser les tâches planifiées, à la fois pour la persistance et le mouvement latéral lors…
 t3l3machus/eviltree
Une réécriture en python3 de la commande classique « tree » avec la fonctionnalité supplémentaire de recherche de mots-clés/regex fournis par…
 t3l3machus/hoaxshell
Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.
 cxnturi0n/convoc2
Infrastructure C2 via Microsoft Teams.
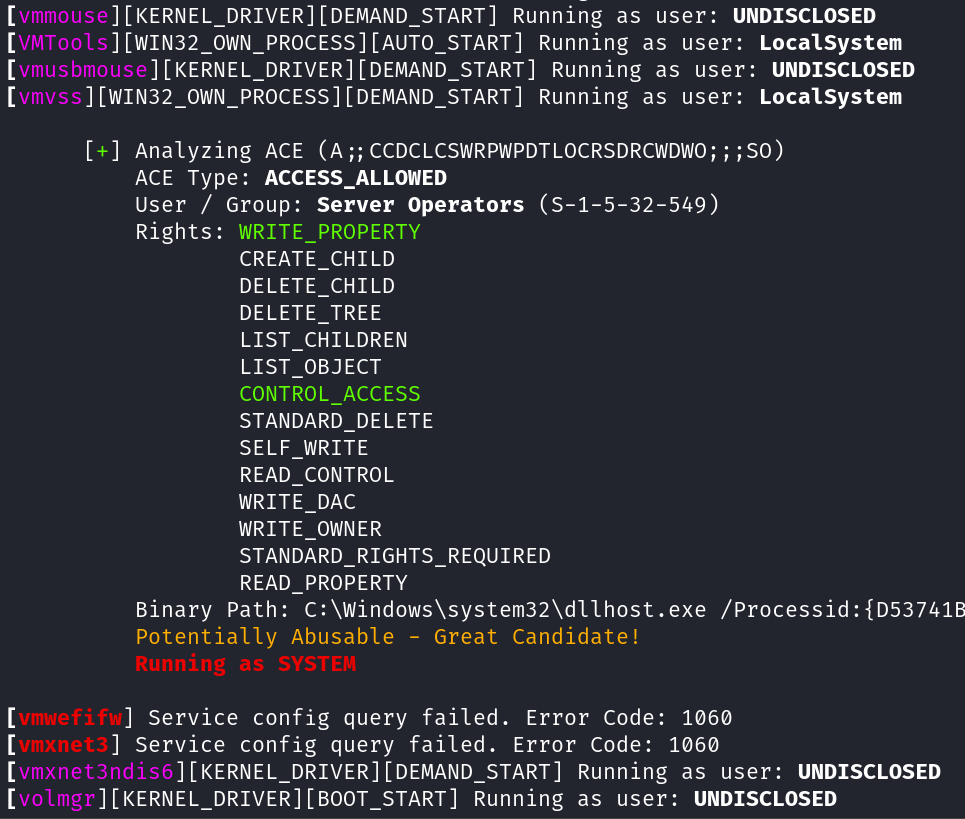 t3l3machus/aceshark
ACEshark est un utilitaire conçu pour l'extraction et l'analyse rapides des configurations de services Windows et des entrées de contrôle d'accès,…
 kindtime/nosferatu
DLL qui intercepte l'authentification NTLM et Kerberos dans lsass.exe pour injecter un hash de porte dérobée, permettant un accès authentifié…
 ghostpack/seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…
 xforcered/sqlrecon
Une boîte à outils C# MS SQL conçue pour la reconnaissance offensive et la post-exploitation.
 helviojunior/hookchain
HookChain : une nouvelle perspective pour contourner les solutions EDR
 matheuzsecurity/d3m0n1z3dshell
Demonized Shell est un outil avancé pour la persistance sous linux.
 mpgn/backupoperatortoda
D'un compte membre du groupe Backup Operators à Administrateur de domaine sans RDP ni WinRM sur le contrôleur de domaine
 tennc/webshell
Ceci est un projet open source de webshell
 netspi/powerupsql
PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server
 orange-cyberdefense/keepwn
Un outil Python pour automatiser la découverte de KeePass et l'extraction de secrets.