

hacktricks
 hacktricks-wiki/hacktricks
Bienvenue sur la page où vous trouverez chaque astuce/technique/quoi que ce soit que j'ai appris dans les CTFs, les applications réelles, et en…
osintpassword-crackingprivilege-escalation+11
12.1k
hacktricks-wiki/hacktricksBienvenue sur la page où vous trouverez chaque astuce/technique/quoi que ce soit que j'ai appris dans les CTFs, les applications réelles, et en…
 spellshift/realm
Framework d'émulation d'adversaires multiplateforme avec un implant Rust, un teamserver GraphQL et un DSL Eldritch pour des opérations red team…
 bittersecurity/decepticon
Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 k4n3co/lab-rats-v1.6
An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations
 nestho/impacket-rs
High-performance, memory-safe pure-Rust redesign of Impacket protocols and Active Directory tools for Linux, macOS, and Windows.
 yaklang/yakit
Plateforme de test d'intrusion tout-en-un avec proxy MITM, fuzzer web, gestionnaire de connexion inverse et système de plugins pour les tests de…
 ed1s0nz/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
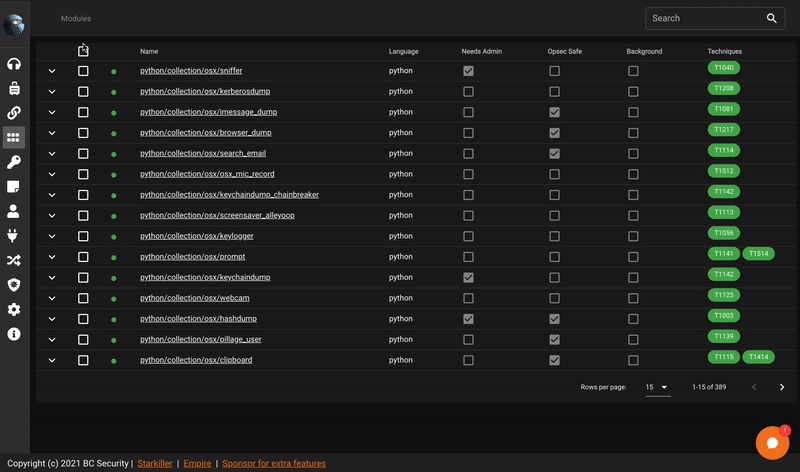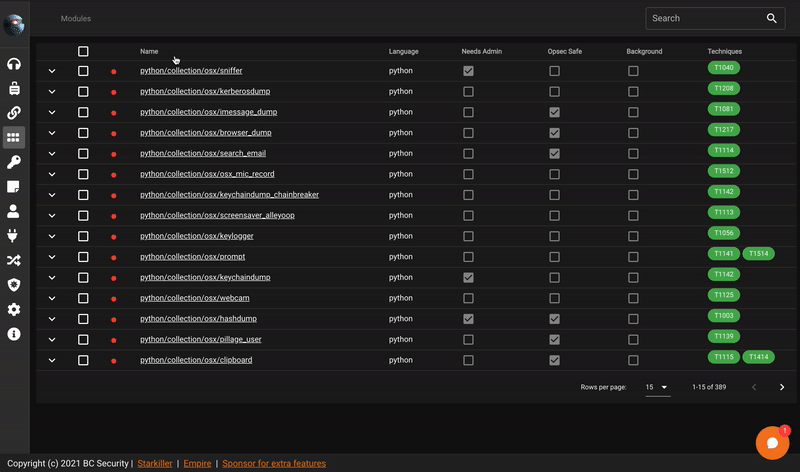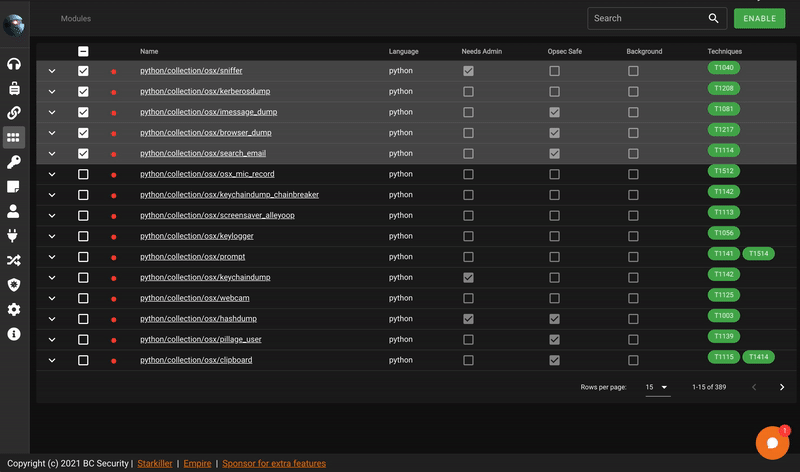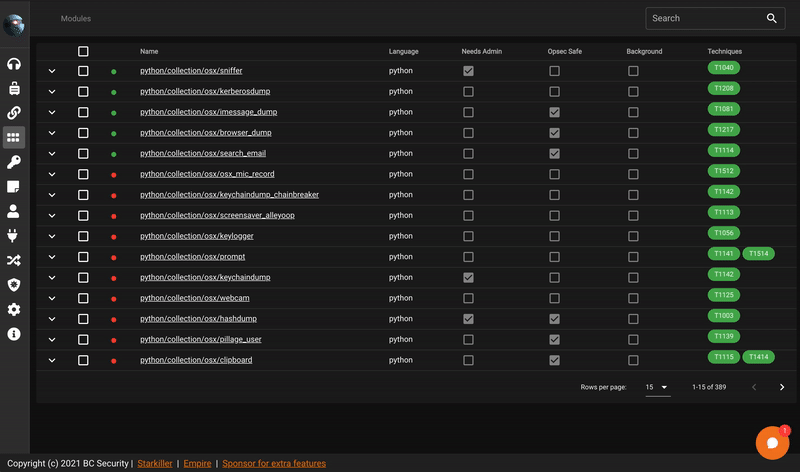 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 n3rada/mssqland
Outil de post-exploitation et d'exploitation C# in-target pour Microsoft SQL Server (MS SQL / MSSQL) parcourant des chaînes de serveurs liés de toute…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team