

byob
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
packet-sniffing-analysisprivilege-escalationpayload-generation+6
9.5k
malwaredllc/byobUn framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check est un outil rationalisé et efficace créé pour détecter les serveurs fonctionnant avec des versions vulnérables d'OpenSSH.
 r4tw1z/cve-2024-6387
Ce script, créé par R4Tw1z, est conçu pour scanner des adresses IP afin de vérifier si elles exécutent une version potentiellement vulnérable…
 betancour/openssh-vulnerability-test
Vérificateur de vulnérabilité OpenSSH CVE-2024-6387
 snovvcrash/divideandscan
Divisez les résultats d'un scan complet de ports et utilisez-les pour des exécutions ciblées de Nmap.
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 bojanisc/quicmap
quicmap est un scanner de protocole QUIC simple mais quic (!)
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 v4d1/dome
Outil rapide d'énumération de sous-domaines basé sur Python combinant OSINT passif et scan actif par force brute avec détection de wildcard DNS, scan…
 an00brektn/gopher47
Un Gopher Assassin tiers pour le framework Havoc.
 ullaakut/gorsair
Gorsair donne un accès root sur des conteneurs docker distants qui exposent leurs API
 k8gege/ladongo
Ladon for Kali Scanner de pénétration intranet open source multiplateforme, pénétration intranet Windows/Linux/Mac/routeur, utilisez-le pour détecter…
 zyylhn/zscan
Zscan un ensemble d'outils de scan agressif
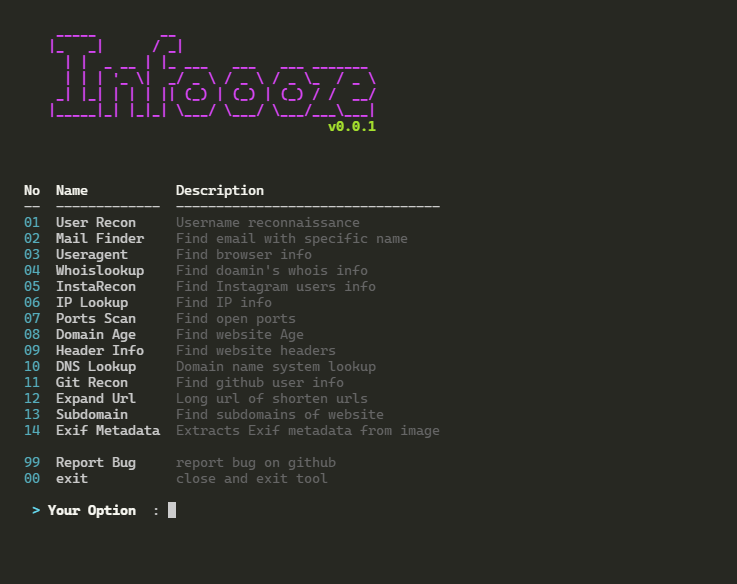 devxprite/infoooze
Un outil OSINT qui vous aide à trouver rapidement des informations efficacement. Tout ce que vous avez à faire est de saisir et il se chargera du…
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 nccgroup/ps2
Un scanner de ports écrit entièrement en PowerShell.
 lcvvvv/kscan
Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge…