

SocialFish
 undeadsec/socialfish
Kit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
phishing-toolspayload-generationids-ips-evasion+9
4.8k
undeadsec/socialfishKit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
 elceef/dnstwist
Moteur de permutation de noms de domaine pour détecter les attaques de phishing homographiques, le typosquattage et l'usurpation de marque
 mgeeky/penetration-testing-tools
Une collection de plus de 170+ outils, scripts, antisèches et autres butins que j'ai développés au fil des années pour des audits de Red…
 jiep/offensive-ai-compilation
Une liste organisée de ressources utiles couvrant l'IA offensive.
 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 mrd0x/bitb
Modèles HTML/CSS/JS pour les attaques de phishing Browser-In-The-Browser, intégrant de fausses fenêtres de connexion avec des titres, domaines et…
 ignitetch/advphishing
Ceci est un outil de phishing avancé ! OTP PHISHING
 owasp/qrljacking
Vecteur d'attaque d'ingénierie sociale et framework d'exploitation pour le détournement de sessions utilisateur via la connexion par code QR, ciblant…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 x0rz/phishing_catcher
Détecteur de phishing utilisant Certstream
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 thalesgroup-cert/watcher
Plateforme de renseignement sur les menaces alimentée par l'IA pour la surveillance automatisée des CVE/rançongiciels, la surveillance de domaines,…
 ahmadhassan-bted/silentsniffer
Un framework professionnel de désanonymisation et de diagnostic de vulnérabilités à haute fidélité. Il propose une architecture modulaire à couplage…
 crimsonforge-io/king-phisher
Simulez des campagnes de phishing réalistes avec récupération d'identifiants, suivi des e-mails et clonage de pages d'atterrissage pour la formation…
 threatexpress/domainhunter
Vérifie les domaines expirés pour leur catégorisation/réputation et leur historique Archive.org afin de déterminer de bons candidats pour les noms de…
 ustayready/credsniper
CredSniper est un framework de phishing écrit avec le micro-framework Python Flask et le templating Jinja2, qui permet de capturer les jetons 2FA.
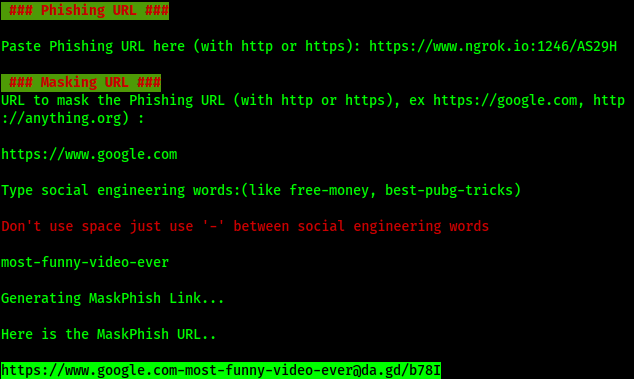 jaykali/maskphish
Présentation de la "Technologie de fabrication d'URL" au monde pour la toute PREMIÈRE FOIS. Donnez un masque aux URL de phishing comme un PRO.. Un…
 s0lst1c3/eaphammer
Attaques ciblées de type evil twin contre les réseaux WPA2-Enterprise. Pivots sans fil indirects utilisant des attaques de portail hostile.